
Web3 安全
「官方赔付」「内部回款」:事件后二次收割的识别与应对
被盗或平台出事之后的几周,是受害者警惕心最低、骗子火力最密的窗口。本文梳理事件后常见的二次收割形态——赔付通知、回款群、监管清退话术——并给出受害者在这个阶段的自查动作顺序。
汇总与「防钓鱼」相关的文章,帮助你系统了解该主题。
被盗或平台出事之后的几周,是受害者警惕心最低、骗子火力最密的窗口。本文梳理事件后常见的二次收割形态——赔付通知、回款群、监管清退话术——并给出受害者在这个阶段的自查动作顺序。
教程和脚本是加密社区的公共血脉,也是恶意代码最顺路的载体。本文讲清共享工具常见的藏险形态——从复制即运行的命令到带配置文件的机器人,以及普通用户能执行的最小核验清单。
老练转账人和新手的核心差别只有一个字:稳。本文给出一套可执行的测试转账流程,覆盖新地址收款、跨链桥首次使用、与未验证过的合约交互三种场景,把一次性大错变成几十块钱买到的验证。
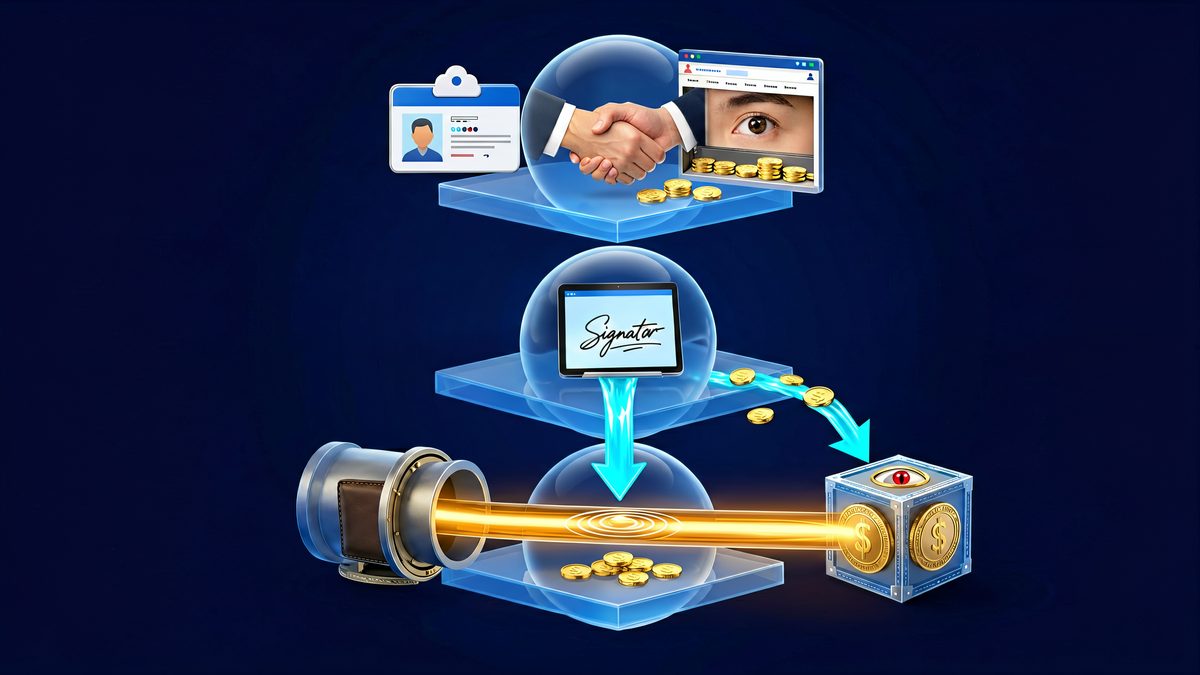
很多人把「连接钱包」和「授权资产」混为一谈,于是该警惕的地方松懈、不必紧张的地方恐慌。本文把钱包与网站之间的权限拆成三层,讲清每一层签了什么、风险多大、如何查询与回收。
多方计算、门限签名、账户抽象——这些技术让钱包在不完全自托管的前提下宣称非托管。本文讲清这类结构的真实信任假设:你的币究竟由谁在什么条件下能动,以及选择前必须读透的四组问题。
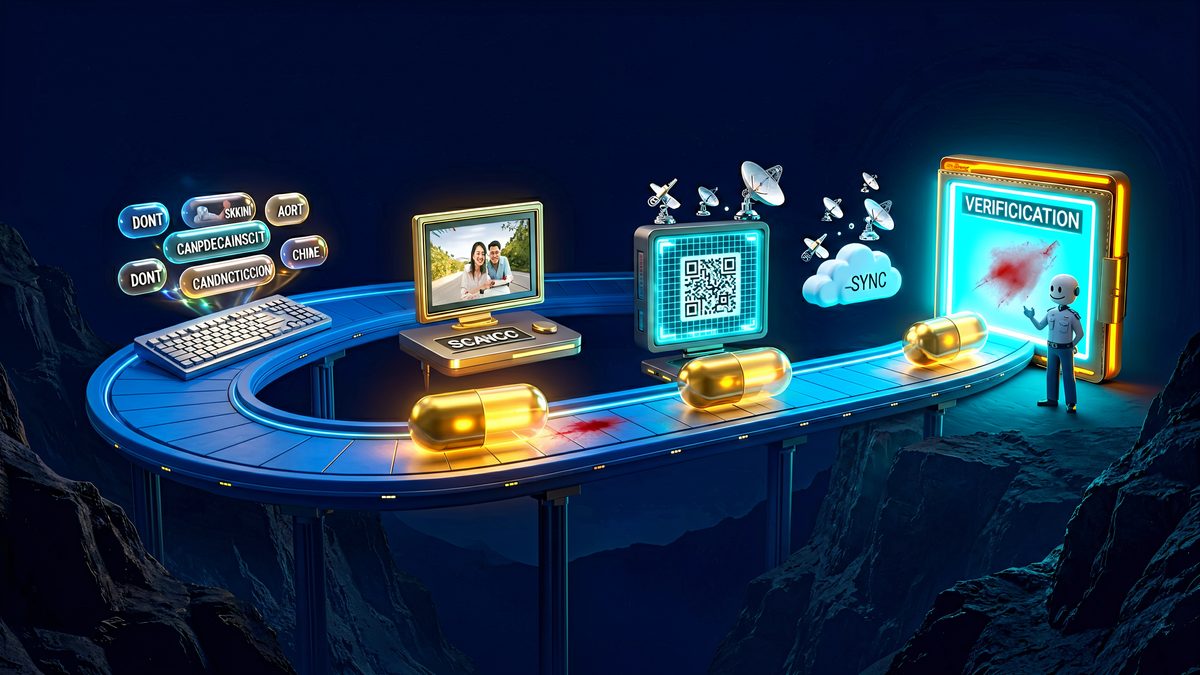
地址被替换的路径不止剪贴板管理器一条。本文梳理输入法云端候选、截图文字识别、扫码解析与跨设备同步这些容易被忽略的地址中转站,给出一条以设备端最终确认为核心的统一防御线。

钓鱼网站是注册环节最大的威胁。本文从域名识别、URL 特征、页面细节和官方验证四个角度,教用户辨别 OKX 注册入口的真伪,附常见钓鱼手法解析。