
交易所评测已审核
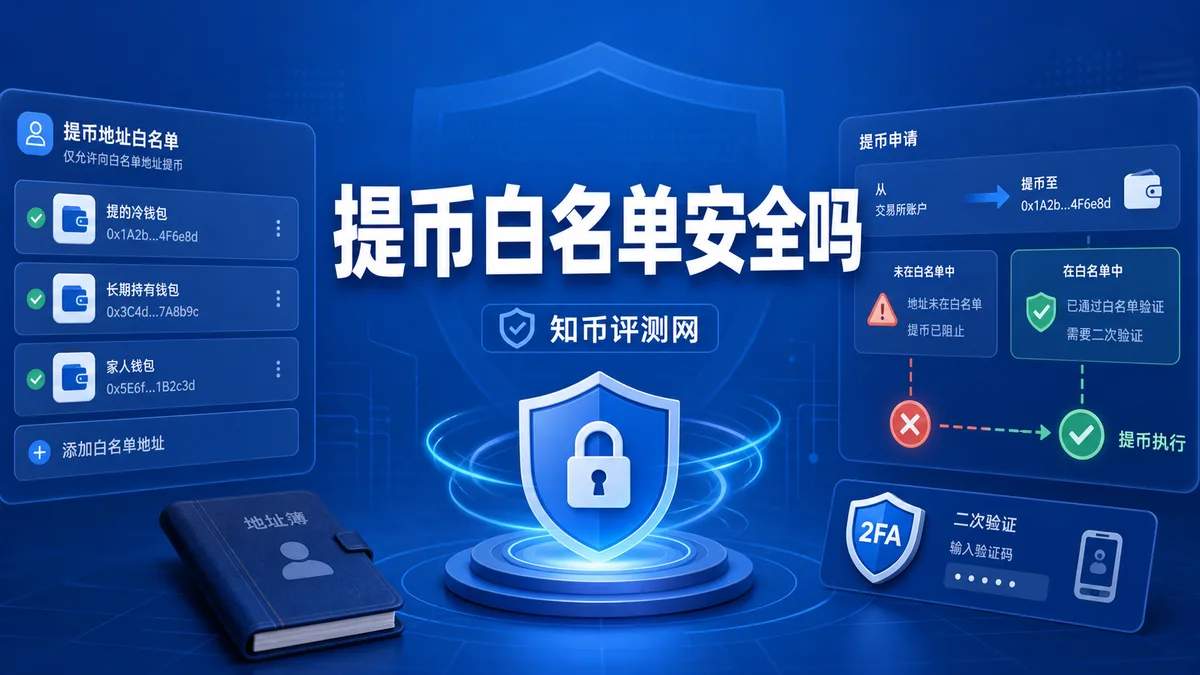
提币白名单安全吗?设置前看什么
本文解释交易所提币白名单、地址簿、2FA 和冷静期的作用,说明它能降低误提与盗提风险,但不能替代网络核对、小额测试、账户隔离、邮箱防护和钱包私钥安全管理等基础措施。
汇总与「安全」相关的文章,帮助你系统了解该主题。
本文解释交易所提币白名单、地址簿、2FA 和冷静期的作用,说明它能降低误提与盗提风险,但不能替代网络核对、小额测试、账户隔离、邮箱防护和钱包私钥安全管理等基础措施。
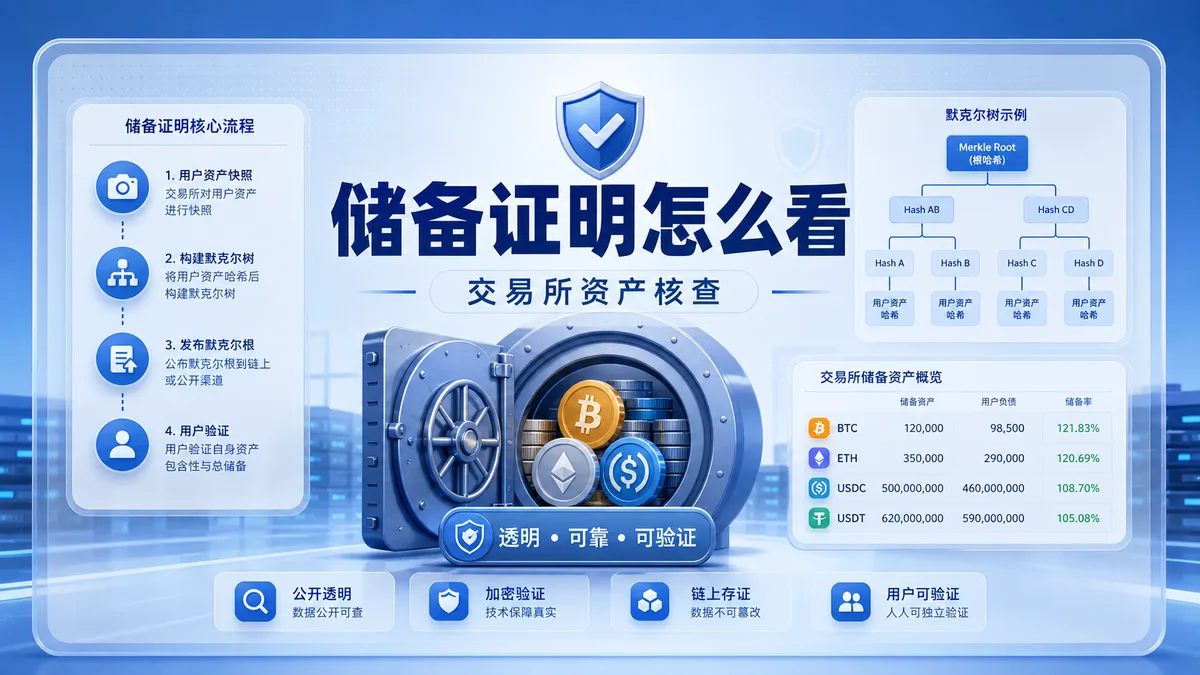
本文用交易所储备证明为关键词,解释 PoR、默克尔树、自查路径和负债口径的关系,帮助用户理解储备证明能验证什么、不能证明什么,以及资产托管、提现和平台风控仍需关注的风险。
本文解释以太坊交易的签名流程:为什么要对哈希签名而不是原文、ECDSA 的签名与验证如何工作、签名结果(r、s、v)是什么,以及 chainId 如何防跨链重放和盲签风险。
本文解释从私钥到公钥再到地址的推导链条:椭圆曲线乘法如何工作、为什么地址是公钥的哈希前 20 字节、单向性意味着什么,以及 HD 钱包派生和地址使用中的常见风险。
本文解释可信初始化的作用与风险:毒参数是什么、多方仪式如何把风险分散、为什么“诚实多数”假设很重要,以及无初始化路线(如 STARK)如何绕开这个问题。
本文用以太坊质押和验证者风险为关键词,解释质押、验证者、奖励、罚没、退出等待和第三方服务托管之间的关系,帮助新手理解参与前应核查的技术与资金风险。
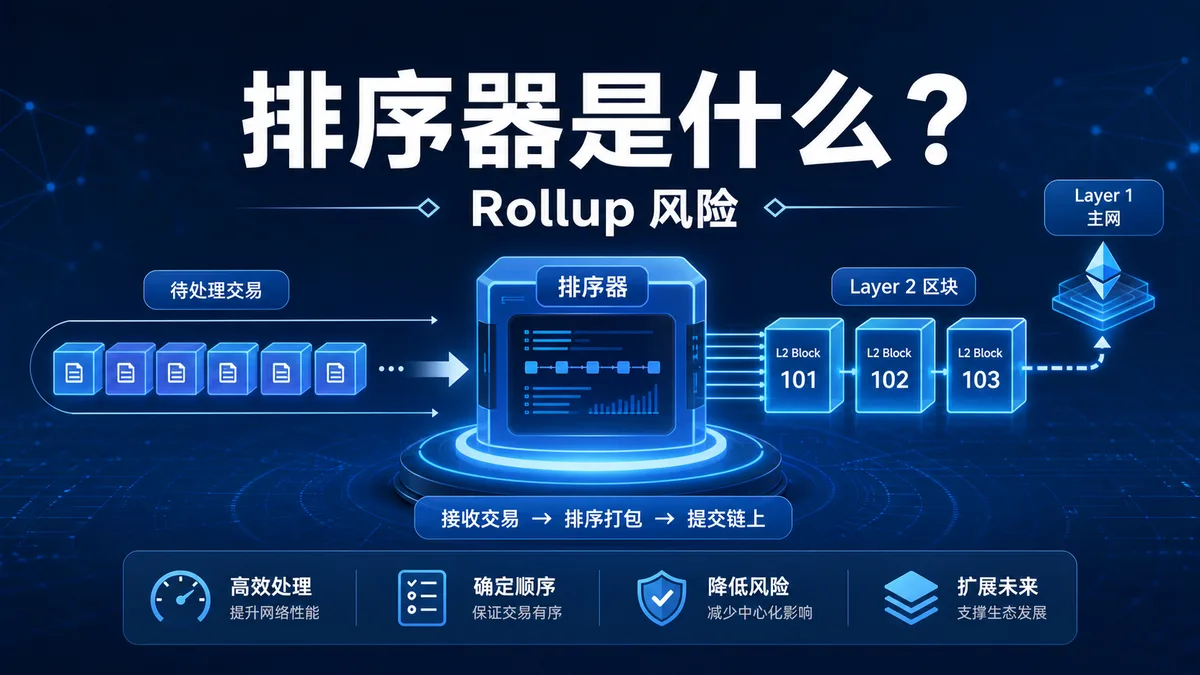
本文解释 Rollup 排序器在 Layer2 交易中的作用,梳理交易排序、批次提交、证明窗口和退出路径,并给出普通用户核查中心化、停机、审查和跨链风险的方法。
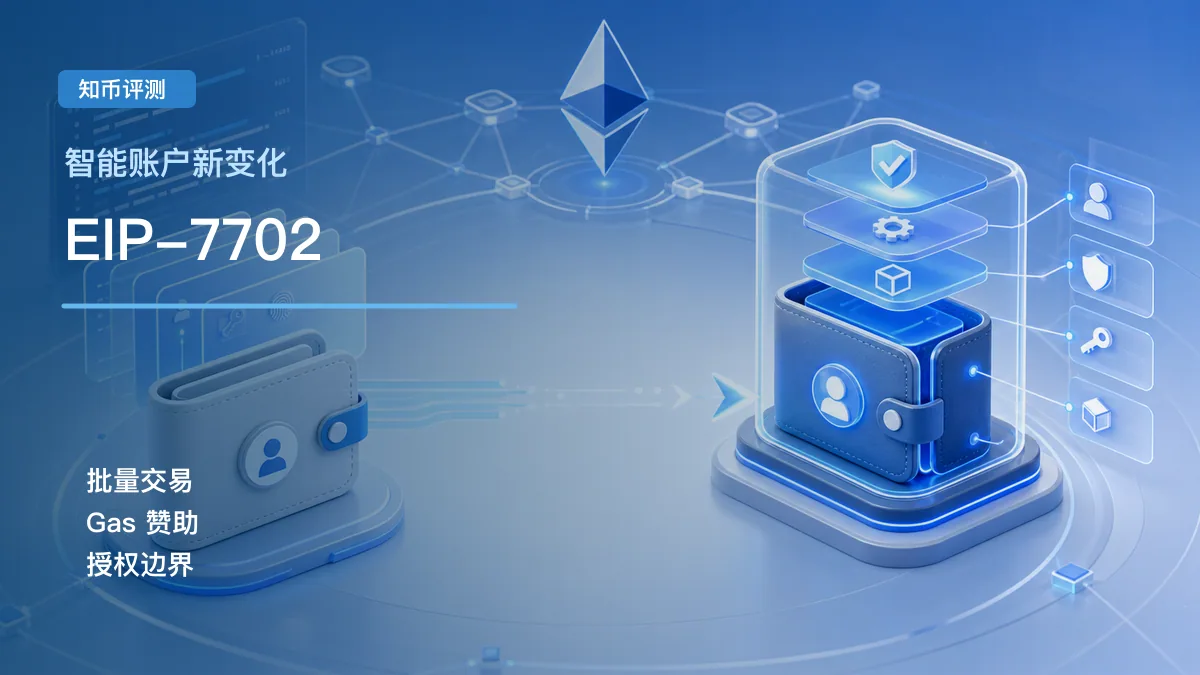
本文解释 EIP-7702 与以太坊账户抽象的关系,梳理 delegation code、智能账户、批量交易、Gas 赞助和撤销风险,帮助用户理解钱包体验变化及核查重点。
日蚀攻击指攻击者把某个目标节点“隔离”在由它控制的邻居网络里,让目标只看到被篡改/筛选过的区块与交易。本文讲清它的实现方式、为什么多节点多运营商能防御,以及轻节点用户该怎么做。
女巫攻击指一个攻击者伪造出成百上千个“独立”身份,伪装成多个节点来操纵投票、算力或权重。本文解释它的原理、在 PoW/PoS 下为何难实施,以及在轻节点、DHT、社交类应用里为什么依然危险。