
DeFi 教程已审核
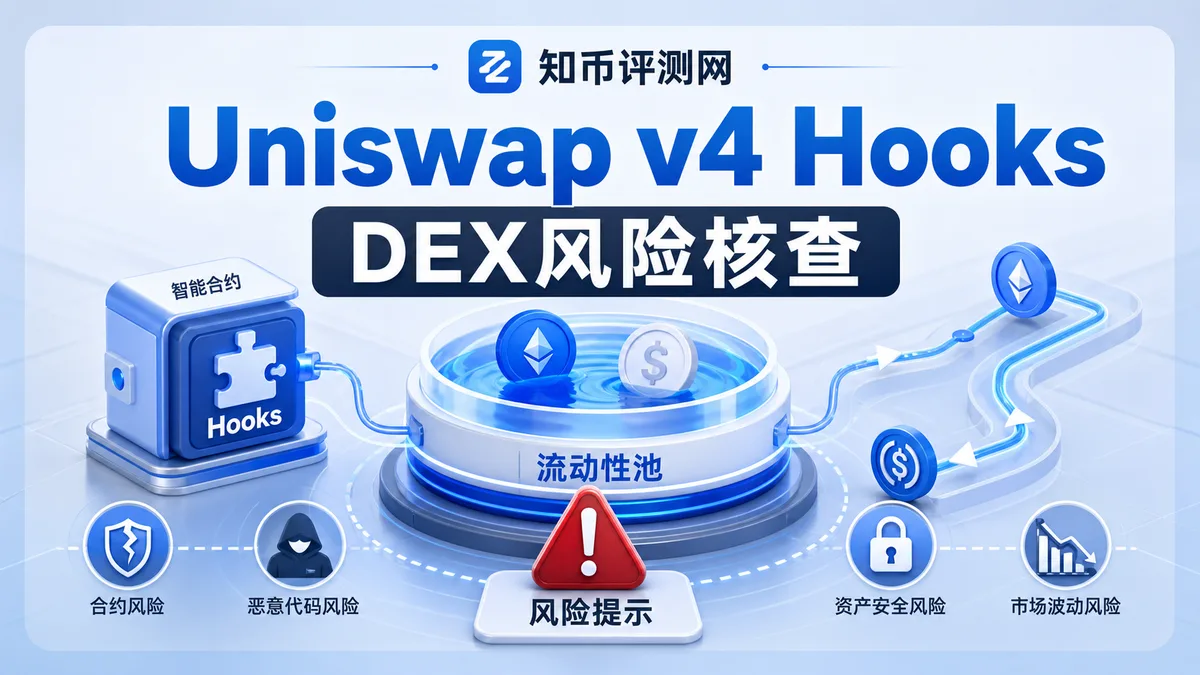
Uniswap v4 Hooks是什么?
Uniswap v4 Hooks 让开发者把自定义逻辑接入流动性池,但也带来代码、权限、流动性和路由风险。本文解释 Hooks、PoolManager、闪电记账与 DEX 使用前的核查清单。
汇总与「安全」相关的文章,帮助你系统了解该主题。
Uniswap v4 Hooks 让开发者把自定义逻辑接入流动性池,但也带来代码、权限、流动性和路由风险。本文解释 Hooks、PoolManager、闪电记账与 DEX 使用前的核查清单。
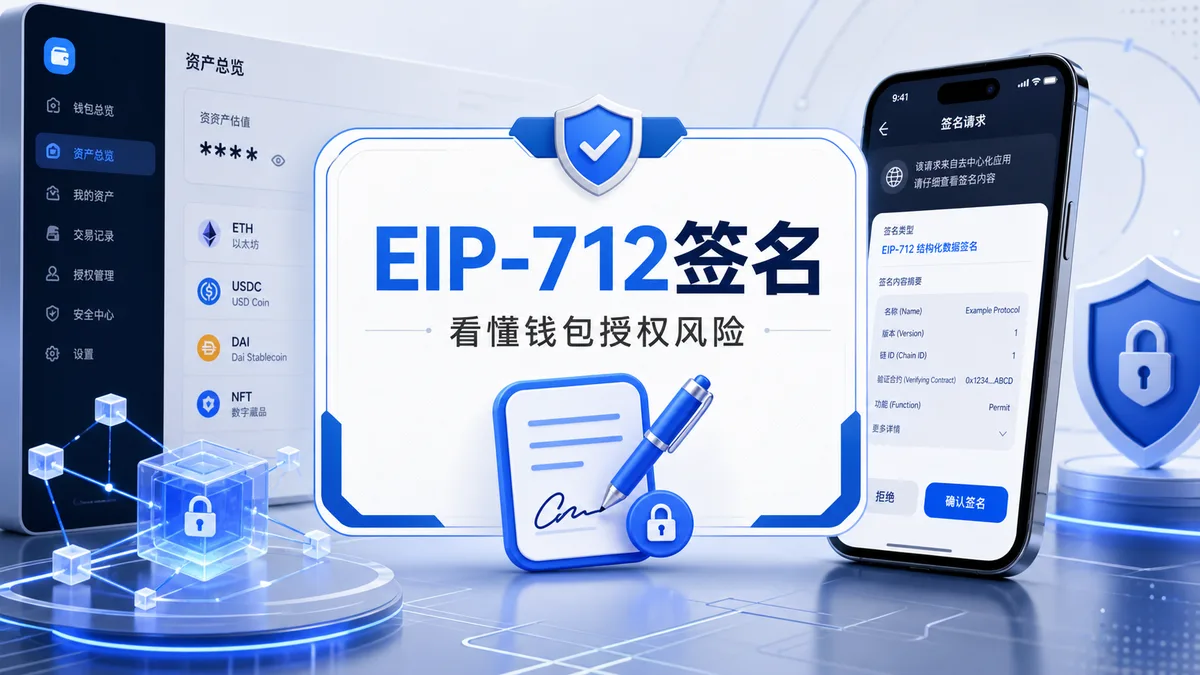
EIP-712签名能让钱包把待签名数据结构化展示,但它不等于绝对安全。本文结合登录、Permit与订单确认场景,解释域名、合约、链ID、权限和有效期的核对方法,帮助用户降低误签与过度授权风险。
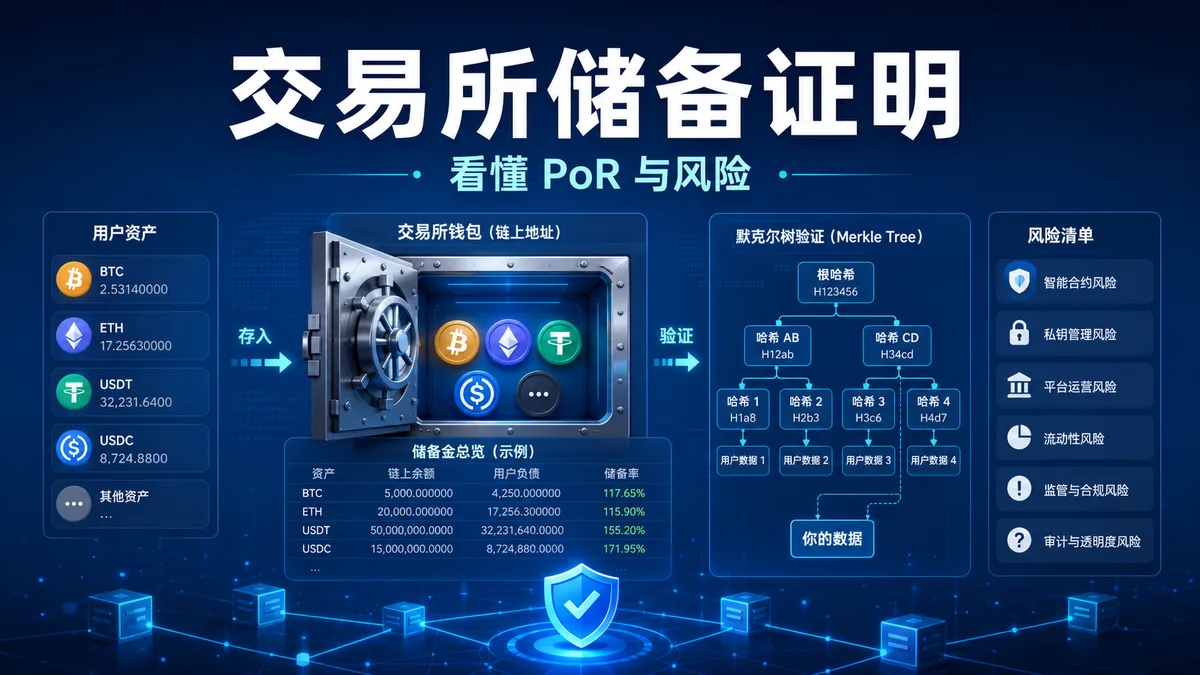
交易所储备证明 PoR 能帮助用户观察平台是否披露链上资产、用户负债口径和钱包控制方式,但它不是偿付能力审计。本文按资产范围、负债口径、钱包控制和审计频率拆解核验方法与风险。
本文解释客户端集中度的风险:单一客户端的共识 bug 如何放大成全网事件、市场份额为什么是安全指标、以及验证者和运营者如何实际参与多样性。
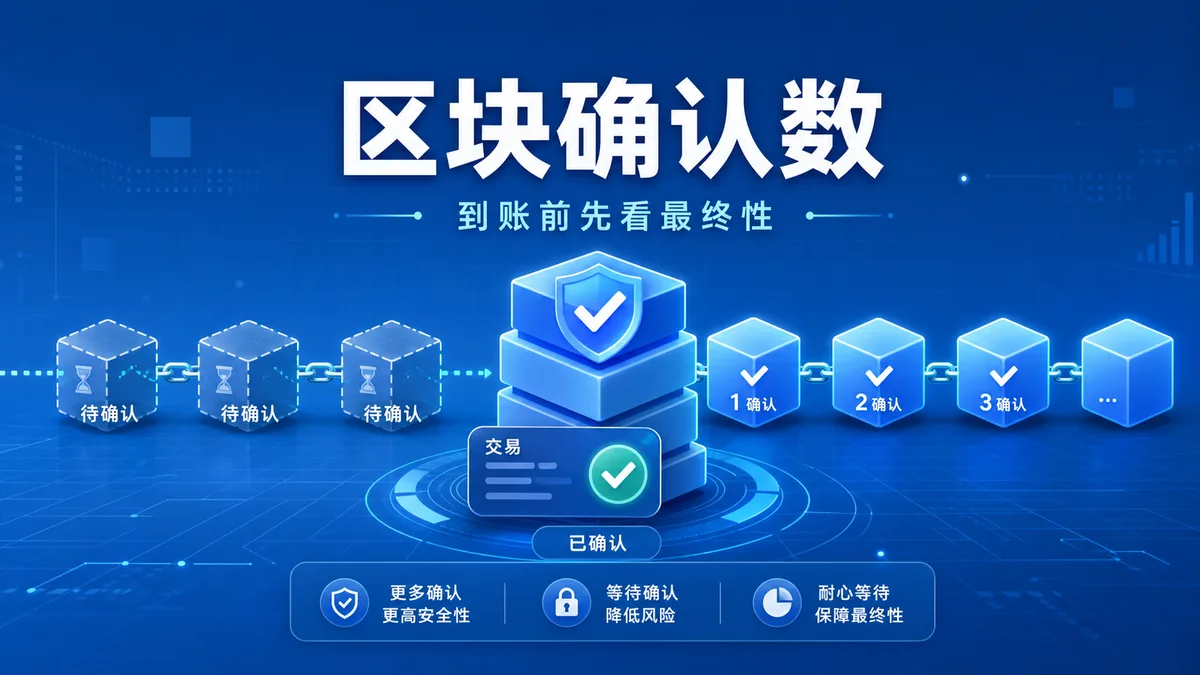
区块确认数决定一笔链上交易从广播、入块到被更多区块覆盖的安全程度。本文用比特币和以太坊最终性解释到账等待、交易所确认要求与重组风险,帮助新手理解为什么转账不能只看钱包已发送。

把一次典型的钓鱼攻击拆成时间线,能看清每个环节你本可以刹车的点。本文以通用场景还原钓鱼的完整链条,标注每步的可识别信号与可执行的刹车动作,形成一份可自查的「攻击时间线」。

社群与论坛是信息聚合地,也是钓鱼链接的集散地。本文讲清社区环境里钓鱼链接的传播形态,给出「群内链接默认高危」的分级处理规则,以及如何在保持参与的同时守住入口。

私信是「一对一、带称呼、可追问」的强信任渠道,钓鱼效率极高。本文还原私信钓鱼的典型路径,给出「任何 DM 里的链接与授权请求都默认高危」的应对规则与核实方法。

跨链桥是资金链路上的「信任集中点」,也是仿冒的重灾区。本文梳理假桥与假 L2 入口的识别要点,给出跨链操作前核对官方入口与费用的清单,帮你在跨链时守住资产。