
Web3 安全已审核
代币授权撤销是什么?钱包风险
代币授权撤销是钱包安全的重要动作。本文解释 token approval、spending cap、无限授权和撤销边界,并给出日常复查流程,帮助中文用户降低钱包授权风险。
代币授权撤销是钱包安全的重要动作。本文解释 token approval、spending cap、无限授权和撤销边界,并给出日常复查流程,帮助中文用户降低钱包授权风险。
假钱包App和恶意浏览器插件常伪装成官方钱包,诱导用户输入助记词或签署高风险请求。本文整理下载前核验官方入口、开发者名称、权限、助记词提示和小额测试的防御清单。
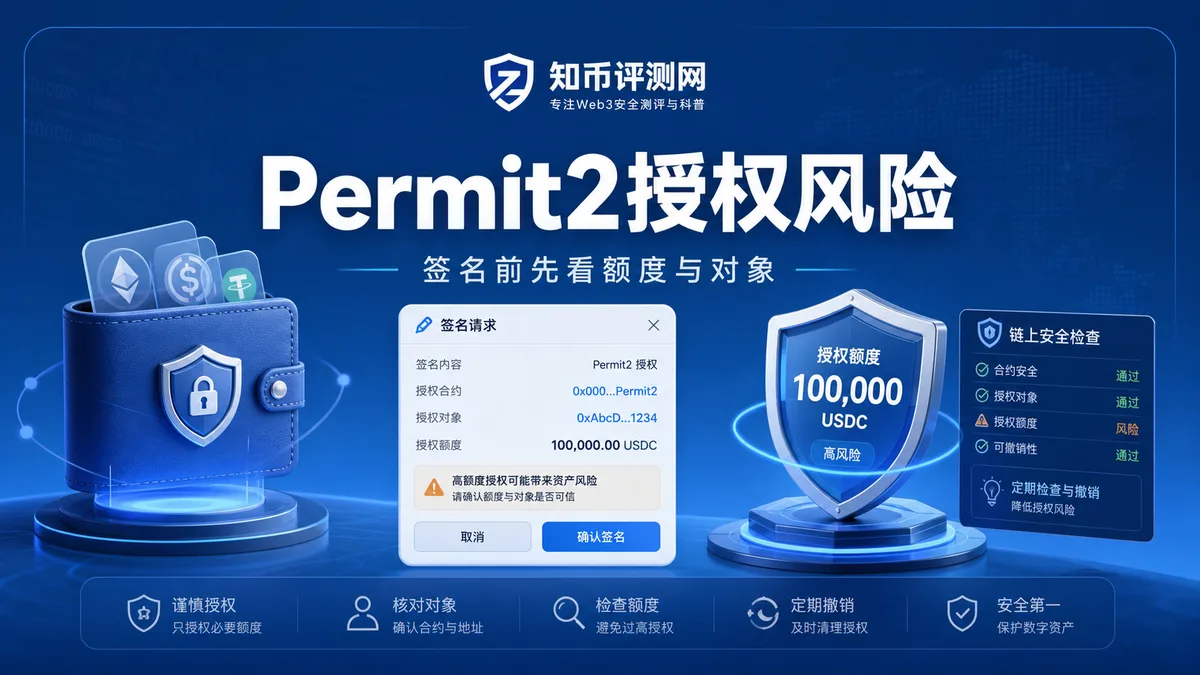
Permit2授权能减少重复Approve,但也会把签名、额度、到期时间和授权对象集中到一次确认里。本文解释Permit2与普通Token授权的区别,并给出签名前检查和撤销清单。
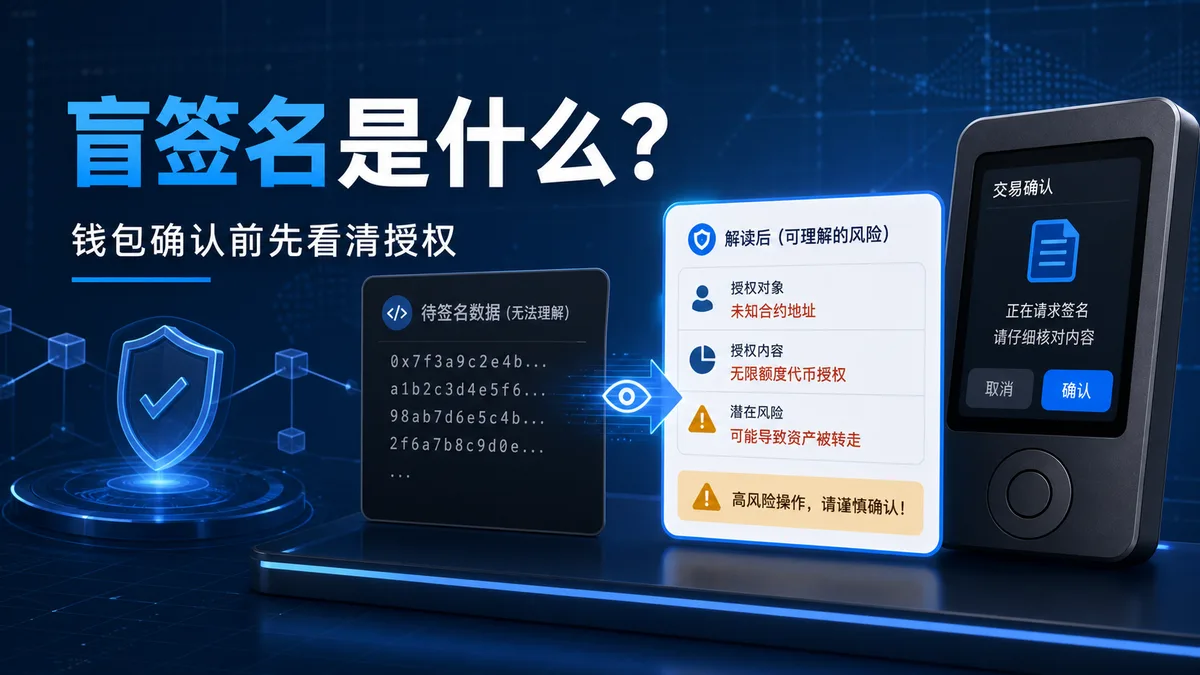
盲签名是钱包在无法清晰展示交易含义时让用户确认的高风险操作。本文解释盲签名、清晰签名、ERC-7730 与 EIP-712 的关系,并给出签名前核对清单,帮助降低授权和钓鱼风险。
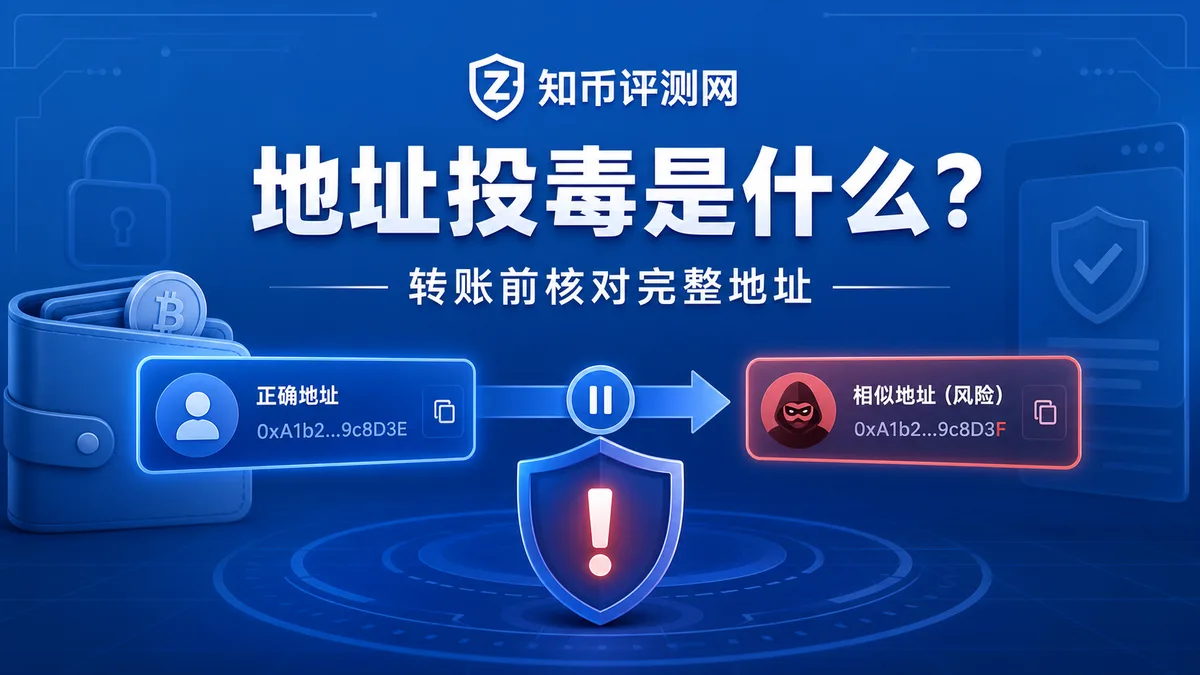
地址投毒会利用相似地址和历史记录误导用户转账。本文说明常见场景、核对完整地址、小额测试、白名单、钱包提醒和异常小额转账处理方法,并提醒不要只看地址缩写或陌生记录,帮助降低钱包转账风险。
EIP-7702让普通以太坊账户可设置智能账户委托能力,也带来新的授权理解成本。本文用钱包用户视角解释EIP-7702授权是什么、该看哪些权限、如何降低误签和长期授权风险。

把一次典型的钓鱼攻击拆成时间线,能看清每个环节你本可以刹车的点。本文以通用场景还原钓鱼的完整链条,标注每步的可识别信号与可执行的刹车动作,形成一份可自查的「攻击时间线」。

社群与论坛是信息聚合地,也是钓鱼链接的集散地。本文讲清社区环境里钓鱼链接的传播形态,给出「群内链接默认高危」的分级处理规则,以及如何在保持参与的同时守住入口。

私信是「一对一、带称呼、可追问」的强信任渠道,钓鱼效率极高。本文还原私信钓鱼的典型路径,给出「任何 DM 里的链接与授权请求都默认高危」的应对规则与核实方法。

跨链桥是资金链路上的「信任集中点」,也是仿冒的重灾区。本文梳理假桥与假 L2 入口的识别要点,给出跨链操作前核对官方入口与费用的清单,帮你在跨链时守住资产。