
Web3 安全已审核
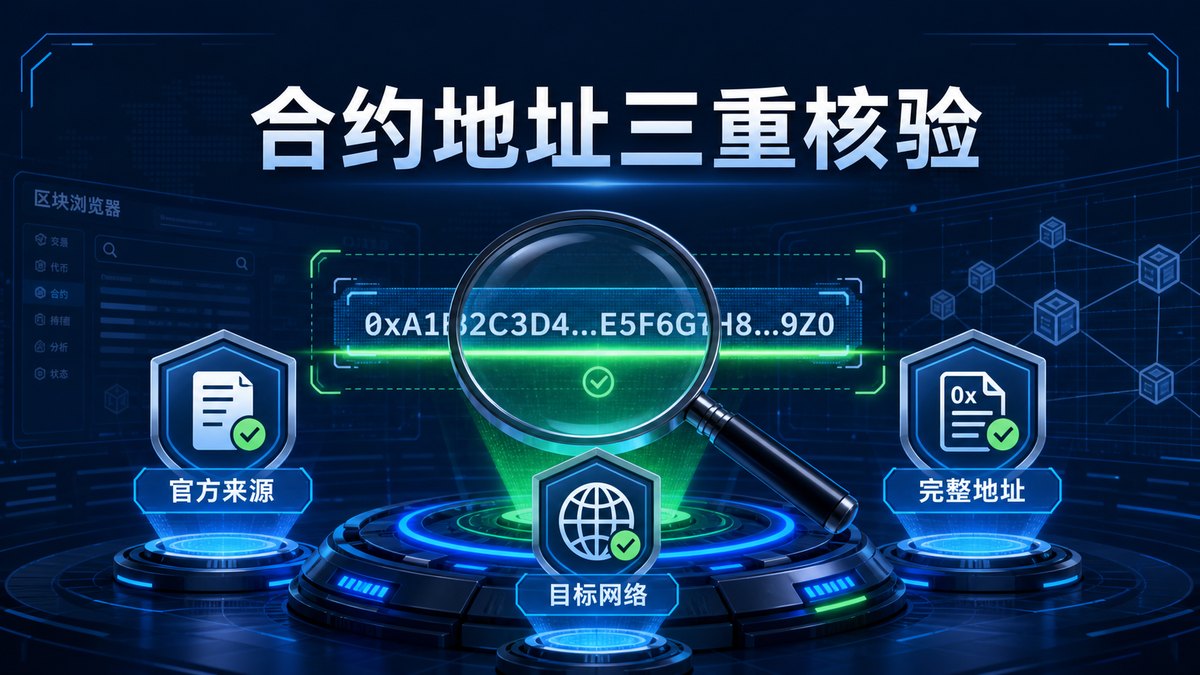
代币合约地址怎么查才可靠?
代币同名不等于同一资产,复制错误合约地址可能导入假币甚至连接恶意合约。本文用“官方来源、目标网络、区块浏览器”三重核验法,说明导入前应核对什么,并解释代码已验证为什么仍不等于安全。
代币同名不等于同一资产,复制错误合约地址可能导入假币甚至连接恶意合约。本文用“官方来源、目标网络、区块浏览器”三重核验法,说明导入前应核对什么,并解释代码已验证为什么仍不等于安全。
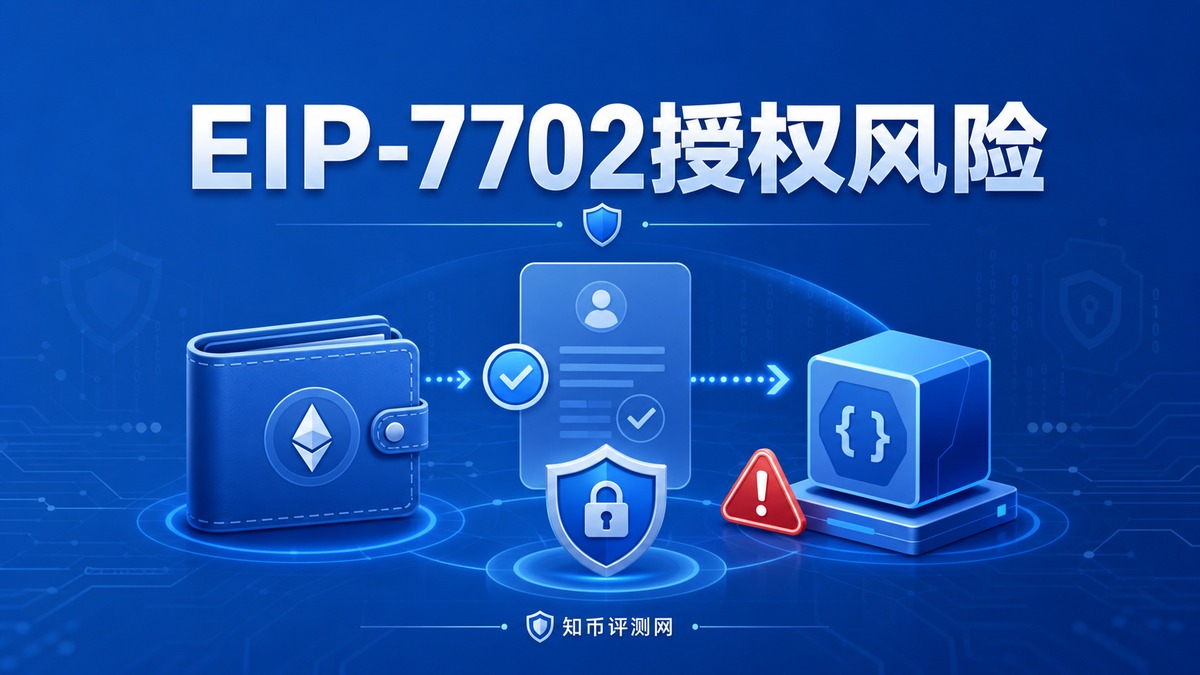
EIP-7702让外部账户可通过set-code交易设置委托代码,改善钱包体验,也放大签名可读性与授权管理要求。本文从域名、授权对象、权限边界和撤销习惯拆解防护要点。
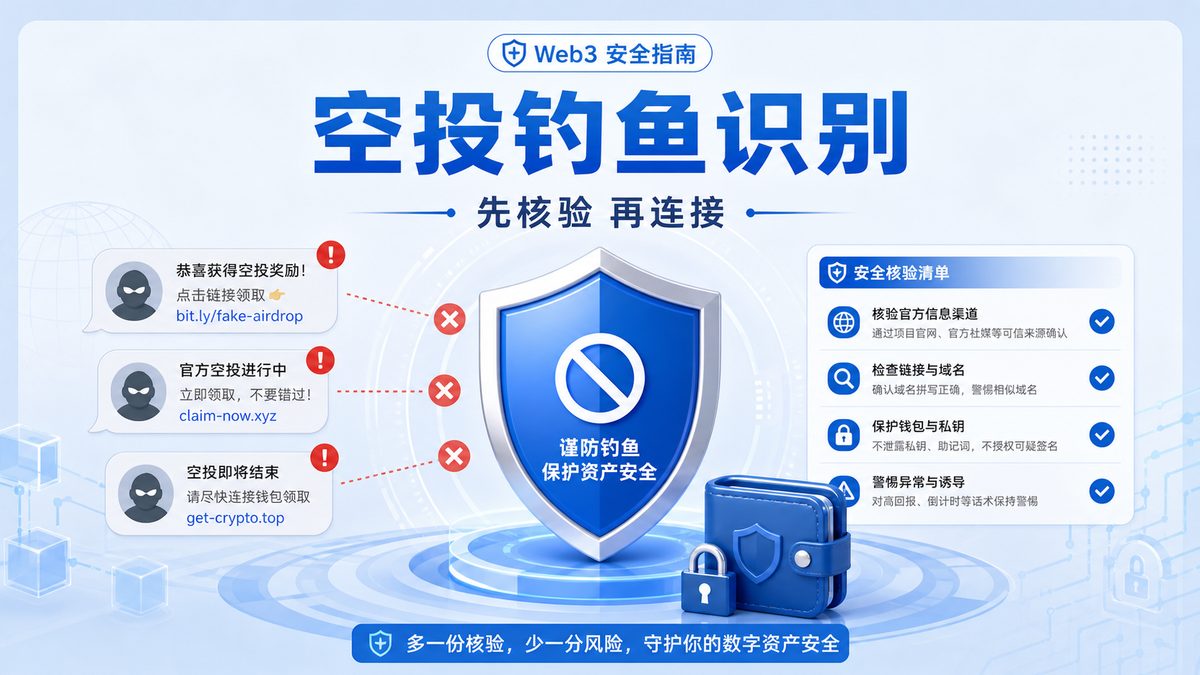
蜜罐代币是一种利用智能合约代码阻止持有人卖出或转移的代币骗局,买入容易卖出难。本文从合约机制、链上检测工具和链下验证三个角度,帮助用户在交易前识别蜜罐代币的特征,并提供遇到蜜罐后的处理方法。
假冒客服是加密货币领域最常见的社交工程骗局之一,骗子冒充钱包或交易所官方人员在社交媒体上私信用户,诱导安装远程控制软件或登录钓鱼网站。本文详细拆解骗局实施链条、关键识别信号和被骗后的应急处理步骤,帮助用户在操作前中止风险。
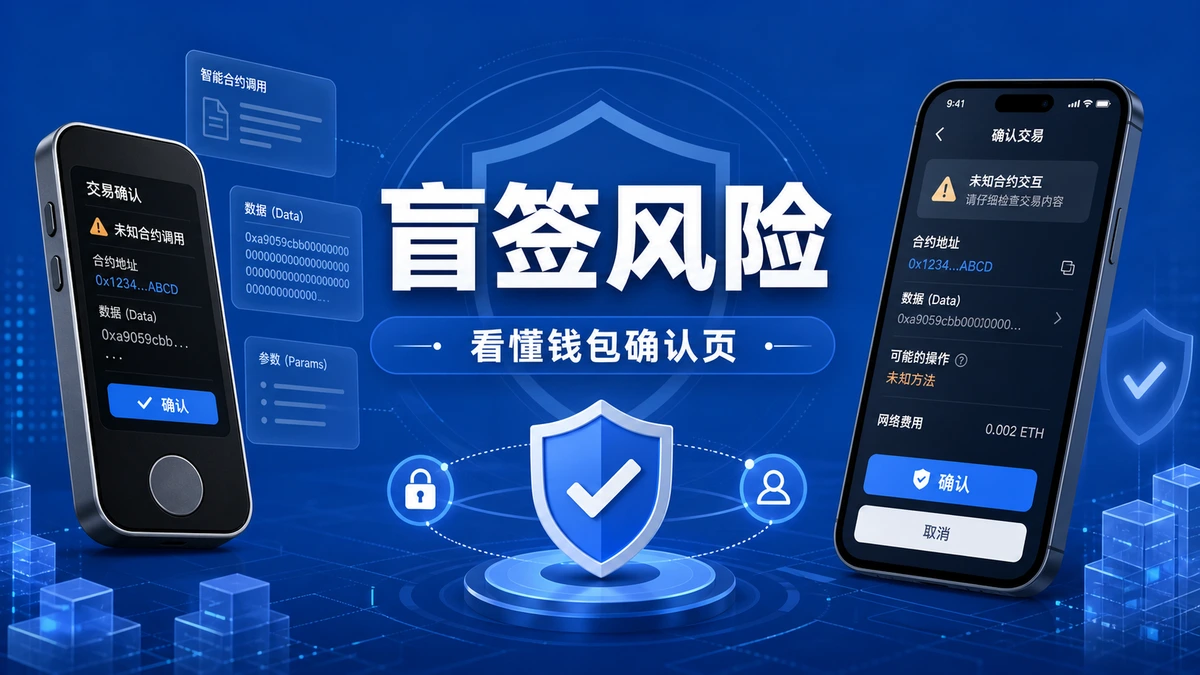
盲签是什么,为什么硬件钱包或浏览器钱包会提示未知合约调用?本文从交易确认页、Token授权、撤销权限和常见风险入手,说明新手如何在不依赖收益承诺的前提下保护钱包安全。
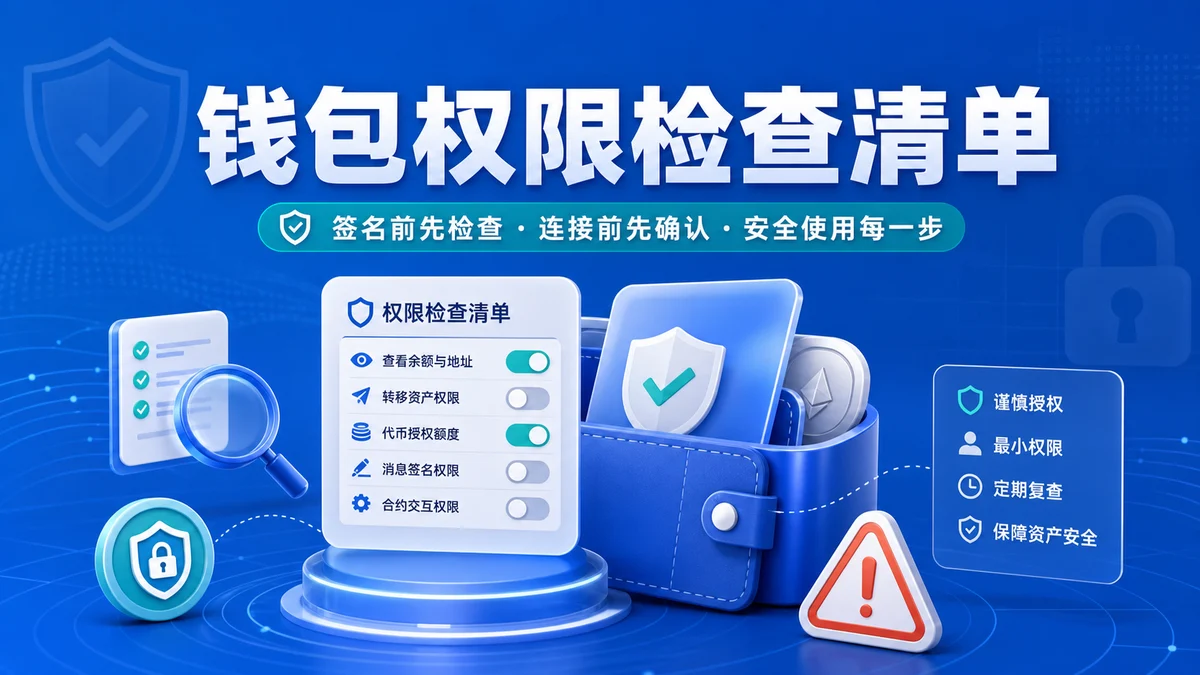
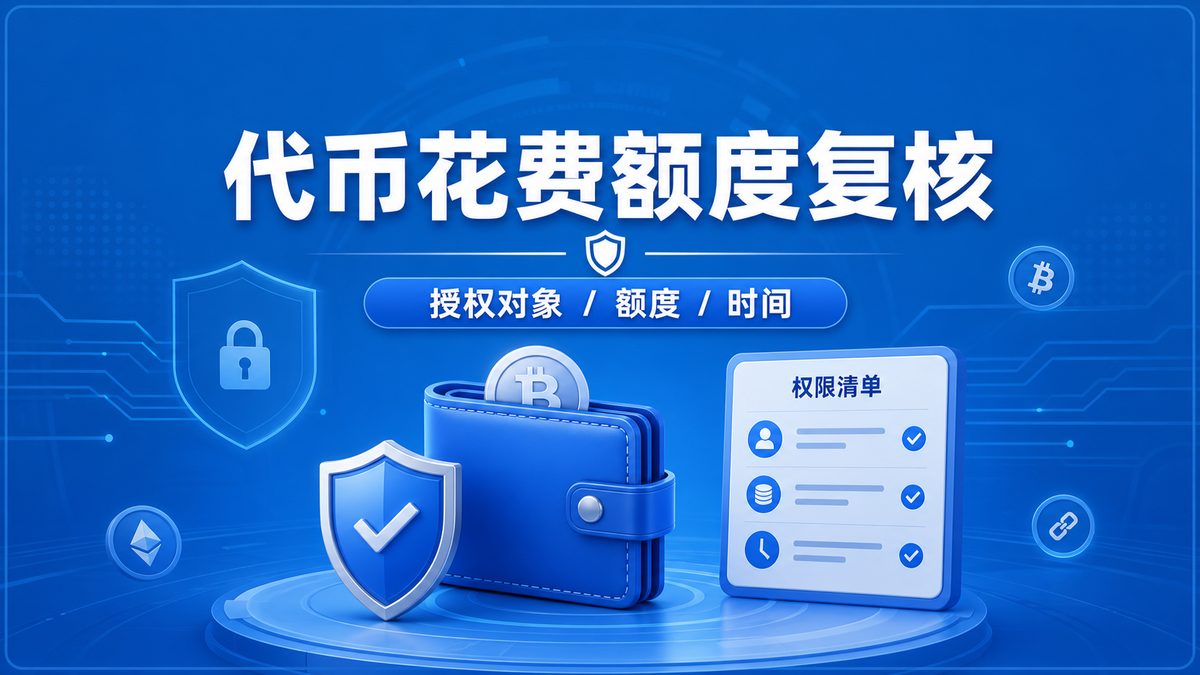
钱包权限检查清单应覆盖域名、授权额度、签名内容和定期撤销。本文结合 MetaMask、Ethereum 与 Ledger 安全资料,说明普通用户如何降低授权与盲签风险。