

NFT 与铭文已审核
照片刻进链上意味着什么?NFT 与个人数据隐私
把带有人脸、文档、聊天记录的图像刻进区块链或上传到公开存储,等于做了一次难以撤回的公开发布。本文从铭文与 NFT 两种发布方式出发,分析个人数据的永久公开风险、元数据里的隐私泄露,以及发布前的判断框架。
把带有人脸、文档、聊天记录的图像刻进区块链或上传到公开存储,等于做了一次难以撤回的公开发布。本文从铭文与 NFT 两种发布方式出发,分析个人数据的永久公开风险、元数据里的隐私泄露,以及发布前的判断框架。
假合集骗局的三板斧是:名字相似、合约未验证、地板价异常低。本文从合约地址核验、源码验证状态、创建者追溯、市场收录规则四个角度给出可操作的识别清单,并解释为什么合约地址而不是名字才是合集的身份。

很多 NFT 首发时先铸造、后揭示图案,这就是 blind mint。本文解释它如何利用对未知的期待促进销量,说明链上伪随机、可验证随机数与提交揭示承诺三类机制的差别,并给出盲铸参与前的核验要点。

单个私钥丢失或被盗就意味着 NFT 永久易手,多签钱包把“一个人签字”变成“M 个持有人里凑够 N 个”。本文以 Safe 为例讲清阈值的含义、NFT 转账在多签里怎么发起,以及备份、地址一致性等运营细节。
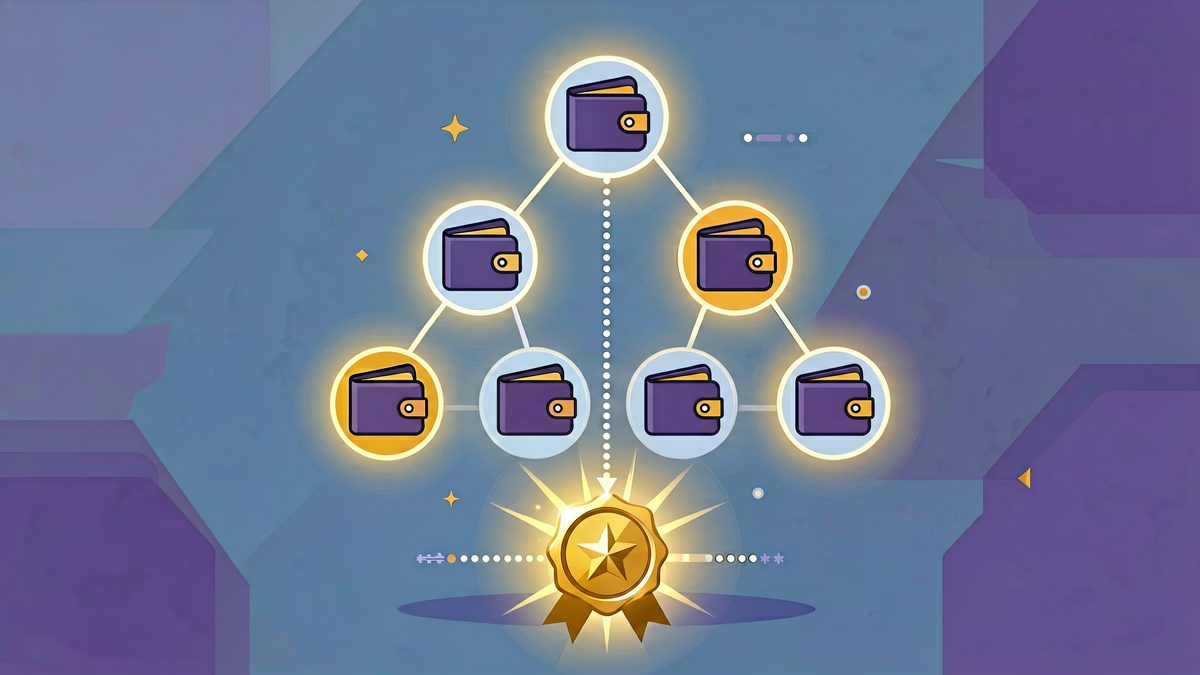
大多数 NFT 空投不是一笔笔转账,而是把名单做成默克尔树写进认领合约,合格地址签名并提供证明后自行铸造。本文讲清这套流程的密码学原理、为什么能省 Gas,以及签名钓鱼、伪造合约等领取环节的防骗要点。
NFT 本身不能像普通转账那样“跨链移动”,市面上的跨链 NFT 基本靠锁定加铸造的封装模式,或官方多链部署。本文拆解封装桥、燃烧铸造型桥与原生跨链三种路径,给出锁在哪家合约、谁有权限等核验清单。
ERC-5501 给 ERC-721 NFT 增加了租赁与委托两类角色:租用人临时取得使用权,委托人代为持有但不取得所有权。本文解释租约如何在链上记录到期与终止、与直接转让的区别,以及租借 NFT 前要确认的几件事。
ERC-404 是 2024 年初出现的非官方实验标准,把 ERC-20 代币与 ERC-721 NFT 联动:买到整份自动铸出 NFT,卖出零头自动销毁 NFT。本文解释它的铸造销毁与重铸顺序机制、与包裹式碎片化的区别,以及官方自己标注的未审计风险。

BRC-20 是 2023 年匿名开发者 domo 基于 Ordinals 协议提出的实验性代币标准:把一段 JSON 文本刻进比特币交易的见证字段,靠索引器解析出部署、铸造、转账记录。本文讲清字段规范、与 ERC-20 的本质区别,以及索引器依赖这一核心风险。
灵魂绑定代币(SBT)是一类不可转让的代币,用来表达学历、会员、信用等“绑在人身上”的关系。本文从 2022 年的 Soulbound 文章与 DeSoc 论文讲起,解释 ERC-5192 与 ERC-5484 两个落地接口、可撤销与密钥迁移难题,以及这类代币的隐私争议。