
Web3 安全
地址被钓鱼站盯上了怎么办:被标记地址的隔离与停用顺序
不是所有钓鱼都造成即时损失,但一个被钓鱼站「验证过」的地址,未来可能持续被针对。本文讲清地址暴露的判定信号、该不该弃用、如何安全迁移,以及新地址起步期的降噪习惯。
汇总与「钓鱼」相关的文章,帮助你系统了解该主题。
不是所有钓鱼都造成即时损失,但一个被钓鱼站「验证过」的地址,未来可能持续被针对。本文讲清地址暴露的判定信号、该不该弃用、如何安全迁移,以及新地址起步期的降噪习惯。
二维码把一段网址折叠成黑白方块,扫码前几乎看不出它会把你带去哪里。本文讲清二维码钓鱼的常见场景——假领奖台、假充值口、被调换的收款码——以及扫码前、中、后的三步核验方法。
公开地址可能被任何人发送 NFT,陌生资产到账不等于私钥已经泄露,却可能用图片、名称或网址诱导你签名。本文给出不交互、隐藏、核查账户活动和异常升级处置的安全步骤。
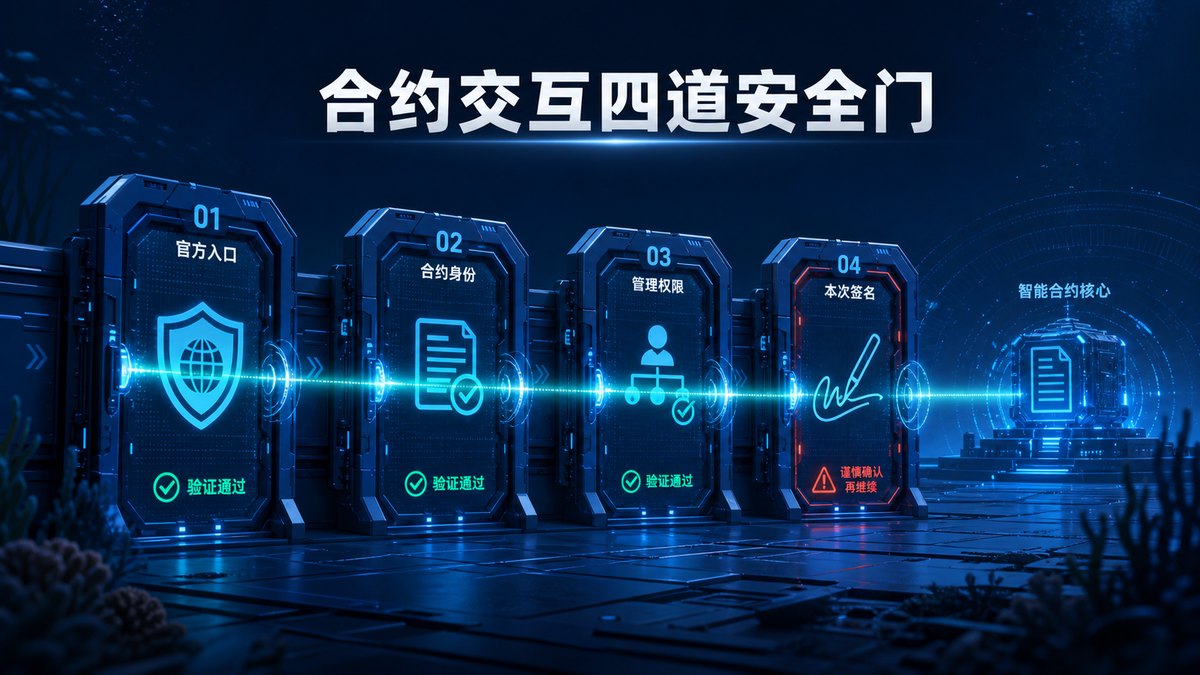
智能合约地址、代码验证和钱包警告都只能提供部分线索,不能证明绝对安全。本文整理交互前的四层防御检查:官方入口、合约身份、权限能力与本次签名内容,并说明发现异常后如何停止操作。
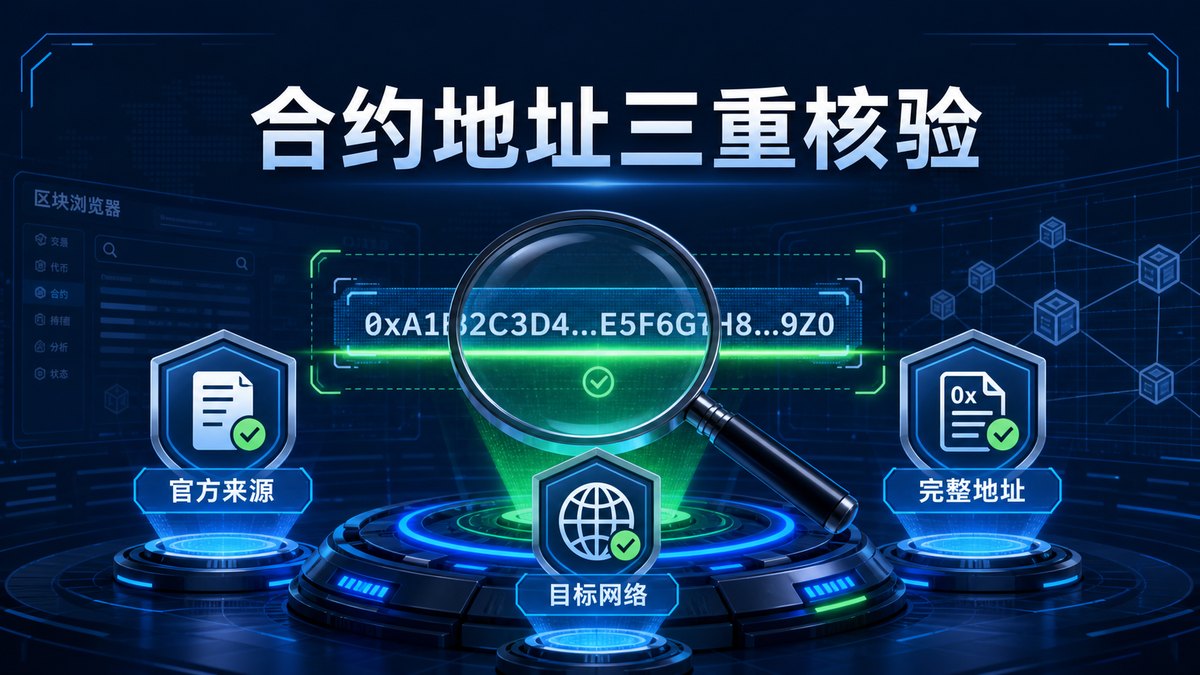
代币同名不等于同一资产,复制错误合约地址可能导入假币甚至连接恶意合约。本文用“官方来源、目标网络、区块浏览器”三重核验法,说明导入前应核对什么,并解释代码已验证为什么仍不等于安全。
假冒客服是加密货币领域最常见的社交工程骗局之一,骗子冒充钱包或交易所官方人员在社交媒体上私信用户,诱导安装远程控制软件或登录钓鱼网站。本文详细拆解骗局实施链条、关键识别信号和被骗后的应急处理步骤,帮助用户在操作前中止风险。