
加密货币百科
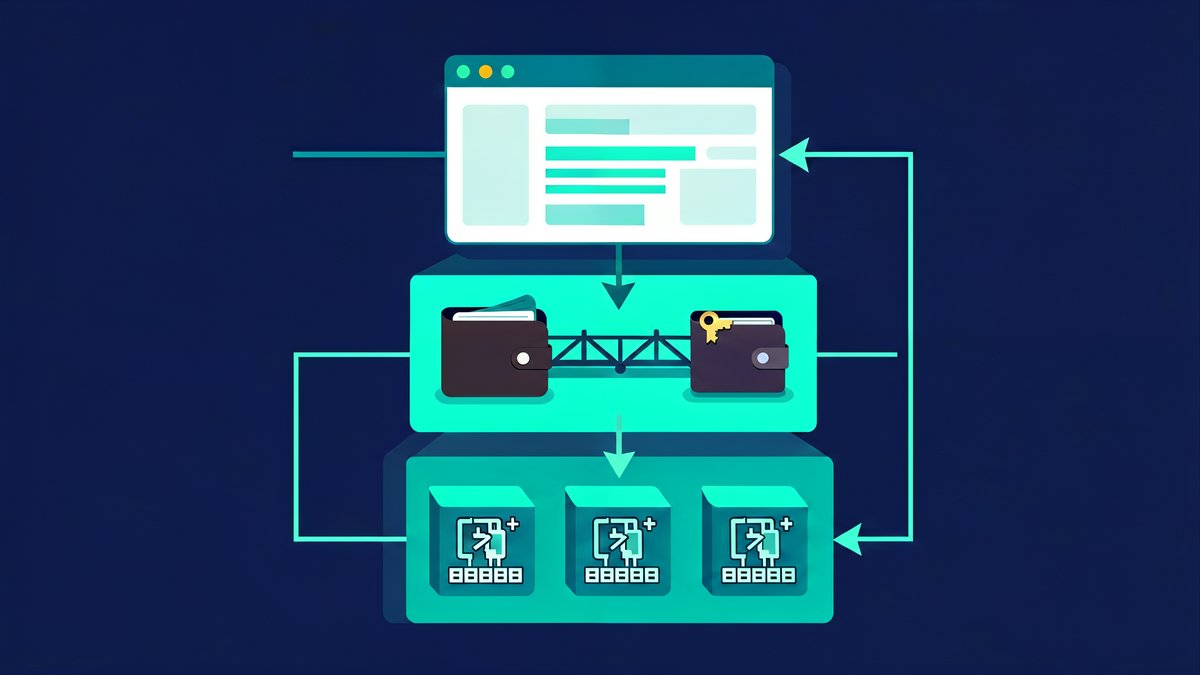
dApp 是什么?它和你常用的 App 差在哪
同一个网址,有时是普通网页,有时要连钱包、签交易——那就是 dApp。本文拆解 dApp 的前端、合约与钱包三件套,说明为什么它没有账号体系、为什么费用比 App 高,以及前端挂掉时资产还在不在。
汇总与「百科」相关的文章,帮助你系统了解该主题。
同一个网址,有时是普通网页,有时要连钱包、签交易——那就是 dApp。本文拆解 dApp 的前端、合约与钱包三件套,说明为什么它没有账号体系、为什么费用比 App 高,以及前端挂掉时资产还在不在。
“6 个确认”“32 个 slot 最终性”说的其实是同一件事的两种语言。本文拆解概率式最终性与确定性最终性的来源、重组窗口如何计算,以及不同链上“到账标准”应该怎么定。
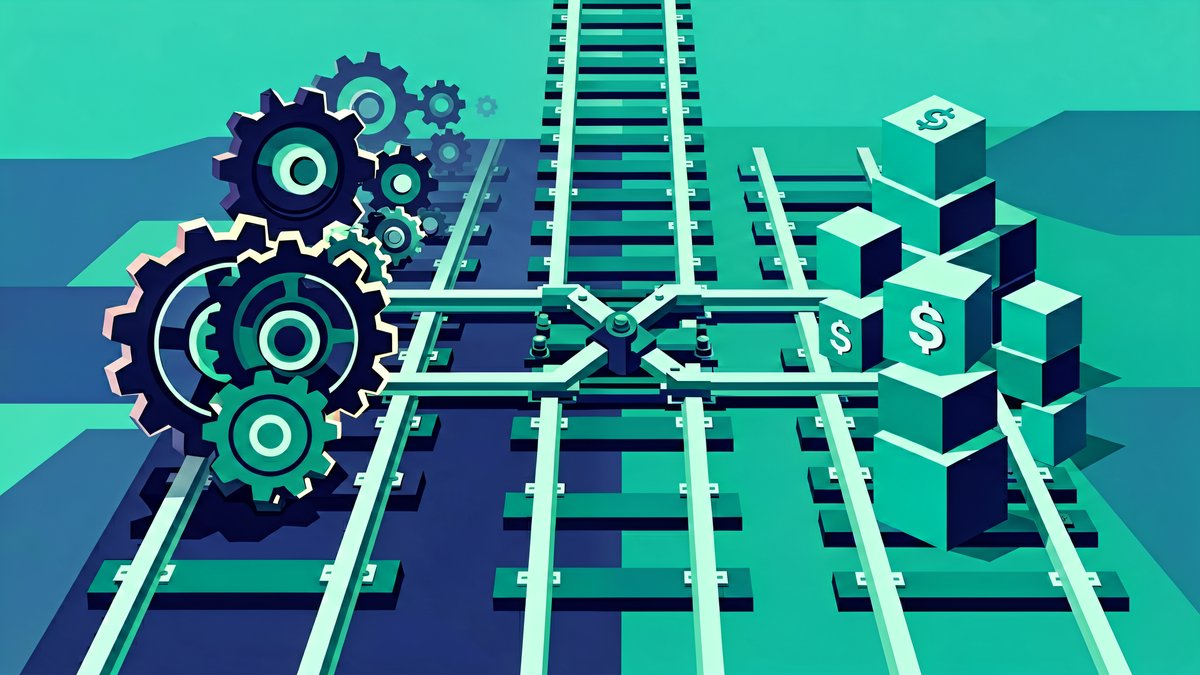
2022 年 9 月,以太坊把执行层接上信标链,用一次“心跳转换”把共识从挖矿换成质押。本文回顾合并的路线设计、转换当天的机制,以及它留下的争议与后续升级方向。
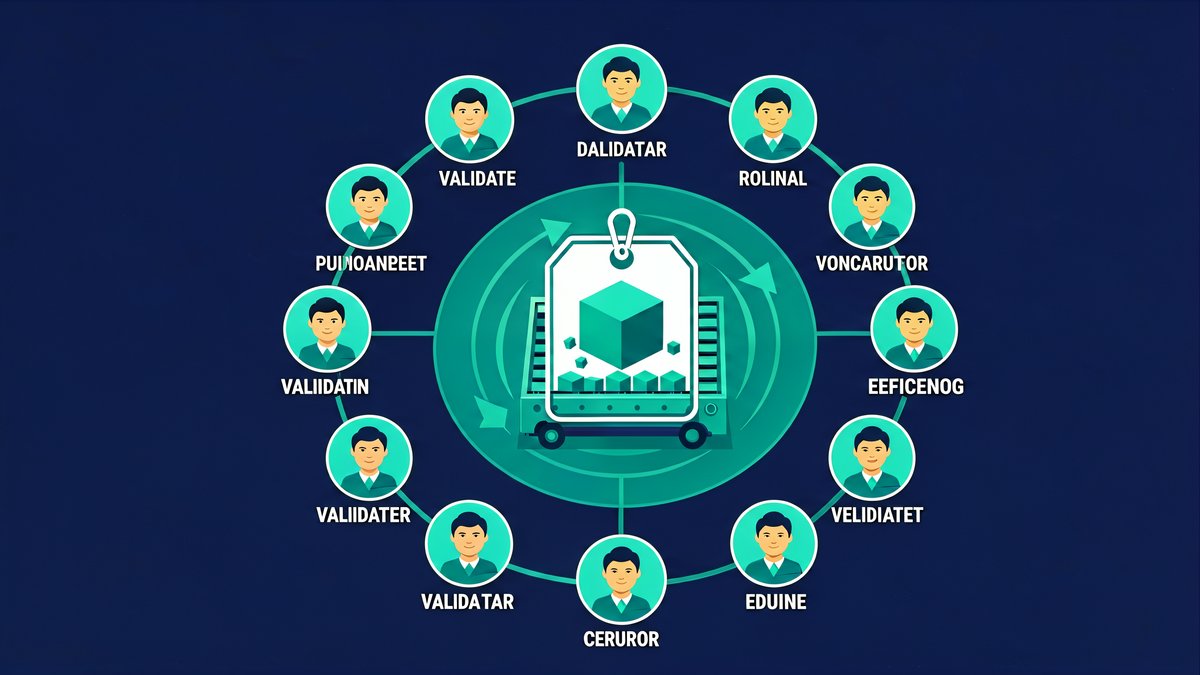
不想烧电也不想设计代币质押的经济模型,可以用“身份”当担保。本文解释权威证明(Proof of Authority)的验证者轮值机制、去中心化和性能的取舍,以及它为什么常见于测试网、联盟链和侧链。
比特币交易其实全网可见,隐私币正是针对这一暴露面而生的品类。本文对比环签名、隐身地址与零知识屏蔽池的原理,说明隐私币的可互换性优势,以及它在合规与交易所上币方面持续面对的压力。
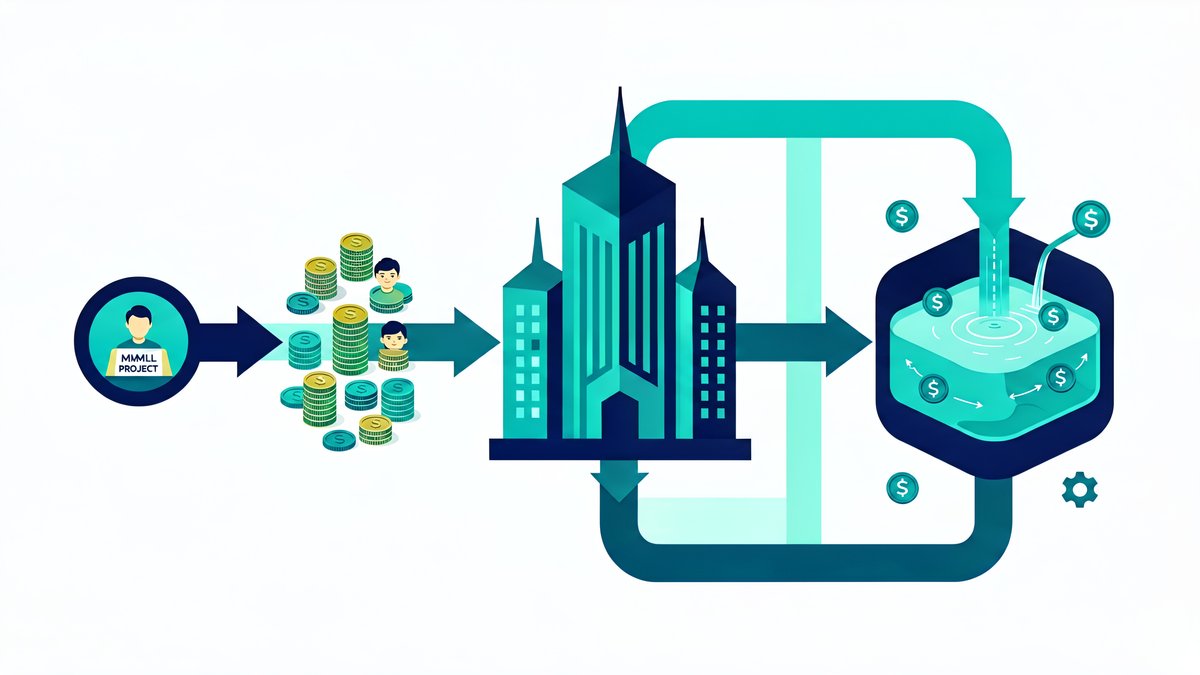
同样是“买新币”,ICO、IEO、IDO 的发行主体、门槛和风险结构完全不同。本文解释三种代币发行方式的流程差异、各自的信息盲区,以及参与前必须核对的合约地址、锁仓条款与监管提示。

2016 年 The DAO 事件让“重入攻击”成为智能合约安全第一课。本文解释重入攻击的触发条件、回调时序怎么被打乱、 checks-effects-interactions 防御模式,以及普通用户能从审计报告里看到哪些重入防护信号。

升级公告里反复出现的 BIP-341、EIP-7702 编号到底是什么文档?本文解释改进提案类文档的编号体系、从草稿到激活的生命周期、BFT 与软分叉信号的关系,以及普通用户读提案的姿势。

PoW 靠算力保证历史不可改,PoS 呢?本文解释长程攻击与前向攻击的机制、弱主观性与检查点的来源、最终性检查点为何是主要防线,以及它和余额提款、共识分歧的关系。