
Web3 安全
二维码钓鱼怎么防?「扫码领奖、扫码支付」背后的跳转风险
二维码把一段网址折叠成黑白方块,扫码前几乎看不出它会把你带去哪里。本文讲清二维码钓鱼的常见场景——假领奖台、假充值口、被调换的收款码——以及扫码前、中、后的三步核验方法。
汇总与「安全」相关的文章,帮助你系统了解该主题。
二维码把一段网址折叠成黑白方块,扫码前几乎看不出它会把你带去哪里。本文讲清二维码钓鱼的常见场景——假领奖台、假充值口、被调换的收款码——以及扫码前、中、后的三步核验方法。
假合集骗局的三板斧是:名字相似、合约未验证、地板价异常低。本文从合约地址核验、源码验证状态、创建者追溯、市场收录规则四个角度给出可操作的识别清单,并解释为什么合约地址而不是名字才是合集的身份。
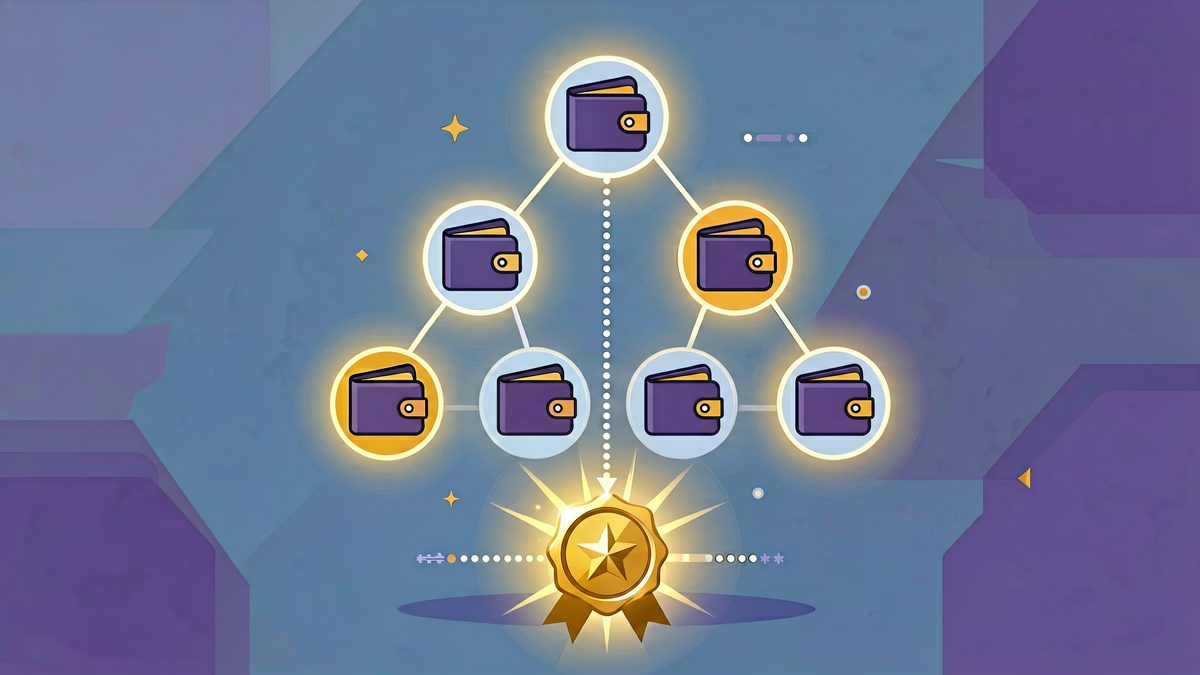
大多数 NFT 空投不是一笔笔转账,而是把名单做成默克尔树写进认领合约,合格地址签名并提供证明后自行铸造。本文讲清这套流程的密码学原理、为什么能省 Gas,以及签名钓鱼、伪造合约等领取环节的防骗要点。
DeFi 标榜 7×24 可提款,但多个主流协议在极端事件中暂停过市场。本文梳理协议内置应急机制的类型、触发主体与你的资金在暂停期间处于什么状态,以及选协议时如何评估这类权限面。
加密领域的诈骗大量发生在'平台之外':主动私信的假客服、假退款通道、假升级公告。本文给出识别冒充类诈骗的信号清单、官方渠道核验方法与被联系后的正确处置动作。
同一组助记词,在不同电脑上输入,安全性天差地别。本文教你对自己的设备做一次可动手的月度体检:清理远程控制通道、检查常驻软件、收紧剪贴板与权限,把资产操作的「地面」扫干净。
单私钥结构下,一个人的失误、失联或胁迫就是全部资产的风险。本文用中立视角解释多签与时间锁各自解决什么问题、日常使用成本在哪,并给出一份不含具体产品推荐的数字资产继承自查框架。
跑路不是一瞬间的意外,而是权限、流动性与代币分配埋好的结构。本文教你在投入前阅读项目最关键的三份「体检报告」:流动性锁、合约可变更权限与持币地址分布,并给出风险信号的排查顺序。
被盗后的头三天决定了很多事:交易证据会不会丢、涉案资金会不会流入可冻结的渠道、你的陈述会不会前后矛盾。本文给出一份按小时计的处置清单,只讲能实际执行的动作,不承诺任何追回结果。