
钱包与链上工具
尘埃攻击与地址隐私:零钱级入账该怎么处理
极小额的尘埃入账像一枚带编号的染料,等你把它和大额输入同笔合并花费时,多个地址就被串成一张画像。本文讲清尘埃机制、选币花费纪律,以及代币世界空投尘埃的处置边界。
汇总与「安全防护」相关的文章,帮助你系统了解该主题。
极小额的尘埃入账像一枚带编号的染料,等你把它和大额输入同笔合并花费时,多个地址就被串成一张画像。本文讲清尘埃机制、选币花费纪律,以及代币世界空投尘埃的处置边界。
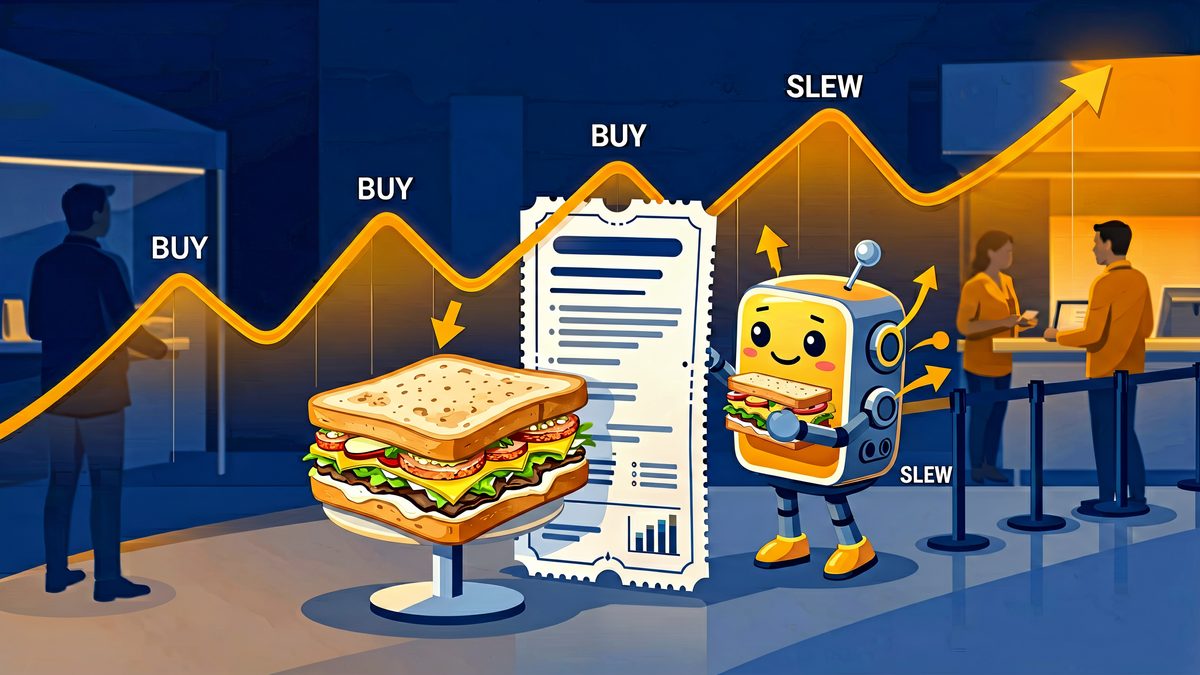
三明治攻击利用的是公共内存池的订单可见性:抢跑抬价、你的买单接盘、随即回落。本文讲清三拍机制、滑点容忍度的取值逻辑,以及私有提交通道与拆单策略的分工。
Root 与越狱改变的是系统沙箱边界而非某个功能:覆盖层、无障碍自动化、剪贴板与截屏都可能成为签名之前的攻击位置。本文给出风险位置地图、自查清单与按泄露处置的补救路线。

新链的两道门都挤满仿冒入口,第一条纪律是从官方文档获取浏览器与 RPC 域名。本文给出网络配置五项参数自证法、钱包与浏览器交叉印证的查错信号,以及入金、使用、退出三步小额演练路径,并提示新链工具不成熟的补功课清单。

公共网络的真实风险不在空中截获助记词,而在假节点篡改显示数据、DNS 劫持导向仿冒站与盲签组合。本文给出威胁模型的正确分工:签名环节有密码学兜底,防线必须设在内容核对;并附系统时间细节与轻操作、重操作分场景网络纪律。

手机级云备份可能把钱包应用数据、助记词照片与剪贴板文本一并带上云端,而云端的每一环都是额外攻击面。本文拆解三类最危险的同步行为,给出助记词与云备份相互隔离的正确分工、换机临时通道的关闭终点,以及触网后的泄露处置提醒。

验证地址所有权靠的是消息签名与公开验证,全程不应出现私钥、助记词或转账动作。本文拆解发起文本、钱包签名、工具验证三步流程与 EVM、比特币、Solana 体系差异,给出验证工具选择清单,并列出登录签名被话术滥用的识别边界。

仿冒浏览器用编造的查询结果给骗局背书,或在正常查询页面里埋授权陷阱。本文拆解展示欺诈与签名陷阱两种玩法,给出书签优先、逐字符域名核对、独立双源交叉的核验动作,以及浏览器连接钱包功能的三条正当特征。

盯目标地址的出入账、等待到账或防旧授权异动,都可以用只读监控解决。本文对比浏览器提醒、监控平台与自建监听三类方案的边界,指出只盯入账、阈值过敏感、公开监控反被利用等常见误配,并明确正规监控绝不触碰密钥的只读底线。