
NFT 与铭文已审核
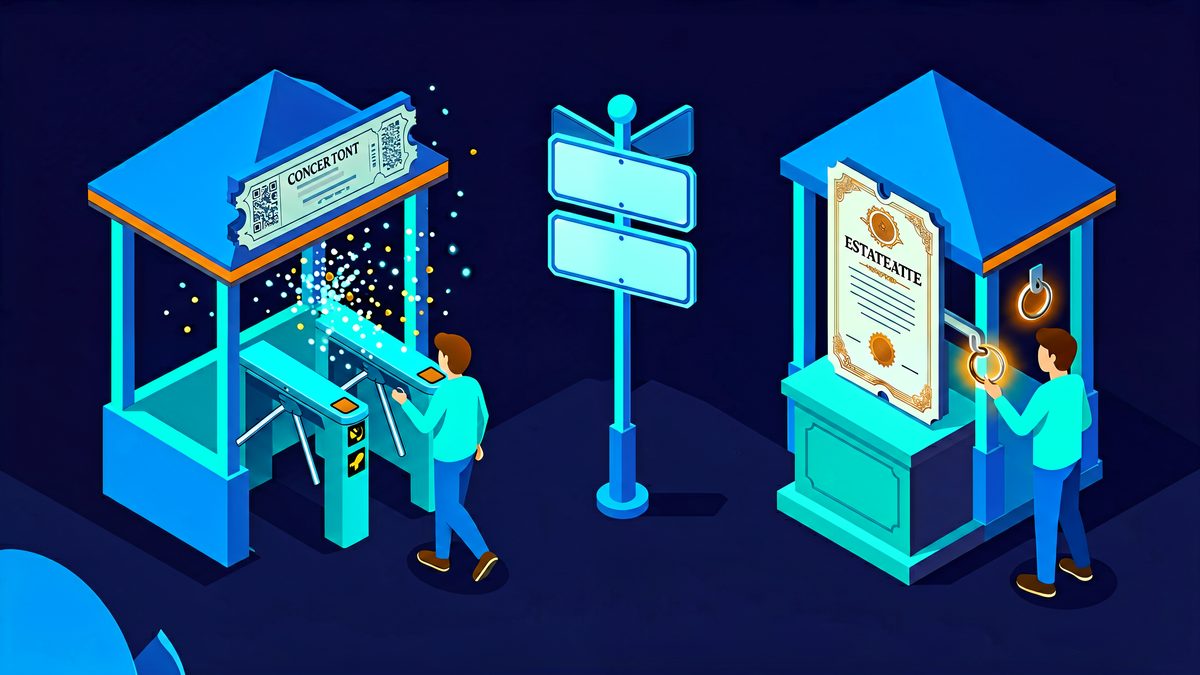
NFT 也能“用完即焚”吗:ERC-2135 与 ERC-4400 两种消耗接口对比
同样叫“消耗”,ERC-2135 和 ERC-4400 走的是两条路:前者核销资产本身,后者只移交一个使用者角色。本文对比两套接口的字段、语义差异和核验方法。
汇总与「以太坊」相关的文章,帮助你系统了解该主题。
同样叫“消耗”,ERC-2135 和 ERC-4400 走的是两条路:前者核销资产本身,后者只移交一个使用者角色。本文对比两套接口的字段、语义差异和核验方法。
ERC-7634 为 ERC-721 增加了每枚代币的转让次数上限:转一次计一次,达到上限就不能再转。本文解释这套接口的字段、计数规则、适配边界和买入前的核验方法。
validator_balances返回指定Beacon状态下以Gwei计的验证者余额。本文给出state_id基准、64个ID限制、无序响应对齐、差分计算和“余额不等于收益”的监控口径。
以太坊信标链每 12 秒一个 Slot,绝大多数时候都有区块,但总有一小部分 Slot 安静地空过去。本文讲清一个 Slot 为什么会没有区块、节点状态里空槽如何被记录、看门人掉线与网络分区分别造成什么,以及为什么漏块率上升是健康信号而不是链要出事。
以太坊状态里只存在两种账户:靠私钥控制的外部账户和靠代码运行的合约账户。本文从账户对象的四个字段出发,对照两者的 nonce 含义、代码存放、调用方式与创建规则,并说明 2025 年 Pectra 升级中 EIP-7702 给外部账户增加委托标记后,两分法是否仍然成立。
让一枚 NFT 携带多个媒体文件,除 ERC-5773 标准外还有多合约绑定、元数据数组扩展、应用层目录等做法。本文比较各路线在所有权、维护成本与兼容性上的差异。

EIP-712 签名对普通用户往往只是一串哈希。ERC-6384 提案用 evalEIP712Buffer 函数让合约返回可读描述。本文评估其状态、可行性与当前对钓鱼防护的现实价值。

ERC-6981 用 CREATE2 和注册表让外部平台可以先给用户一个确定的链上地址收资产,用户之后自己部署合约钱包取回控制权。本文讲流程、安全边界和平台依赖。

ERC-6239 在 ERC-5192 灵魂绑定代币的基础上引入 RDF 三元组,把社交关系与凭证含义结构化为链上数据。本文讲三元组结构、对可转让性的影响与使用边界。

ERC-7007 为 AI 生成内容的 NFT 增加了可验证接口:AIGC 数据随代币上链记录,支持用零知识或乐观机器学习证明生成数据与提示词一致。本文讲解接口与证明边界。