

钱包与链上工具
添加代币弹窗里的名称、符号和小数位:哪一项是链上事实
钱包添加自定义代币时,弹窗三行元数据可能来自任何人维护的列表文件。本文按 TokenList 规范讲清图标与名称的可信边界,教你用合约地址、链上查询与已验证源码把三项逐条对上。
汇总与「代币」相关的文章,帮助你系统了解该主题。
钱包添加自定义代币时,弹窗三行元数据可能来自任何人维护的列表文件。本文按 TokenList 规范讲清图标与名称的可信边界,教你用合约地址、链上查询与已验证源码把三项逐条对上。
ERC-6093为ERC-20、ERC-721和ERC-1155约定可解码的标准错误。本文整理选择器、参数语义、钱包展示和兼容回退,帮助定位余额、额度、所有权与接收方失败。
同一个 ERC-20,为什么有的能暂停转账、有的能冻结你的地址?本文逐项解释 mint、burn、pause、blacklist 等合约权限的作用面、发现路径与链上核验方法。
包装代币把别的链上的资产或原生币“映射”成一条链上可用的代币形式。本文以 WBTC 类资产为参照,讲清铸造与赎回流程、储备从哪里查,以及包装形态特有的三类风险。
Token-2022 Transfer Hook在转账末尾调用自定义程序。本文说明ExtraAccountMetaList PDA、额外账户解析、权限降级与钱包兼容步骤。
ERC-20 decimals只规定整数余额如何显示为代币数量,不决定市场价格或预言机小数位。本文从raw balance、transfer整数、价格报价与授权额度入手,说明前端缩放和舍入防错。
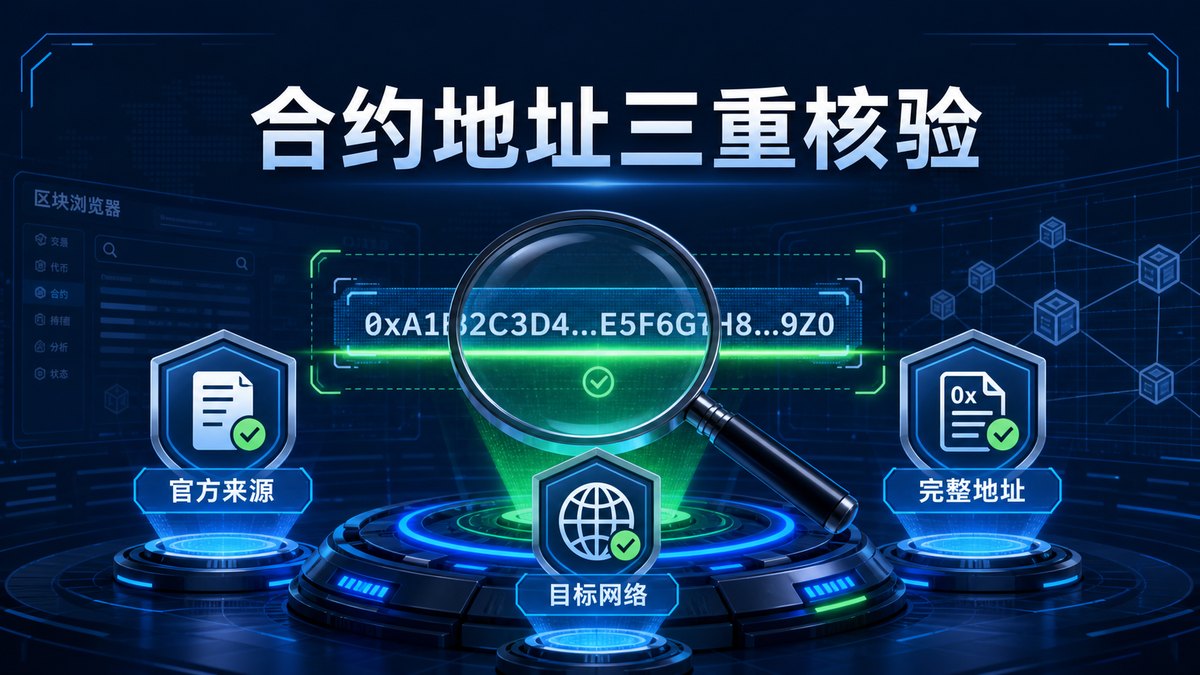
代币同名不等于同一资产,复制错误合约地址可能导入假币甚至连接恶意合约。本文用“官方来源、目标网络、区块浏览器”三重核验法,说明导入前应核对什么,并解释代码已验证为什么仍不等于安全。
蜜罐代币是一种利用智能合约代码阻止持有人卖出或转移的代币骗局,买入容易卖出难。本文从合约机制、链上检测工具和链下验证三个角度,帮助用户在交易前识别蜜罐代币的特征,并提供遇到蜜罐后的处理方法。
本文解释治理代币的机制:提案、投票、执行的全流程,加权投票与“金权治理”的张力,时间锁与紧急权限如何约束多数权力,以及评估一条链治理质量的实用清单。
