钱包与链上工具
硬件钱包和热钱包怎么选:保管方式、适用场景与常见误区
从私钥存储位置、签名方式、被盗与丢失风险三个角度对比硬件钱包和热钱包,按资金规模与使用频率给出选择思路,并列出买回硬件钱包后容易漏掉的备份与小额试转步骤。
从私钥存储位置、签名方式、被盗与丢失风险三个角度对比硬件钱包和热钱包,按资金规模与使用频率给出选择思路,并列出买回硬件钱包后容易漏掉的备份与小额试转步骤。
Geth debug_traceCall 可在指定区块状态中追踪一次调用,并支持状态、区块和交易位置覆盖。本文设计可复现基线实验、opcode读取、因果定位和响应瘦身流程。
Bitcoin Core migratewallet 会把传统钱包迁移为描述符钱包,并生成恢复备份。本文给出迁移前冻结、长请求保护、返回对象核对和恢复演练清单。
getTokenAccountsByOwner 用于按所有者查找 SPL Token 账户。本文从 mint 与 programId 过滤、编码选择、原始整数余额到上下文 slot 给出可靠资产盘点方法。
助记词不是随机单词集合:它是一串熵加校验和的编码,词表 2048 个词恰好用 11 位二进制寻址。本文拆解这套编码,讲清校验和能替你挡下哪种抄写错误、挡不下哪种。
极小额的尘埃入账像一枚带编号的染料,等你把它和大额输入同笔合并花费时,多个地址就被串成一张画像。本文讲清尘埃机制、选币花费纪律,以及代币世界空投尘埃的处置边界。
内置交换按钮不是钱包自己的兑换引擎,而是嵌入的路由入口。本文从报价口径、授权对象、链上透明度、前端攻击面与费用水平五个维度对比两条入口路径,并给出按角色的选择逻辑。
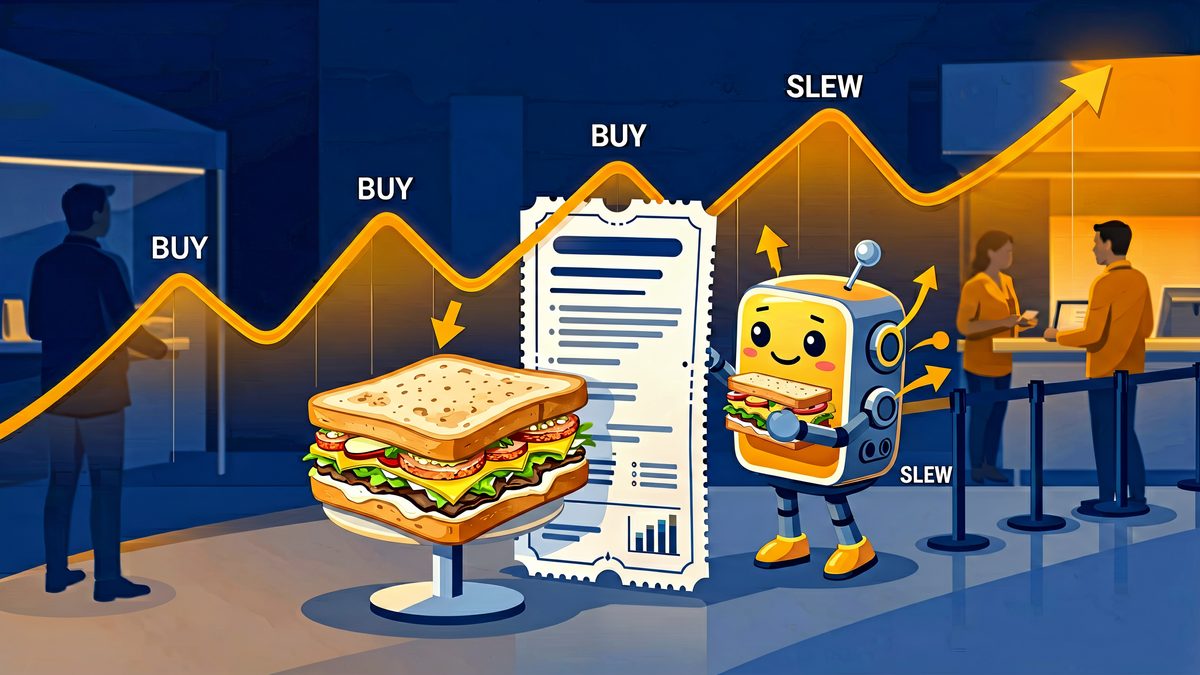
三明治攻击利用的是公共内存池的订单可见性:抢跑抬价、你的买单接盘、随即回落。本文讲清三拍机制、滑点容忍度的取值逻辑,以及私有提交通道与拆单策略的分工。
Root 与越狱改变的是系统沙箱边界而非某个功能:覆盖层、无障碍自动化、剪贴板与截屏都可能成为签名之前的攻击位置。本文给出风险位置地图、自查清单与按泄露处置的补救路线。