
Web3 安全
群文件里的「打金脚本」「一键配置」:社区共享工具的风险与核验
教程和脚本是加密社区的公共血脉,也是恶意代码最顺路的载体。本文讲清共享工具常见的藏险形态——从复制即运行的命令到带配置文件的机器人,以及普通用户能执行的最小核验清单。
教程和脚本是加密社区的公共血脉,也是恶意代码最顺路的载体。本文讲清共享工具常见的藏险形态——从复制即运行的命令到带配置文件的机器人,以及普通用户能执行的最小核验清单。
老练转账人和新手的核心差别只有一个字:稳。本文给出一套可执行的测试转账流程,覆盖新地址收款、跨链桥首次使用、与未验证过的合约交互三种场景,把一次性大错变成几十块钱买到的验证。
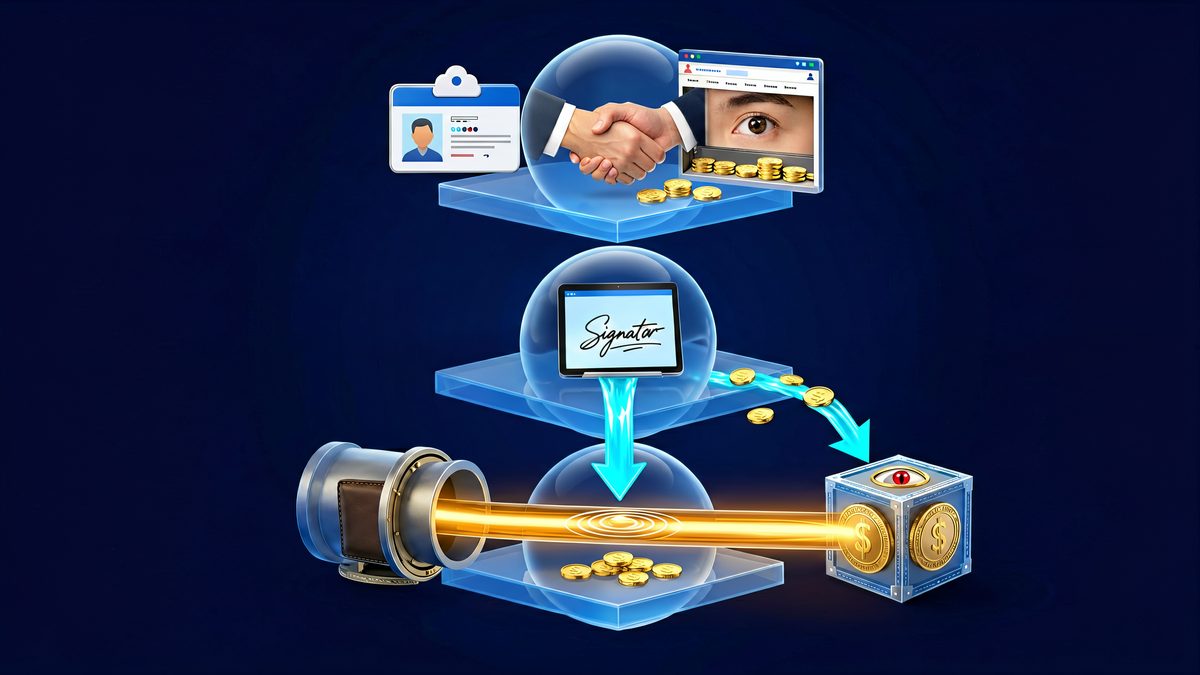
很多人把「连接钱包」和「授权资产」混为一谈,于是该警惕的地方松懈、不必紧张的地方恐慌。本文把钱包与网站之间的权限拆成三层,讲清每一层签了什么、风险多大、如何查询与回收。
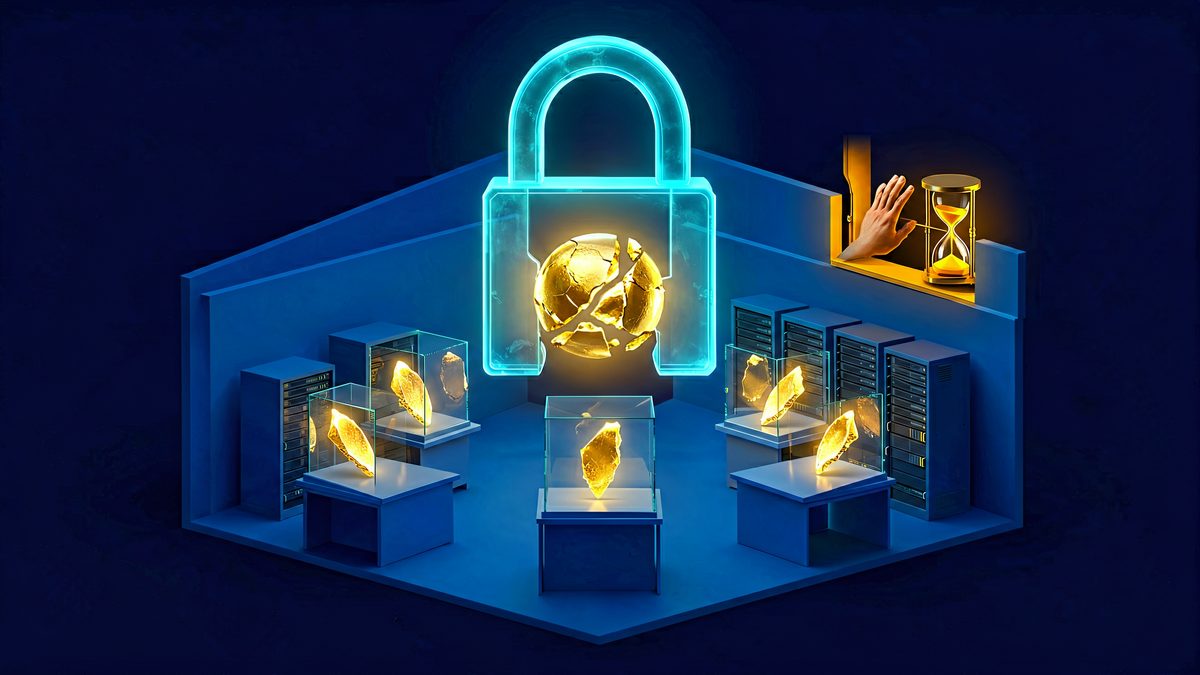
多方计算、门限签名、账户抽象——这些技术让钱包在不完全自托管的前提下宣称非托管。本文讲清这类结构的真实信任假设:你的币究竟由谁在什么条件下能动,以及选择前必须读透的四组问题。
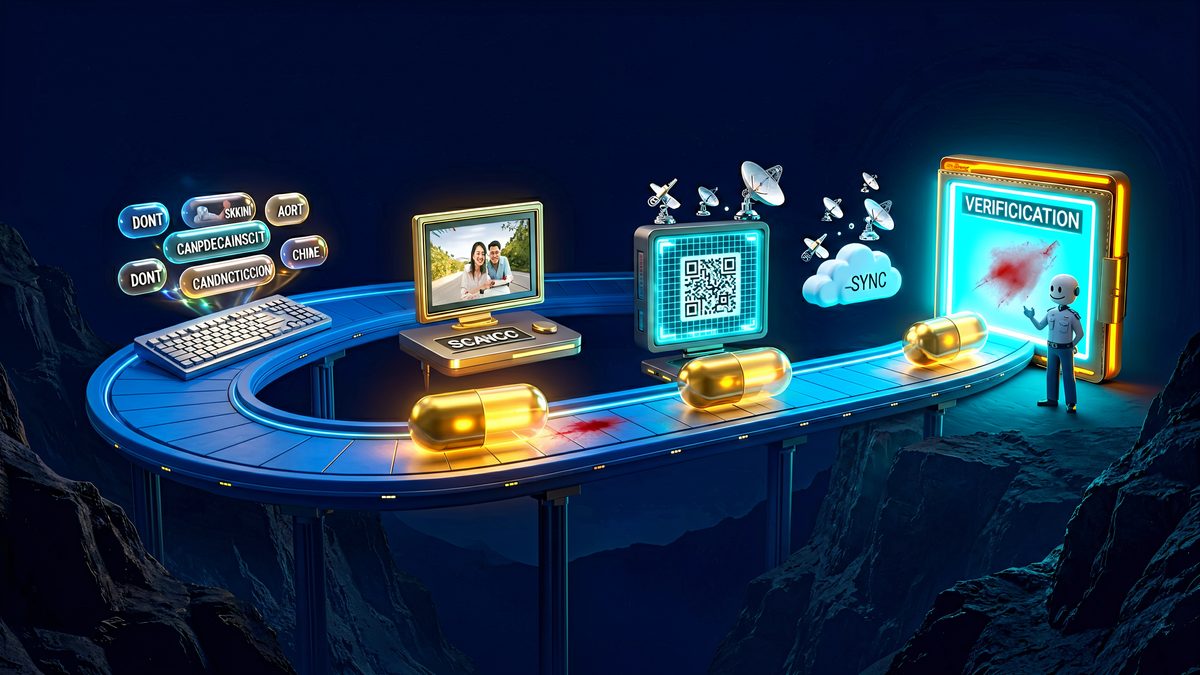
地址被替换的路径不止剪贴板管理器一条。本文梳理输入法云端候选、截图文字识别、扫码解析与跨设备同步这些容易被忽略的地址中转站,给出一条以设备端最终确认为核心的统一防御线。
防骗知识讲了十遍,不如一次被设计过的小型演练让人记住。本文给出一套不制造损失、不制造恐慌的钓鱼演习方法:范围设定、无害诱饵、观察指标、复盘原则,让家庭与团队的防骗能力从记忆层升级到行为层。
通过 ATM 或线下面对面把现金换成数字资产,会把所有线上防线换成一套装不进机器的风险。本文给出使用前、交易中、交易后的完整风险清单:费率结构、地址核验、胁迫场景与不可逆性的现实管理。
家庭不是安全边界,是攻击最方便借用的通道。本文给出家庭场景的钱包纪律:帮家人操作的风险形态、孩子与设备共享的暴露面、以及用分层地址与独立账户把「家庭信任」和「资产权限」分开的具体做法。

区块链「不可篡改」常被误解为「什么都删不掉」,真实图景要分层:链上事实、前端展示与第三方索引各有各的寿命。本文讲清哪些痕迹删得掉、哪些删不掉、哪些能抹掉入口,以及管理链上个人隐私的现实边界。

多签不是「多几个人签字」这么简单:签名人拓扑、扩展模块、fallback 处理与治理参数共同决定它的安全高度。本文给出面向使用者的多签配置审计清单:从钥匙分布到模块清单,从阈值变更权限到应急通道,把多签真正当成一套系统来体检。