
公链与 Layer2
闪电网络的流动性管理是什么?通道为什么“发不出也收不到”
闪电通道的余额是双向的:本地余额决定你能发多少,对端余额决定你能收多少。本文讲清通道双向余额的机制,以及为什么会“发不出或收不到”,还有几种常见的流动性管理手段。
闪电通道的余额是双向的:本地余额决定你能发多少,对端余额决定你能收多少。本文讲清通道双向余额的机制,以及为什么会“发不出或收不到”,还有几种常见的流动性管理手段。
闪电网络一笔支付的总手续费不是某个节点定价,而是路径上每个中转节点逐跳累加的结果。本文讲清 base fee + 比例费的费用模型、谁收走哪一跳的费用,以及费率为什么会被“夹紧”。
跑一个比特币全节点后,很多人盯着进度条却不知道同步完成的标准。本文讲清全节点初始同步的机制、如何判断同步完成,以及链高度、区块哈希、检查点等验证区块链完整性的方法。
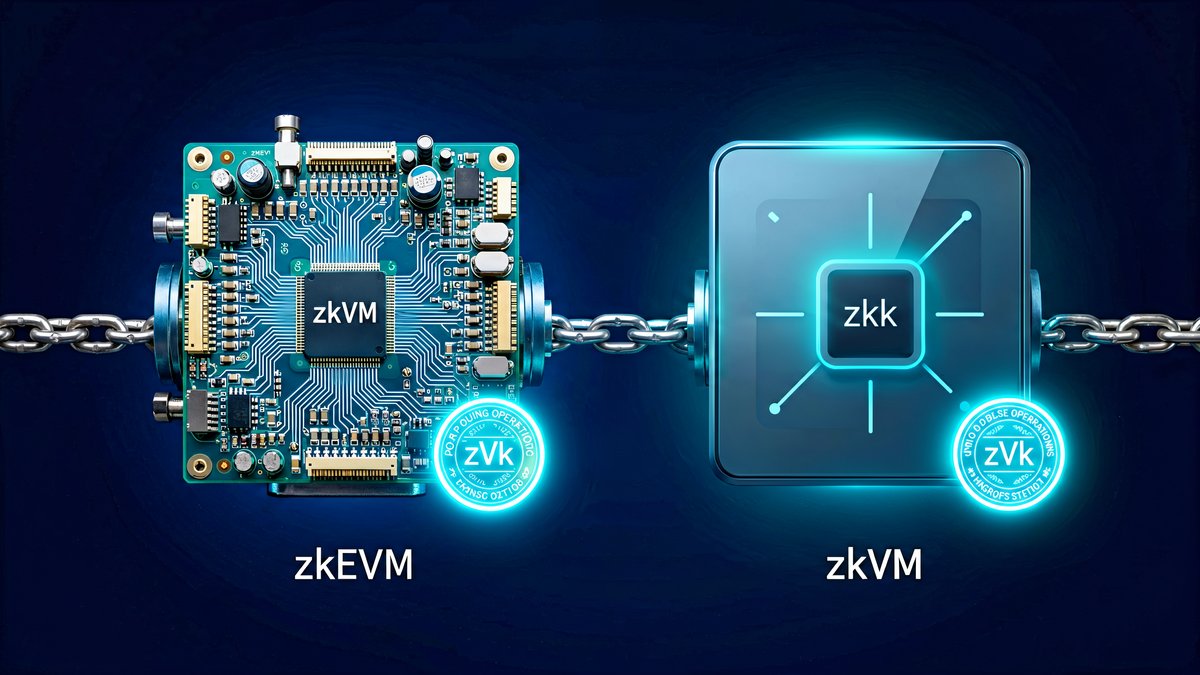
本文解释 zkEVM 与 zkVM 的定位差异:zkEVM 追求以太坊字节码级别的等价兼容,zkVM 追求更高效的通用证明机器,说明两者在证明成本、合约迁移和证明者吞吐上的取舍。
本文拆解主流跨链桥的底层模型:锁铸(lock-and-mint)、轻客户端验证、中继与意图模式的运作方式与信任假设差异,说明为什么桥是攻击重灾区,以及核验一条桥的实用清单。
本文对比 ZK Rollup 的密码学证明与 Optimistic Rollup 的欺诈证明:确认速度、挑战机制、证明者/挑战者集中化风险各自不同,并给出按信任假设比较两条路线的框架。
本文解释数据可用性(DA)和数据可用性采样(DAS)的动机与原理:为什么“数据被隐藏”是一种攻击、随机采样加密码学承诺为什么能高概率发现缺数据,以及它对分片和 L2 成本的意义。
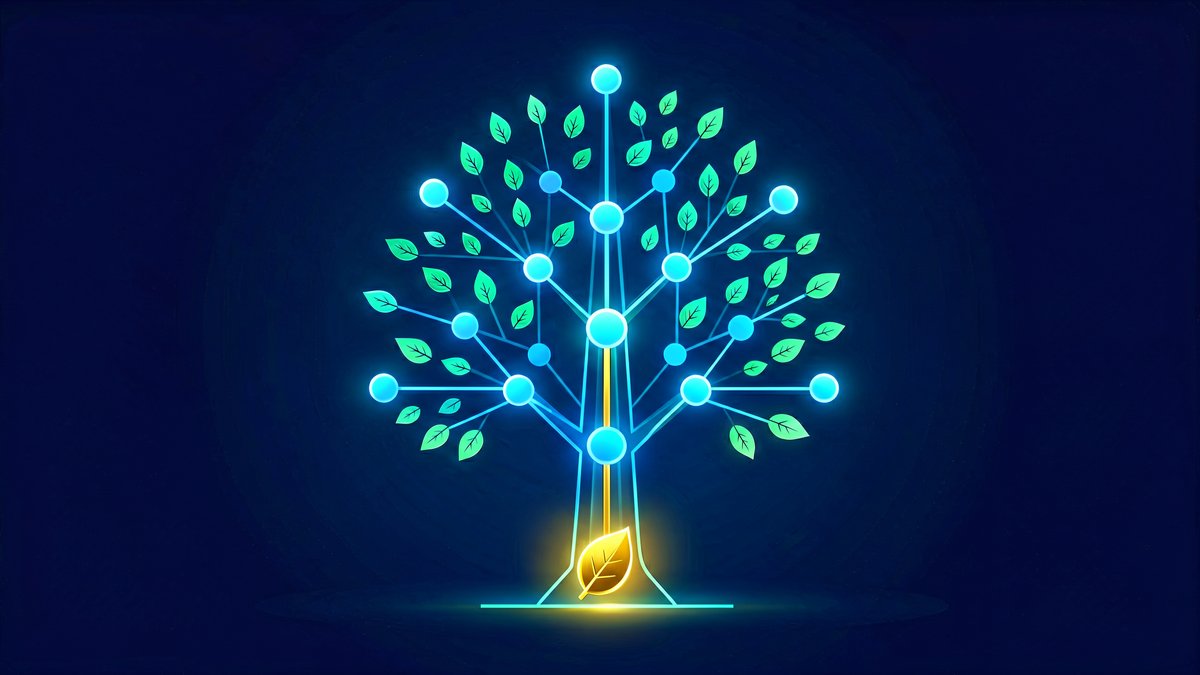
本文解释默克尔树与默克尔证明的工作原理:区块头只存根哈希,任何一条交易的真实性都可以用一条短证明路径验证,并说明它如何支撑轻客户端、区块浏览器和 L2 状态验证。
本文解释权益证明(PoS)的基本运作:质押、出块、验证与惩罚如何配合,对比 PoW 的资源消耗逻辑,说明质押率、验证者集中度、slashing 与退出队列等关键概念及对应风险。
本文解释 EVM 兼容的含义与层次:字节码级、接口级、行为级兼容的区别,说明钱包、合约和 dApp 迁移时各自要看什么,并给出判断一条 EVM 兼容链风险与适配度的检查清单。