
加密货币百科已审核
区块链节点是什么?全节点和轻节点区别
区块链节点是参与网络通信、验证或读取链上数据的软件与设备。本文用新手能懂的方式解释全节点、轻节点、RPC 服务的区别,说明它们对交易确认、钱包安全、隐私和去中心化的影响。
区块链节点是参与网络通信、验证或读取链上数据的软件与设备。本文用新手能懂的方式解释全节点、轻节点、RPC 服务的区别,说明它们对交易确认、钱包安全、隐私和去中心化的影响。
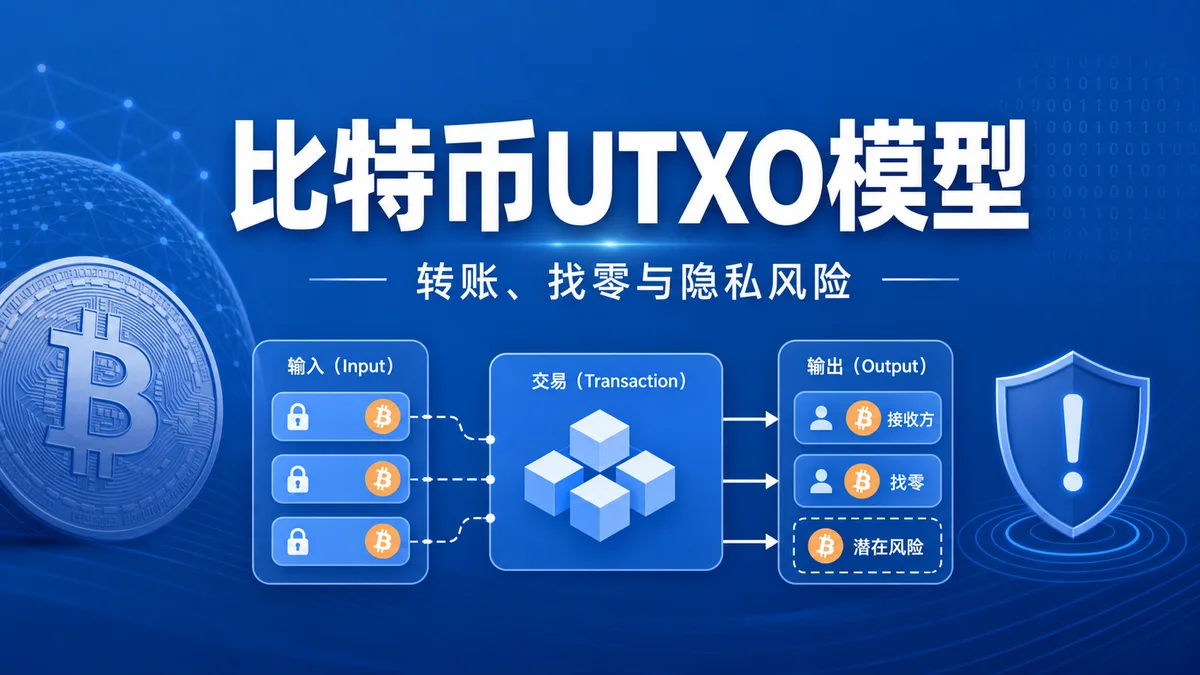
比特币UTXO不是账户余额,而是未花费交易输出。本文解释输入、输出、找零、手续费、地址复用和多输入隐私风险,帮助新手理解比特币转账为何要核对地址与费用。
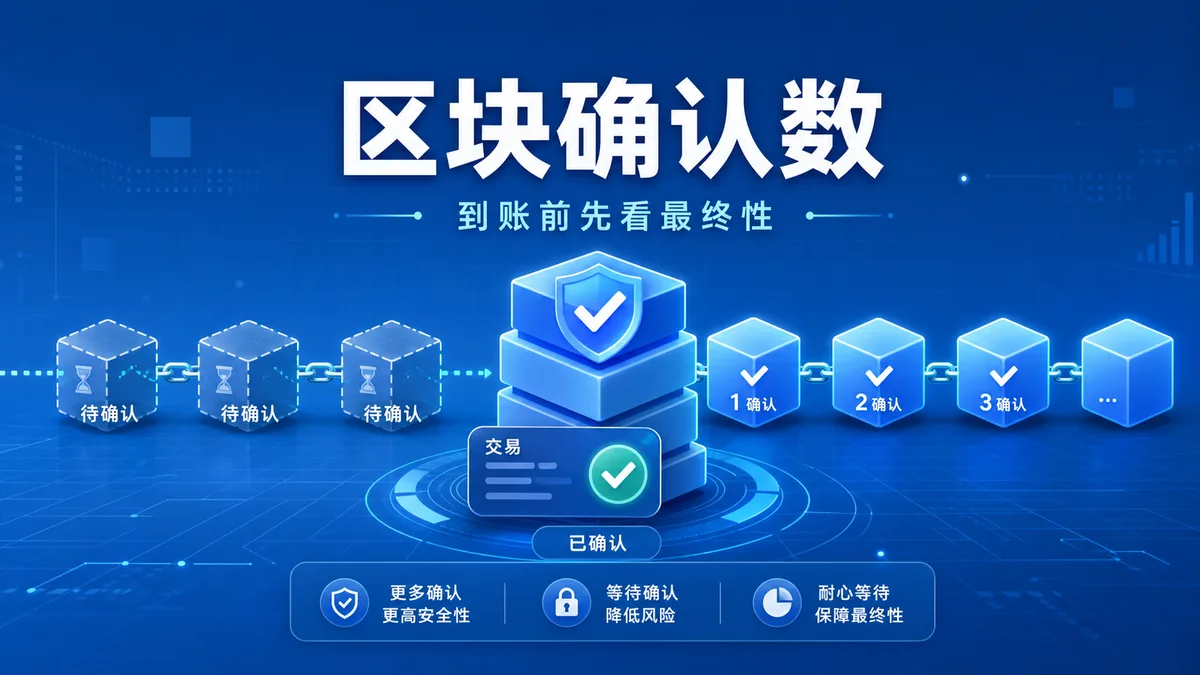
区块确认数决定一笔链上交易从广播、入块到被更多区块覆盖的安全程度。本文用比特币和以太坊最终性解释到账等待、交易所确认要求与重组风险,帮助新手理解为什么转账不能只看钱包已发送。
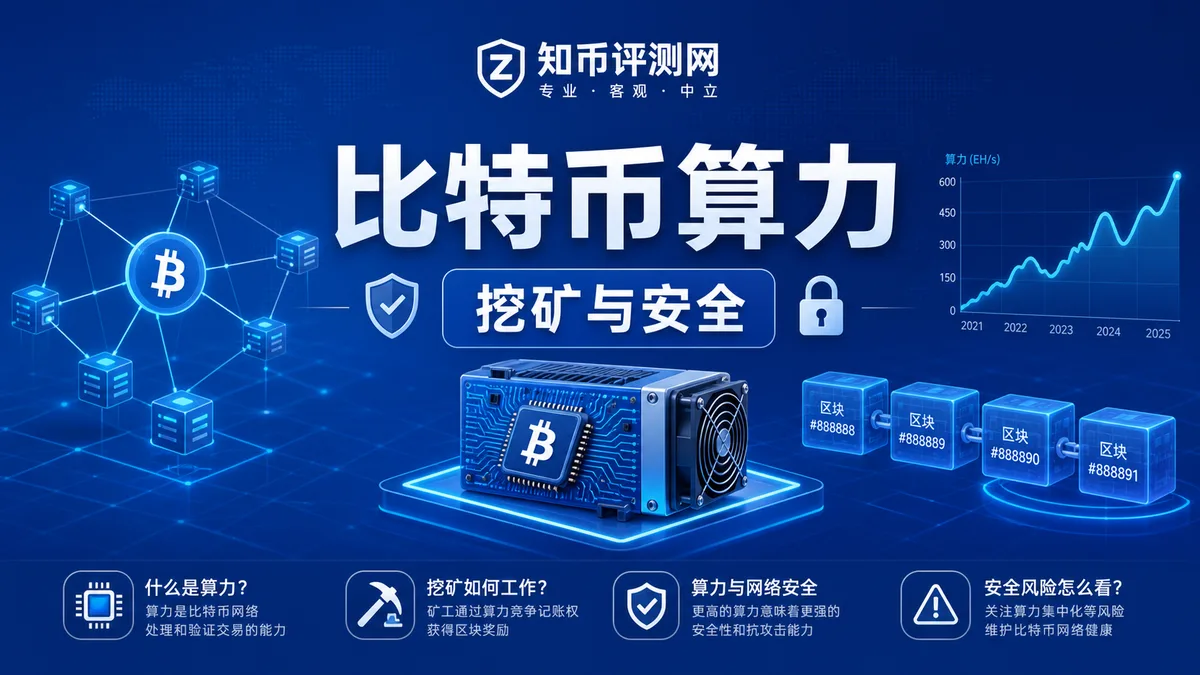
本文以比特币算力为关键词,解释哈希率、挖矿竞争、难度调整、矿池集中和51%攻击成本,结合开发文档与公开图表,说明算力上升为何通常提高改写历史的成本,以及普通用户该看哪些风险信号。
矿池把算力汇总后,需要一种规则把区块奖励分给矿工:PPS(按算力即时付)与 PPLNS(按有效算力分摊近期收益)是两大主流。本文讲清两者的计算差异、风险归属,以及矿工该怎么选。
传统上给闪电通道加钱或抽钱需要“关通道→链上交易→重开”,慢且锁资金。splicing 允许在不关闭通道的情况下,用一笔链上交易把新资金“拼”进现有通道、或把部分流动性“抽”出来。本文讲清它的原理、收益与风险。
HTLC(带哈希锁的合约锁定支付)是闪电网络跨多跳转账的核心原语:付款方把“哈希 + 超时”锁在通道里,收款方用“预像”解锁。本文讲清它如何保证中间节点无法冒领、超时如何回滚。
Tendermint 是 BFT 共识的代表实现,用“提议-预投票-投票”两轮投票在 2f+1 多数下达成确定性最终性。本文拆解它的投票结构、为什么 1/3 作恶是临界点,以及它被哪些公链采用。
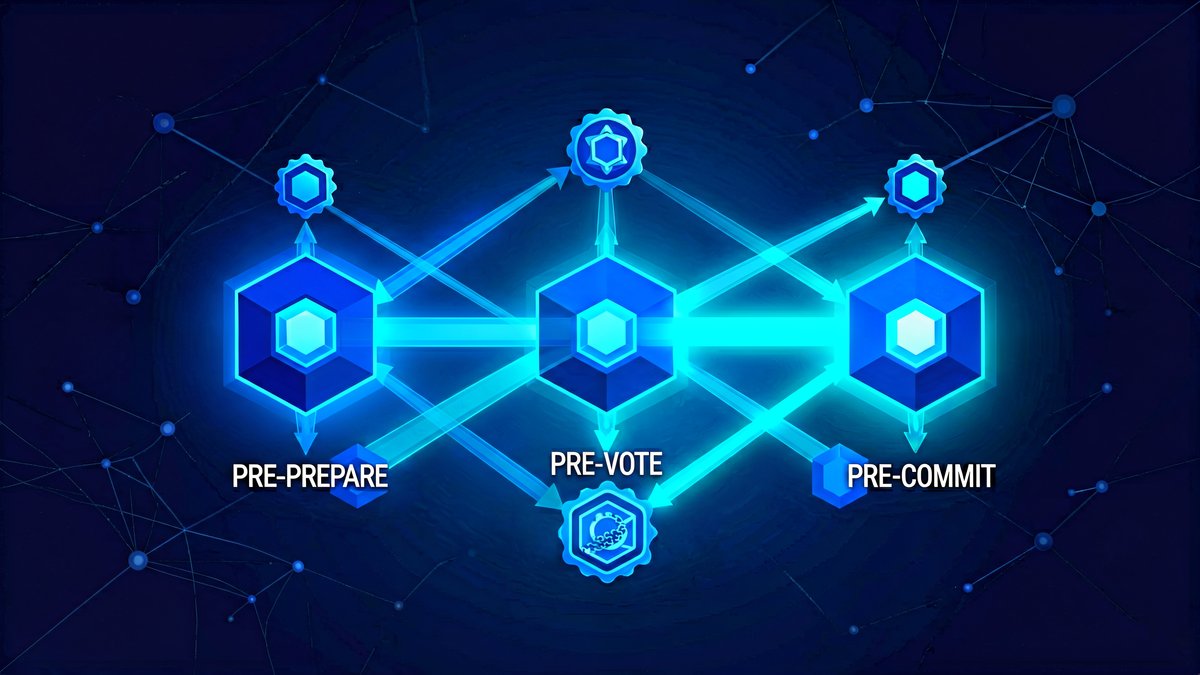
PBFT(实用拜占庭容错)是面向“节点身份已知、数量有限”场景的经典共识算法,能在 1/3 节点作恶下达成一致。本文讲清它的三轮投票流程、为什么适合联盟链,以及和 PoW/PoS 的本质区别。
日蚀攻击指攻击者把某个目标节点“隔离”在由它控制的邻居网络里,让目标只看到被篡改/筛选过的区块与交易。本文讲清它的实现方式、为什么多节点多运营商能防御,以及轻节点用户该怎么做。