Web3 安全
TP钱包官网入口是什么及如何辨别真伪渠道
TP钱包官网入口是指TokenPocket官方发布的唯一合法下载与使用页面,通常以tokenpocket.pro为核心域名。投资者应优先通过官方公告或知名应用商店获取入口,严禁轻信搜索引擎广告或社群转发的短链接,以防遭遇钓鱼网站导致资产丢失。
Web3 与 NFT 内容编辑
关注 NFT、数字藏品与 Web3 应用的科普与避坑,帮助新人识别常见误区与营销话术。
专长领域:NFT、Web3、数字藏品、科普
TP钱包官网入口是指TokenPocket官方发布的唯一合法下载与使用页面,通常以tokenpocket.pro为核心域名。投资者应优先通过官方公告或知名应用商店获取入口,严禁轻信搜索引擎广告或社群转发的短链接,以防遭遇钓鱼网站导致资产丢失。
所谓“钱包地址官网入口”通常指代主流硬件钱包或软件钱包厂商提供的地址生成与查询服务页面,而非链上数据浏览器。用户应优先通过厂商官方域名访问,结合区块浏览器交叉验证地址真实性,切勿轻信搜索引擎广告位或社交媒体弹窗链接,以防遭遇钓鱼网站导致资产损失。
助记词本身没有统一的“官网入口”,它是符合BIP-39标准的本地加密算法生成的一组单词序列,完全存储在用户设备或离线介质中。所谓“助记词官网”通常指钱包服务商提供的官方客户端下载页或文档中心,用于指导用户安全备份与恢复。核心原则是:任何要求在线输入助记词以“验证”或“同步”的网站,极大概率为钓鱼陷阱。

比特币(BTC)的核心价值在于去中心化的点对点支付,新手入门的首要任务是掌握私钥管理与地址生成机制。建议优先使用经过社区审计的硬件钱包进行冷存储,并通过小额测试验证转账流程的完整性,避免直接大额操作导致资产损失。

Web3.0提现到账时间并非固定值,主要取决于底层区块链网络的拥堵程度、Gas费出价高低以及交易所或平台的内部风控处理时长。通常情况下,主流公链如以太坊在高峰期需等待5至30分钟,而高性能公链如Solana或Layer2网络则在秒级至分钟级完成,用户需根据具体链上环境预判时效。

USDT 是由 Tether 公司发行的法币抵押型稳定币,旨在锚定美元价值,是加密货币市场的主要计价和交易媒介。对于新手而言,理解其跨链特性、严格核对合约地址并优先选择主流交易所进行兑换,是避免资产损失的核心前提。

现货交易是加密货币投资中最基础且风险相对可控的方式,适合新手建立市场认知。其核心在于“一手交钱一手交货”,不涉及杠杆清算风险,但需警惕平台合规性与操作失误带来的资产损失。掌握基础流程与风控手段是入门的关键。

波场网络凭借低手续费和高吞吐量成为USDT转账的主流选择,但地址格式混淆与链上资源消耗是新手最易踩坑之处。用户需严格区分波场地址与以太坊地址,并理解带宽与能量机制以避免交易失败。建议通过官方浏览器核验交易状态,确保资产安全。

欧一(通常指代主流交易所中的特定合约品种或泛指永续合约)的“怎么算”核心在于资金费率机制,其数值由合约价格与现货价格的偏差决定。投资者应通过交易所官方费率页面实时查询当前费率,并理解其正负向含义,以准确评估持仓成本与套利机会。

欧亿(Ouyi)通常指代特定的数字资产交易平台或相关服务渠道,其核心使用流程涵盖身份认证、法币出入金及现货合约交易。用户需严格区分官方渠道与第三方镜像,确保资金链路透明,并充分认知加密货币市场的高波动风险,建议在小额尝试后再逐步扩大投入。

USDT 提现本质是将中心化账户中的数字资产转移至链上地址,核心在于选择正确的区块链网络与目标地址。操作成功与否取决于网络匹配度、矿工费预算及地址格式校验,任何环节出错均可能导致资产丢失或长时间冻结。投资者在操作前必须确认交易所与钱包支持相同的网络协议,并预留足够的手续费余额。

Web3.0的使用核心在于自主管理数字资产与身份,主要依赖去中心化钱包进行链上交互。用户需完成钱包创建、助记词备份及Gas费充值三步基础操作,即可接入去中心化交易所、NFT市场或去中心化应用。其本质是将互联网的控制权从平台交还给用户,但伴随较高的技术门槛与安全责任。

在欧易(OKX)平台完成提现的核心流程是进入资产页面选择“提币”,填写接收地址、网络类型及金额,并通过安全验证后提交。该过程通常几分钟内上链,但实际到账时间取决于区块链网络拥堵程度及目标平台确认速度,用户需严格核对地址与网络一致性以避免资产永久丢失。

加密货币转账并非简单的资金划转,而是基于区块链网络的链上状态变更,其核心在于私钥签名、网络拥堵处理及地址匹配。对于初学者而言,掌握“小额试转”、“地址校验”及“Gas费估算”三大原则,是避免资产永久损失的关键。正确的转账流程应遵循“先验证网络、再核对地址、后确认金额”的顺序,任何环节的疏忽都可能导致不可逆的资金损失。

多签钱包通过要求多个独立私钥共同签名才能执行交易,显著提升了大额资产的安全性。对于普通用户而言,正确使用多签的核心在于明确签名者数量阈值、妥善备份所有密钥以及严格验证交易细节,切勿将多签视为免除私钥保管责任的工具。

所谓的“元宇宙下载”并非指单一软件,而是涵盖Decentraland、The Sandbox等头部平台的客户端安装及钱包配置过程。用户需通过官方网站或主流应用商店获取正版程序,并务必在链上核对合约地址以防范钓鱼风险。

获取欧意(OKX)官方客户端最稳妥的方式是通过官网或应用商店直接下载,避免使用不明第三方链接以防遭遇钓鱼软件。安装完成后务必核验应用签名与版本号,并立即开启双重验证以保障资产安全。

虚拟货币投资并非单纯的技术博弈,而是对底层协议安全性、市场流动性及监管合规性的综合考验。投资者需摒弃“一夜暴富”幻想,通过核查链上数据与项目基本面,将风险控制置于收益预期之前。

Web3.0手续费并非固定数值,而是由网络拥堵程度、交易复杂度和链上资源竞价共同决定的动态变量。在以太坊等主流公链中,单笔普通转账手续费可能在1至50美元之间剧烈波动,而在Layer2或低费链上通常仅需几美分至1美元。投资者需根据具体使用场景选择网络,并养成实时查询Gas费的习惯以控制成本。

加密货币合约交易本身是一种中性的金融衍生工具,其“靠谱”程度完全取决于底层交易所的合规性与风控能力,而非产品形态本身。对于具备风险识别能力的投资者而言,选择头部合规平台并严格遵循仓位管理规则是确保资金安全的核心前提,盲目追求高杠杆则极易导致本金归零。

加密货币理财App的下载渠道直接决定资金安全,务必仅通过官方应用商店或官网链接获取安装包。投资者应重点核验开发者主体、数字签名及链上透明度,避免使用第三方分发平台带来的篡改风险。

严格来说,冷钱包并不存在传统意义上的“注册”环节,其核心在于“初始化”与“备份”。用户只需在官方渠道下载钱包应用或获取硬件设备,通过设置密码并生成助记词即可完成资产保管的起点。整个过程无需绑定手机号、邮箱或进行实名认证,私钥完全由用户本地掌控,这是冷钱包区别于中心化交易所账户的本质特征。

合约官网入口是投资者访问永续合约、期权等衍生品交易服务的唯一权威数字门户,直接决定资金安全与交易体验。识别正规入口的核心在于验证官方域名备案、SSL证书有效性以及通过官方社交媒体矩阵进行交叉核验,切勿轻信搜索引擎广告或社群内流传的非官方链接,以防遭遇钓鱼网站或仿冒平台。

链游收益并非单一数值,而是由资产增值、代币产出及市场溢价三部分构成的复合指标。投资者应重点关注代币释放曲线与玩家留存率,而非仅看宣传的APY数据。真正的回报取决于项目能否通过持续的用户增长来消化代币抛压,需结合链上数据与游戏内经济循环进行综合评估。

对于大多数普通投资者而言,选择比特币的核心在于匹配自身的风险承受能力与技术操作能力。新手建议优先选择合规中心化交易所进行现货交易,以降低操作门槛并享受基础安全保障;资深用户则应侧重链上直接持有,通过硬件钱包实现资产自主权。无论采用何种路径,必须将资产安全置于收益预期之上,并严格遵循分散存储原则。

比特币作为首个去中心化数字资产,其核心价值在于抗通胀叙事与稀缺性共识,适合具备高波动承受能力的长期配置。对于普通投资者而言,它并非短期暴富工具,而是作为投资组合中分散传统金融资产风险的一种另类资产选择。

欧意通常指代 OKX 交易所,是全球领先的数字资产交易平台之一。其名称“欧意”源于品牌中文名 OKX 的音译或早期市场习惯称呼,主要提供现货、衍生品及 Web3 钱包服务。对于用户而言,理解这一名称有助于准确访问官方网站,避免遭遇仿冒平台风险。

对于新手而言,选择合规的大型中心化交易所是购买比特币最稳妥的路径,核心在于完成身份验证并绑定支付方式。建议优先考察平台的监管牌照、法币出入金通道稳定性以及安全风控机制,而非单纯追求低手续费。在投入资金前,务必确认自身对价格波动的承受能力,避免因杠杆交易导致本金大幅亏损。

对于大多数中文用户而言,币安现货账户适合基础交易,而合约账户更适合具备一定风控能力的进阶投资者。选择的核心在于匹配个人风险偏好与交易策略,建议新手从现货起步,熟悉平台规则后再逐步开通衍生品权限。

合约官网是加密货币衍生品交易中获取合法入口、验证交易规则及查看链上数据的核心枢纽,直接决定资金安全与交易体验。投资者在入金前必须通过多重渠道交叉验证官网域名的真实性,并仔细研读官方披露的风控参数与费率结构,避免因进入钓鱼网站或忽视隐性成本而导致本金损失。

比特币的使用核心在于安全保管私钥并通过网络完成交易广播,主要场景涵盖价值存储、跨境转账及部分商户支付。对于普通用户,选择合规交易所或去中心化钱包是入门关键,但需时刻警惕网络拥堵带来的手续费波动及私钥丢失风险,建议从小额测试开始熟悉流程。

在进行加密货币质押前,用户必须从项目方官网或主流应用商店下载经过验证的官方钱包客户端,以规避钓鱼软件风险。通过核对数字签名与官方发布的哈希值,可确保所下载文件未被篡改,从而保障资产安全与质押流程的顺畅。

目前市面上不存在单一的官方“DeFi安卓版”软件,DeFi生态由众多去中心化前端应用组成。投资者应优先选择经过主流钱包集成或社区广泛验证的移动端入口,并务必通过官方渠道获取应用以防钓鱼。

以太坊官方核心入口为 ethereum.org,该域名由 Ethereum Foundation 维护,是获取最新技术规范、开发者文档及生态信息的权威渠道。投资者与开发者应直接访问该域名,避免通过搜索引擎广告或第三方聚合站进入,以防遭遇仿冒网站导致的资产安全风险。

虚拟货币教程的核心价值在于帮助用户建立正确的资产认知与安全操作习惯,而非单纯追求短期暴利。新手应优先掌握钱包使用、交易所选择及链上查询技能,将风险控制置于盈利预期之前。通过系统化的学习路径,投资者可有效规避常见诈骗陷阱,提升在波动市场中的生存能力。

比特币投资并非简单的低买高卖,而是对技术底层、宏观流动性及个人风险承受力的综合考验。对于新手而言,核心攻略在于建立正确的资产认知、选择合规安全的交易渠道,并严格执行仓位管理纪律。任何忽视安全机制与波动风险的盲目入场,都可能导致本金永久性损失。

USDT App并非Tether官方推出的独立移动端应用,而是指支持USDT存储、转账及交易的第三方钱包或交易所客户端。用户需明确区分官方稳定币发行方与第三方托管方,优先选择合规持牌平台以降低资产风险。

主流加密货币交易所的杠杆交易功能通常无需单独注册新账号,而是集成在现货或合约账户体系中,用户只需完成基础的身份认证(KYC)并签署风险披露协议即可开通权限。选择平台时,应优先考虑具备完善监管牌照、透明资金证明及低滑点执行能力的头部交易所,避免在小型平台因流动性不足导致非理性爆仓。

以太坊不仅是数字货币,更是去中心化应用的基础设施。使用以太坊的核心在于管理私钥与控制账户,通过钱包进行转账、质押或交互智能合约。对于新手而言,选择信誉良好的非托管钱包并妥善保管助记词是入门的第一步,随后需熟悉Gas费机制以避免交易失败。

购买加密货币合约的核心在于理解其杠杆属性与双向交易机制,而非单纯的低买高卖。投资者需通过合规交易所完成开户、入金、划转保证金及下单四个标准化步骤,并严格设置止损以控制爆仓风险。对于新手而言,建议从低倍杠杆开始,优先选择流动性充足的BTC或ETH合约进行模拟或小额实盘操作,逐步熟悉资金费率与强平机制。

永续合约客户端下载的核心在于确保来源的官方性与完整性。投资者应优先通过交易所官网或应用商店获取安装包,并严格校验文件哈希值以规避恶意篡改风险。正确的下载与验证流程是保障资产安全的第一道防线,切勿轻信第三方镜像或社交群组传播的非官方链接。

所谓“Web3.0 下载”并非指下载整个互联网协议,而是指获取连接去中心化网络的客户端软件,主要是数字钱包或专用浏览器。用户应优先通过官方网站或经审核的应用商店获取,避免直接下载不明来源的安装包,以防遭遇钓鱼网站或恶意软件篡改风险。

冷钱包是离线存储私钥的最安全方案,能有效抵御网络黑客攻击。选择硬件钱包或纸钱包并严格执行备份流程,是保护大额资产的核心策略。务必在正规渠道购买设备,并独立验证助记词,避免单点故障导致资产永久丢失。

对于绝大多数普通投资者,无需下载以太坊全节点,直接使用交易所或钱包即可。若需运行节点,请从以太坊基金会官网获取 Geth 或 Nethermind 客户端,并预留至少 2TB 存储空间与稳定网络,以应对链上数据的高速膨胀。


空投本质上是项目方为早期参与者提供的免费代币激励,使用时需先通过合规钱包完成链上交互或快照验证。核心操作在于确认代币合约地址、授权权限以及选择合适的交易所或去中心化平台进行变现。投资者应摒弃“白捡钱”思维,将空投视为验证项目活跃度与个人操作能力的辅助手段,而非无风险套利工具。

比特币本身没有传统意义上的“账户”,用户通过数字钱包生成地址即可接收资产,而“注册”通常指在中心化交易所完成身份验证以进行法币交易。对于新手而言,选择合规持牌平台并完成KYC认证是安全入场的核心步骤。务必区分链上地址与交易所账户的概念,避免混淆导致资产丢失。

助记词 App 本质上是基于 BIP39 标准将私钥转换为易记单词序列的软件工具,其核心功能在于离线生成与本地加密存储。对于绝大多数非专业用户而言,仅依赖手机 App 管理高价值资产存在显著的单点故障风险,建议将其作为入门学习或小额热钱包使用,大额资产务必结合硬件钱包进行冷存储。

TP钱包(TokenPocket)官网入口是指用户获取正版客户端、查看官方公告及验证合约地址的唯一权威数字门户。对于加密货币投资者而言,准确识别官网入口是保障资产安全的第一道防线,能有效规避仿冒网站带来的私钥泄露风险。建议用户仅通过搜索引擎认证标识或社区长期公认的短链接访问,并务必开启双重验证以防范网络钓鱼。

以太坊本身不存在传统意义上的“账号注册”,用户需通过创建加密货币钱包生成公私钥对来实现身份认证。主流方式包括使用MetaMask等浏览器插件、硬件钱包或交易所托管服务,核心在于安全保管助记词与私钥,而非填写用户名密码。

冷钱包是将私钥与互联网物理隔离的硬件设备或离线介质,能有效抵御网络黑客攻击,适合长期持有大额资产的用户。选择冷钱包需重点关注芯片安全性、固件开源程度及官方授权渠道,务必在隔离环境中完成助记词备份与验证。

Web3.0并非单一官方网站,而是去中心化网络概念的统称,目前不存在唯一的官方门户。用户需通过权威聚合平台或项目方认证渠道获取信息,并严格核验智能合约地址与域名真实性,以规避钓鱼攻击与虚假项目风险。

比特币教程的核心在于理解去中心化账本原理与私钥所有权,而非单纯关注价格波动。新手应优先掌握从交易所提币至个人钱包的流程,确立“Not your keys, not your coins”的安全底线。通过选择信誉良好的硬件钱包并严格执行助记词备份,可有效规避平台暴雷与黑客攻击风险,实现真正的资产自主权。

对于希望使用OKX交易所的移动用户而言,最安全且高效的获取方式是通过官方网站或经过验证的应用商店下载。务必在应用商店中仔细核对开发者信息为“OKX Limited”或官方指定名称,并确认应用图标与官网完全一致。避免通过不明链接或第三方论坛下载APK安装包,以防遭遇仿冒应用导致的资产损失或隐私泄露风险。

“欧一”通常指代欧易(OKX)或特定交易所的简称,其官网入口是用户进行资产充提、交易的核心渠道。用户必须通过搜索引擎认证链接、官方社交媒体或应用商店下载来获取入口,切勿轻信陌生短链。验证域名的真实性是防止钓鱼攻击的第一道防线,务必确保访问的是官方主域名而非仿冒站点。

比特币作为去中心化协议,官方并无传统意义上的“公司官网”,但比特币核心开发者维护的 bitcoin.org 与 bitcoincore.org 是公认的权威入口。投资者应优先访问这两个域名获取协议文档与钱包指南,并务必通过 HTTPS 协议及数字签名验证来规避仿冒网站与钓鱼风险。

合约下载通常指用户获取区块链智能合约源代码或已编译字节码的行为,主要服务于安全审计、漏洞排查及交互验证。对于普通投资者而言,直接下载并运行合约代码并非必要操作,核心在于通过区块链浏览器核验合约地址与源码的一致性。盲目下载非官方渠道的合约文件极易引入供应链攻击风险,务必优先依赖项目方官方文档及主流区块浏览器提供的验证信息

空投并非免费午餐,其核心价值在于通过链上交互验证用户身份并分发原生代币。正确使用空投需遵循“先核验合约、后小额测试、再完整领取”的风控原则,并在领取后根据代币经济模型决定持有或变现策略,避免盲目跟风导致资产缩水。

加密货币杠杆交易本质是向交易所借资放大本金以获取更高收益,但同时会成倍放大亏损风险。对于新手而言,建议从低倍数(2-3倍)开始,严格设置止损,并充分理解资金费率与维持保证金机制,切勿将全部本金投入单一高杠杆仓位。

助记词是恢复加密货币钱包的唯一核心凭证,掌握其生成、备份与恢复流程是资产安全的第一道防线。用户应优先采用离线冷备份方式,严禁截图或云存储,并定期验证助记词的有效性以规避丢失风险。

获取TP钱包(TokenPocket)的正确途径是访问其官方网站或主流应用商店,切勿轻信搜索引擎广告或社群链接。官方客户端经过严格安全审计,能确保私钥本地存储与交易签名安全,而假冒应用往往植入后门导致资产丢失。建议用户下载后立即核对应用开发者信息与版本号,以建立第一道安全防线。

以太坊不仅是第二大的加密货币,更是一个去中心化的计算平台。对于初学者而言,理解智能合约与Gas费机制是参与生态的前提,切勿在未掌握钱包安全与链上操作基础前盲目投资DeFi或NFT项目。建议从钱包安装、小额转账测试开始,逐步建立对链上交互的安全认知。

以太坊教程的核心在于理解其作为全球计算机的运行逻辑,而非仅关注币价波动。新手应优先掌握钱包安全与Gas费机制,通过官方文档和区块浏览器验证交易状态,再逐步深入智能合约交互,以规避资产损失风险。

数字签名是加密货币交易中用于证明交易发起者身份并防止数据篡改的核心密码学机制。它通过私钥对交易哈希进行加密生成,任何持有对应公钥的人均可验证签名的有效性,从而确保资产所有权和交易完整性。对于投资者而言,理解签名机制是保障链上资产安全的第一道防线。

TP钱包(TokenPocket)的官方入口主要指其官方网站及各大主流应用商店的官方下载链接。用户务必通过官网提供的二维码或链接进行下载,以避免遭遇钓鱼网站导致资产损失。核实域名为 tokenpocket.info 或 tokenpocket.io 是判断真伪的核心依据。

网格交易通过自动化低买高卖捕捉震荡行情中的价差收益,适合横盘震荡市场而非单边趋势行情。投资者需精准设定价格区间与网格密度,并严格设置止损以防范单边暴跌或突破后的踏空风险。

TP钱包(TokenPocket)的官方主域名为 www.tokenpocket.pro,该域名由官方团队直接维护并经过多重安全认证。用户应仅通过此特定域名下载客户端或访问网页版,避免通过搜索引擎广告位或非官方镜像站进入,以防遭遇钓鱼网站导致资产损失。

用户访问泰达币官网最安全的方式是直接输入官方域名 tether.to 或通过 Tether 官方社交媒体链接跳转。务必警惕搜索引擎中带有“广告”标识的仿冒站点,所有链上数据验证请优先参考 Tether Transparency 页面发布的官方储备金审计报告。

所谓「助记词苹果版」通常指 iOS 系统下主流钱包应用(如 MetaMask、imToken、OKX 等)对 BIP39 助记词标准的实现。其核心逻辑未变,但受限于苹果沙盒机制与隐私权限,备份与恢复流程需严格遵循官方指引,切勿轻信第三方「苹果专用助记词」概念。

所谓“以太坊下载”通常指获取以太坊官方钱包客户端(如MetaMask插件)或全节点同步软件(如Geth、Nethermind)。投资者应优先从官方渠道获取软件,并严格校验哈希值,以避免遭遇钓鱼网站植入的恶意代码导致资产被盗。

所谓“算力官网入口”通常指云算力租赁平台或矿池的官方访问域名,用户需通过多重验证确认其真实性以防范钓鱼风险。核心建议是仅通过项目方社交媒体认证链接或应用商店下载进入,避免直接点击搜索引擎广告位,因为虚假入口常伴随资金盘陷阱。

Web3.0 排行榜并非官方统一标准,而是第三方数据平台基于链上活跃度、资金规模或开发者贡献等多维度指标生成的动态列表。投资者应将其视为市场热度的参考信号而非投资依据,务必结合项目基本面与智能合约审计报告进行交叉验证,避免盲目追高。

TP钱包(TokenPocket)是一款支持多链资产管理的去中心化数字钱包,其官方下载渠道仅限于TokenPocket官网及主流应用商店。用户应严格通过官网域名或官方认证的应用商店入口获取安装包,避免使用第三方链接以防遭遇钓鱼攻击或恶意篡改。确保从可信源下载是保障私钥安全与资产完整性的第一道防线。

BTC 下载通常指获取比特币全节点客户端(如 Bitcoin Core),其核心目的是实现去中心化验证而非单纯交易。用户必须严格从官方网站获取软件,并通过校验哈希值确保文件完整性,任何第三方渠道的下载都存在极高的安全风险。

所谓“K线官网入口”并非一个统一的独立网站,而是指各大加密货币交易所或行情聚合平台提供实时K线图表服务的官方访问路径。投资者应直接通过交易所官方域名或知名数据平台(如TradingView、CoinMarketCap)访问,切勿轻信搜索引擎广告中带有“官方”字样的第三方推广链接,以防遭遇钓鱼网站或虚假行情数据。

合约交易本身作为一种金融衍生品工具是中性的,其“靠谱”程度完全取决于交易者的风险管理能力与所选平台的合规性。对于具备严格止损纪律和资金管理体系的专业投资者,合约是高效的对冲与套利工具;而对于缺乏经验的散户,高杠杆极易导致本金归零,因此必须将平台安全性与个人风控置于首位。

获取TP钱包(TokenPocket)的最安全途径是直接访问其官方网站或主流应用商店的认证开发者页面,避免通过第三方链接下载以防植入恶意代码。安装完成后,务必立即备份助记词并设置强密码,这是保障数字资产安全的第一道防线。

数字货币教程的核心价值在于帮助新手建立正确的安全认知与操作逻辑,而非单纯追求短期收益。投资者应优先掌握私钥管理、交易所选择及链上验证三大基础技能,再逐步深入交易策略与市场周期分析,切勿在未理解底层风险前盲目入场。

TP钱包(TokenPocket)的“注册”实质上是创建去中心化钱包并备份助记词的过程,无需传统账号密码体系。用户只需通过官方渠道下载应用,遵循指引生成私钥或助记词,即可拥有完全掌控资产的数字身份。该流程核心在于确保助记词离线安全存储,一旦丢失将无法找回资产。

波场TRX提现的核心在于严格遵循TRC20网络标准,确保接收地址、网络协议与金额完全匹配。用户需通过交易所或钱包完成链上转账,重点核实矿工费扣除及地址格式规范,以避免资产丢失或到账延迟。

比特币作为去中心化数字资产,其核心价值在于所有权的确权与转移,而非单纯的价格波动。对于新手而言,理解私钥与地址的关系、掌握链上验证方法以及选择合规的存储方式,是入门的第一道门槛。本教程旨在梳理从钱包选择到资产验证的标准流程,帮助投资者建立基础的风控意识,避免常见的操作失误。

助记词是恢复加密货币钱包私钥的核心凭证,其使用本质是将一组英文单词转换为可验证的私钥序列。正确使用的关键在于严格遵循BIP-39标准进行离线存储,并仅在恢复钱包或迁移资产时通过受信任的软件界面输入,严禁将其直接用于交易签名或网络传输。

所谓「欧逸」通常指代欧易(OKX)交易所的中文谐音误称或特定区域版本,下载核心在于认准官方域名与数字签名。用户应通过官网或应用商店直接获取安装包,避免第三方渠道植入恶意代码。

欧义提现需通过官方APP或网页端完成,核心在于准确选择网络通道并绑定收款地址。只要遵循平台安全规范并预留充足确认时间,资金通常在数分钟至数小时内到账,但需警惕因网络选择错误导致的资产丢失风险。

所谓“欧一”通常指代欧易(OKX)交易所或其特定版本客户端,用户应优先通过官方域名或应用商店下载以确保安全。任何非官方渠道的安装包均存在植入后门或钓鱼风险,务必在安装前核对数字签名与开发者信息。

质押下载并非单一标准术语,通常指代获取质押协议客户端或钱包软件的过程。投资者需优先从项目方官网或应用商店获取安装包,并严格核验数字签名以防篡改。切勿随意下载第三方“质押助手”,以免遭受钓鱼攻击导致资产损失。

多签技术本身是加密货币领域成熟且高安全性的资产管理方案,被广泛认为是保护大额资产的标准配置。其“靠谱”程度取决于实施架构的合理性、密钥管理的规范性以及合约代码的审计质量,而非技术本身存在缺陷。只要遵循最佳实践并进行定期核验,多签能显著降低单点故障风险。

BTC攻略并非单一的交易指标,而是一套涵盖资产存储、链上数据分析及宏观周期判断的系统性方法论。对于投资者而言,建立正确的攻略体系核心在于降低操作风险与提升认知确定性,而非单纯追求短期高倍收益。

严格来说,USDT作为一种链上资产并不存在独立的“注册”动作,用户所指的通常是中心化交易所(CEX)的账户注册与身份认证流程。核心结论是:选择合规头部平台、完成KYC实名认证、绑定安全支付方式是获取USDT的前提。切勿轻信声称拥有“独立USDT官网注册入口”的第三方网站,以防遭遇钓鱼诈骗。

数字货币入门的核心在于理解资产属性与掌握安全操作,而非盲目追逐价格波动。新手应优先选择主流交易所与合规钱包,通过小额试错建立对链上转账、私钥管理及市场风险的基本认知,切勿在未验证平台资质的情况下投入大额资金。

欧亿App通常指代欧易(OKX)旗下的移动端交易应用,是主流加密货币交易所的核心客户端。对于投资者而言,其核心优势在于多资产覆盖与衍生品深度,但需警惕非官方渠道下载带来的安全隐患。建议用户务必通过官方网站或主流应用商店获取,并启用多重安全防护措施以确保资产安全。

对于大多数普通用户而言,TP钱包(TokenPocket)因其多链兼容性和活跃的社区生态,是入门及中级用户的首选之一。选择时不应仅看知名度,更需重点考察其对特定链的支持深度、私钥管理权限以及DApp接入的安全性,建议优先选择官方正版应用并开启多重安全防护。

欧艺通常指欧易(OKX)交易所的旧称或误传,其注册流程标准化且支持多端操作。用户需通过官网或官方App完成邮箱或手机号验证,并立即进行身份认证以解锁完整交易功能。注册本身免费,但务必确认访问的是官方域名以防钓鱼风险。

欧亿(通常指代特定数字资产交易平台或相关生态应用)的最新版本主要聚焦于交易撮合引擎优化、移动端交互体验升级以及多链资产支持能力的扩展。对于投资者而言,核心关注点应在于确认软件来源的官方性以及新版本中安全协议的兼容性,建议通过官方渠道下载并仔细核对版本号与数字签名,以避免因使用非官方修改版而导致的资产安全隐患。

虚拟货币的使用本质上是基于区块链技术的价值存储与交换行为,主要涵盖购买、存储、转账及交易四大核心环节。对于新手而言,选择合规且安全性高的交易所或钱包是第一步,而理解私钥管理与网络确认机制则是确保资产安全的关键。只有掌握这些基础操作,投资者才能在波动剧烈的市场中有效规避操作风险,实现资产的有序流转。

私钥本身是存在于用户本地设备上的加密字符串,并不存在所谓的“私钥官网入口”这一独立实体,用户通常指的是通过官方渠道验证钱包地址或恢复私钥的操作界面。核心在于确认你正在使用的钱包软件或硬件设备固件是否来自官方正版,而非访问某个虚构的网页入口。任何声称能在线查看或输入私钥的第三方网站均为高风险诈骗陷阱。

梳理 Flow 链 NFT 基础设施的四个组件:NonFungibleToken 接口标准与资源型持有模型、ViewResolver 与 MetadataViews 的元数据视图、NFTStorefrontV2 的非托管上架合约与多市场同时挂单机制、NFT Catalog 的合集登记与审核流程,以及各合约在模拟器、测试网与主网的部署方式。

演示用 TzKT 公开 REST 接口查询 Tezos 链 FA2 类 NFT:tokens 端点按 standard=fa2 过滤返回合约、tokenId 与元数据链接,balances 端点查地址持仓、transfers 查流转、historical_balances 按区块高度回看,select 参数裁剪字段,并说明元数据为空时的排查路径。

介绍 Blockscout 作为开源多链 EVM 浏览器在 NFT 合约核验中的用法:查看合约源码验证状态与 ABI、按代币页翻转账记录、用读写接口直接调用查询函数,以及利用 Chainscout 目录定位几百条链的浏览器实例与自建部署的可能。

介绍 NFTScan 的产品构成:多链 NFT 浏览器、面向开发者的 API 与 SDK、NFTFi 数据板块与多链钱包资产页,讲解链上原始数据与应用展示之间为何需要一层解析服务,以及用它做数据核对时的覆盖范围局限。

拆解 NFT 数据站点 CryptoSlam 首页与榜单的功能结构:24 小时、7 天、30 天与全期的时间窗切换、按链与市场筛选、Hide Fungible NFTs 开关对同名合集排名的影响,以及用多源对照方式阅读交易量类指标的注意点。

用 Uniswap 分发合约与 OpenZeppelin MerkleProof 库讲解默克尔白名单申领的完整流程:合约只存一个根哈希,用户离线领叶子与证明,claim 函数现场重算校验,索引防重复领取,并说明 64 字节叶子碰撞风险与普通用户的自查方法。

说明 Hedera 官方提供的 NFT 元数据更新交易 TokenUpdateNfts 的权限与容量规则:必须由建币时设置的元数据密钥签名、单条元数据上限 100 字节、未提供的字段保持不变,以及建币时忘设密钥将永久无法新增这条通道。

逐项对照 Zilliqa 的 Scilla 语言 NFT 标准 ZRC-6 与旧标准 ZRC-1:Transfer 与 TransferFrom 命名混乱、转账目标地址缺少校验、回调命名撞名、版税结构、baseURI 拼接与批量与可暂停机制等改动点的规范原文依据。

讲解 ARC-19 可更新 NFT 标准的动机与实现:用 template-ipfs 前缀声明指向内容的方式,把预留的 Reserve 地址当作 32 字节比特桶存放哈希,之后仅通过一笔资产配置交易即可更换 NFT 指向的元数据,并对比 ARC-3 不可变路线的取舍。

讲解 LUKSO 标准里 LSP4 数字资产元数据的组织方式:基于 ERC725Y 键值存储的 LSP4TokenName、LSP4TokenSymbol、LSP4TokenType、LSP4Metadata 等数据键,三种资产类型编号的含义,以及它与 ERC-721 外链 tokenURI 思路的差别。

讲解如何用 ord server 命令在本地自建铭文区块浏览器,包括端口指定与 JSON-API 开关,说明 ordinals.com 主网、signet 与 testnet 三个官方实例的地址,以及搜索框支持区块哈希、交易哈希、outpoint、聪整数、小数、度数、名字与百分位的完整输入语法。

从 HIP-657 提案文本出发,讲解 Hedera 网络为 NFT 元数据更新引入 METADATA 密钥的过程:代币创建与更新交易新增的字段、查询接口中 metadata_key 的返回形态、未设置密钥时返回 null 的判定价值,以及单枚 NFT 与合集层级在接口上的分工。

回看 ord 手册里保留的四张 Ordinal 悬赏令:尾数为零的聪、最老的聪、uncommon 稀有聪和低频名字聪,各自的提交标准、区块截止线 753984 与 840000,以及这套玩法如何推动早期聪索引工具的发展。

说明 ord server 如何通过 Accept: application/json 头把资源管理器页面转成结构化 JSON,列出 /inscription、/address、/sat 等常用端点的用途与前提条件,并解释 --disable-json-api 开关与自托管查询的边界。

基于Nike官方新闻室两篇公告,拆解收购RTFKT与发布.SWOOSH平台的动因与产品结构,教读者用三栏法读品牌NFT公告并核验运营状态。


解释为什么国内数字藏品在公链浏览器查不到,把可核验对象拆为平台账本、联盟链存证、备案资质三层,说明联盟链记录的可信度取决于治理与运维。

解释ord索引器给铭文附加的charms标记:它属于展示层而非链上信封字段,梳理coin、burned、palindrome等类型进入版本的顺序与阅读边界。

复盘Meta数字收藏品功能2022年5月测试、四步扩张到2023年3月下线的完整官方时间线,以及社交展示与资产层解耦的启示。


解读2025年12月发布的文化数字资产交易实施指南与价值评估指南两项国家标准的来历、定位与边界,厘清标准、牌照与金融化红线的关系。


OKX NFT 常见问题页解释了出价的资金占用逻辑:出价只是授权给交易合约、卖家接受才扣款,一笔资金可同时对多个 NFT 出价,一个被接受其余自动失效;过期时间支持 3 天到最多 7 个月。页面上还有 ERC-1155 灵活拆单匹配的说明。本文把这些规则逐条对齐到实际操作。

OKX 官方帮助写明了自有市场的收录规则:监听链上交易按合约地址归集合集,BTC 网络支持 Ordinals 与 BRC-20 自动归集;无法交易转移或有特殊权限的貔貅合约会被自动屏蔽,链上最新事件超过一年会定期下架,元数据访问不了的只在二级市场隐藏。本文逐条拆解这些入口与出口。

BRC-20 mint 完、transfer 用完之后,那些输出会一直占着币本位余额。UniSat 的 UTXO 管理工具把这些"无用铭文 UTXO"合并回可自由使用的 BTC 或 FB,官方给出免费额度、手续费建议与逐项预览。本文拆解合并前要看清的数字与它不处理的资产。

别人给你空投了一串铭文,钱包显示慢怎么办?UniSat 开放 API 里的 Get Address Inscriptions 等端点直接按地址返回铭文数据,官方文档用 OpenAPI 规范逐字段定义。本文讲怎么把接口当成第三方核对渠道,以及"接口说有了"和"资产安全了"之间还差什么。

Spore 把数字对象 DOB 建在 Nervos CKB 的 Cell 模型上:内容完整上链、多类型支持、转账免手续费体验,且每枚 Spore 背后有可随时赎回的代币支撑。官方还用 code hash 当版本号——协议没有升级只有销毁重建。本文拆解这套设计与它的存储假设。

蚂蚁集团团队起草的 ERC-7963 草案把机构合规要求装进 ERC-20:每笔转账要由外部 Transfer Oracle 预存一次性批准,批准内容用零知识证明与链下支付指令 JSON 的默克尔根绑定。本文拆解 approveTransfer、canTransfer 两个流程与被防住的字段拼凑攻击。

Operator Filter Registry 把不尊重创作者费的合约地址和代码哈希登记进链上名单,代币合约订阅后就能在 transferFrom 和 approve 处直接拒绝这些操作人。本文拆解注册、订阅、地址与代码哈希两级过滤的机制,并说明这套合约后来为什么被 OpenSea 标记为弃用。

ord 仓库里那份 bip.mediawiki 规范文档:标题是 Ordinal Numbers、状态 Draft、编号一栏至今写着问号。本文解读这份草案的定位、结构、公有领域授权,以及"协议已在主网运行"与"规范尚未进入 BIP 流程"之间的关系。

看懂 ord 铭文信封字段表里的 tag 1 content_type 与 tag 9 content_encoding:MIME 类型怎么声明、编码字段怎么配合、渲染端拿到标签之后各自负责什么,以及为什么标签对了图片才可能显示正常。

OKX 在 2023 年 4 月支持钱包内查看转移 Ordinals、5 月开放 ORDI 充值,公告结构正示范了铭文托管的三轴开关。本文讲解铭文资产两类口径、充提交易独立开关、Taproot 地址格式差异,以及卡单时按交易号自查定位的步骤。

藏品页上的"可疑活动"提示来自平台风控而非链上字段。本文以 OpenSea 帮助文档为样本,说明平台标记的条款依据、常见触发图谱、买卖双方的正确动作,以及被标记对流动性与跨平台展示的实际影响。

GDPR 第 17 条要求控制者响应删除申请,而链上字节没有任何节点握有删除键。本文分三层拆 NFT 个人信息的位置,梳理欧盟研究对不可篡改与删除权的结论、加密删钥匙等折中方案,给出创作者上链前的自检清单。

XRP Ledger 要求账户为名下每个账本对象冻结储备金,NFT 集中存放在页对象里、按页计费而非按枚计费。本文按 XLS-20 与公开储备规则算清这笔锁仓账,并给出页结构自查、额度版本核对与挂单占用排查方法。

Cardano 钱包里那笔"不可用"的 ADA 多半是最小 UTXO 押金:装资产的输出必须按体积携带最低额度的 ADA。本文讲清押金与手续费的区别、按输出体积计算导致 NFT 越多占用越大的原因、合并与销毁时押金回流的机制。

出价弹窗要求把 ETH 换成 WETH,根源是订单协议只认 ERC-20 的标准划转接口。本文解释封装合约的 1 比 1 双向兑换、出价与购买的规则差异、支付代币小数位换算错误,以及 WETH 残渣与折算汇率的正确处理。

2023 年 6 月市场监管总局发布盲盒经营行为规范指引(试行)。本文逐条梳理概率公示、保底鼓励、八岁以下禁售、负面清单与七日无理由例外条款,并说明它对数字藏品随机发行的参照边界。

挂单被狙击的根源是待确认交易可以竞争。Magic Eden 的全内存池保护用 PSBT 与 tapscript 把挂单收进后端不广播,并在购物车用灰盾橙盾区分保护状态。本文拆解保护如何生效、灰盾为什么出现、白名单地址门槛的边界。

比特币上的收藏级出价不是改个数字,而是要把资金锁进买卖双方共管的多签输出。本文按平台帮助文档拆解链上出价的占款、取消、地板价三分之一门槛与单集合单张活跃出价的 UTXO 原因。

2023 年底大量 NFT 合集突然改名并锁定。本文复盘 thirdweb 开源库漏洞事件与 Gala VOX 的处置样本:不可升级合约为什么只能锁定迁移,快照与空投新币怎么完成所有权交割,持有人如何防住"解封"骗局。

复盘 OpenSea 2022 年 6 月"邀请式"盗币事件:代理合约为什么会成为攻击入口,平台把合集整体冻结依赖的是什么权力,用户面对"零成本邀请"弹窗该怎么核对签名。

Gods Unchained 白皮书公开了卡牌游戏的链上分工:核心卡靠游玩解锁、不逐张上链,扩展包与熔铸上链,两张相同的普通卡通过 Forge 熔合成有市场价值的陨石卡。本文按白皮书还原这套双层资产与迁移演进

Magic Eden 面向开发者维护三组接口:Solana 指令 API、基于 Reservoir 的 EVM REST API 与比特币 Ordinals 及 Runes API,认证方式与返回对象各不相同。本文按官方开发者门户梳理三套端点族的适用链、签名生成方式与密钥边界

谷歌 2023 年 7 月为 Android 应用发布区块链内容政策并于同年 12 月 7 日生效:销售或赚取通证化资产必须申报,不得渲染收益,随机 NFT 开箱不得收费出售,NFT 也不得直接用作赌博筹码。本文按政策原文逐条拆解安卓侧规则

苹果 2022 年 10 月 24 日更新 App Store 审核指南 3.1.1,为 NFT 写下三条边界:买卖与铸造走应用内购买、持有不能解锁功能、浏览不得外链外部购买渠道。本文逐句解读该条款的适用范围与它对 NFT 类 App 的实际约束

从 Coinbase NFT 停摆、Kraken NFT 关停到币安 2026 年 7 月把 NFT 迁入钱包并补偿提现费,中心化交易所自建 NFT 市场在约两年内全线退场。本文按公告还原三家时间线、持有人处置动作与结构性原因

OKX 官方帮助页把 NFT 功能拆成 Crypto 点对点交易、Ordinals 铭刻、Marketplace 多市场挂单、Rankings 排行与 Launchpad 发行五类工具,并给出钱包 NFT 市场零服务费的口径。本文按官方页面梳理各模块的适用场景与费用结构

Etherscan 的 v2 接口提供地址 NFT 持仓、按合约的代币编号清单与逐笔转账记录三类查询,其中部分端点受套餐限制。本文拆解 addresstokennftbalance、tokennfttx 等端点的参数、返回字段与适用场景

Atomicals 用 Container 对象承载合集:先登记属性文件与规则,封缄后由用户本地校验并逐枚 mint,项目方不必为每件藏品单独写链上交易。本文拆解 dmint 配置、封缄不可逆与本地验证的完整流程

Atomicals 协议用聪作为 ARC-20 代币的计量单位,每单位代币永久对应一个聪,去中心化铸造以区块高度和总量配额为参数。本文按协议指南拆解彩色币账本、DFT 铸造规则与 ticker 命名服务的机制和限制

2022 年 2 月 20 日,OpenSea 用户因仿冒迁移邮件签下一笔零 ETH 订单,多个钱包的 NFT 被经由 Wyvern 代理合约批量转走。三家安全机构复盘还原了 atomicMatch、代理合约与既有授权链条的完整攻击路径

英国《财产(数字资产等)法》2025 全文只有两条,却确认数字或电子之物不因既非占有物也非债而当然被排除在财产权之外。本文按法条原文拆解该法的条款结构、适用地区、生效方式与刻意留白,说明 NFT 被立法点名提及意味着什么、不意味着什么

想理解 Ordinals 协议中聪跨交易移动的分配规则:手册示例的先进先出填充算法、交易费如何作为额外输入记入币基交易并决定尾部聪归属,以及同一输出出现多段区间的原因

想理解为什么比特币铭文交易没有类似 ERC-721 的授权(approve)操作:两种账本模型对所有权与转账的表示差异、授权长期挂账的风险来源,以及铭文场景下风险落点的变化

想了解中国境内区块链信息服务备案制的依据与流程:规定要求提供的填报内容与期限、备案编号的展示义务、官方声明备案不等于审批且不得用于商业宣传,以及未备案的罚则区间

想了解递归铭文在测试网调试时如何处理主网依赖:ord server 的 --proxy 参数指定另一台实例作为内容代理,本地查不到的 /content 请求被转发,从而直接复用主网铭文编号

想了解 ord 钱包恢复导入了 Sparrow 助记词后为何要手动执行 rescanblockchain 补扫、767430 示例高度的含义,以及第二份钱包为什么要用 --name 单独命名并保持命令一致

想了解 Sparrow 钱包 Freeze UTXO 功能的机制:如何冻结铭文所在输出防误花、冻结只在本钱包软件层生效的边界,以及发送时解冻的正确流程

想了解 Ordinals 手册考古章节的论证:2012 年查理·李与 jl2012 的两篇比特币论坛帖、以 2018 年 SU SQUARES 合约划出的早期 NFT 分界,以及铭文在 2022 与 2009 两种历史叙事中的位置

想了解 Ordinals 稀有度分级的时间结构来源:聪的稀有等级由区块、难度调整、减半、周期会合四类网络事件界定,六档聪的总供给数字如何从这些周期推导,快照数与终身数为何不同

想弄清 ERC-721 接口为何只定义单币转让、钱包批量功能是连发多笔还是打包调用、约 21,000 gas 基础开销能省哪部分、全有全无回滚意味着什么,以及经由第三方合约时多出来的信任面

想了解民法典第 127 条对数据与网络虚拟财产的宣示式规定、原则条款与专门立法之间的距离、公链自持与平台托管两种结构下买家权利的实际差异,以及购买前该留存哪些证据

想弄清 Runes 转账里 edict 指令的字段与执行顺序:超额分配如何被截断、amount 为零怎么全给、output 等于输出数时的轮询与均分余数规则,以及哪些写法会把整块 runestone 变成 cenotaph

想用一条交易拆分数币与 Runes 余额:splits.yaml 的地址、金额与代币映射怎么写,省略金额时的尘埃值默认,尊重 divisibility 的数量写法,以及它为什么不支持分配铭文

想了解铭文 URI 的 ord: 前缀为什么不带双斜线、大小写不敏感与二维码紧凑模式、URI 指向原始内容而非委托内容的规则,以及草案地位带来的使用边界

想了解 ord 协议要求铭文内容必须从自身 ID 路径提供、HTML 铭文读取自己编号的代码写法、委托铭文为何仍用自己的 ID,以及这套自引用机制怎么给链上生成艺术当种子

想弄明白铭文 tag 17 的 Properties 与自由元数据的区别、CDDL 结构里标题与特征的合法类型、520 字节拆分规则,以及 Brotli 压缩的 4,000,000 字节与三十比一上限

想了解 ord 手册里铭文编号的分配顺序、揭示后立即被花掉造成的历史编号缺陷、被诅咒铭文的负数编号与区块 824544 后的恢复规则,以及再刻铭文对编号的影响

比特币协议给每个聪编号,某些位置的聪被收藏者视为稀有,但传统钱包按金额效率选币、默认不解析这套市场约定,稀有聪可能在普通转账中被当零头花掉。本文对齐铭文与聪绑定的协议规则,并整理三类生态应对:铭文钱包的默认绕开与指针指定、全控钱包的输出锁定、传统钱包的无防护现状,给出地址、确认、核验三个分层的习惯建议。

MAYC 于 2021 年 8 月 28 日发行,两万枚分两半产生:一半通过快照向 BAYC 持有者按每猿一支的比例空投血清,等级由 Chainlink VRF 随机决定、mutate 时消耗且每猿只能变异一次;另一半用荷兰式降价拍卖公开发行。本文把快照、可验证随机、资格与执行分离、价格发现四个机制零件逐一拆开,并对照今天常见的白名单加公开 mint 结构。

Etherscan 合约页的 Constructor Arguments 区块还原了 NFT 铸造合约部署时固化的出厂参数,Read Contract 表单则给出这些数值当前的状态视图;未验证合约只有十六进制、代理合约的参数在初始化调用里、链上整数一律用 wei 与万分比等最小口径。本文拆解从创建交易到公开查询函数的完整核验路径,并说明构造参数能证明什么、不能证明什么。

Counterparty 的 Dispenser 把售卖登记成监听比特币流入的地址:收到的聪数除以登记汇率向下取整得到倍数,再乘以单次支付量自动回给汇款方,凑不够计费单位的零头不发放。Counterparty 2.0 的 UTXO 支持又提供了贴附资产后单笔 PSBT 原子交换的路线。本文按官方协议文档拆解这条老自动兑换通道的触发逻辑与风险点。

Axie Infinity 的奖学金不是协议也不是官方机制,而是社区自发的资产租赁加收益分成安排:三只 Axie 始终登记在管理者 Ronin 地址上,玩家拿到登录与操作方式,分成比例完全场外约定,媒体口径从管理方抽三成到七成五都存在。本文按资产层、账号层、分账层拆解这门生意的分工,并给出同类出借产品的四个检查问题。

Tezos 艺术市场 objkt 在平台业务之外运行着 objkt baker 烘焙服务:委托档位 tez 保持流动、页面口径 2026 年 1 月参考年化约 3.1%,质押档位回报更高但解锁约四天,奖励按天发放、抽成委托 15%、质押 5%,新委托约两天后开始计酬。本文用这个样本拆解平台兼营网络节点时的收益、成本与治理权力分层。

Runes 官方规范把代币名字排进一张固定时间表:协议激活时只开放十三个字母及以上的名字,每 17,500 个区块解锁下一档更短的名字,单字母要等到 1,032,500 至 1,050,000 区块之间;刻非保留名还必须在至少六个确认的输入见证里放入名字承诺以防抢跑。本文逐项拆解这套二十六进制编码与解锁规则。

CryptoPunks 的链上合约自 2017 年部署后从未改动,但这批头像的版权与商标在 2022 年由 Larva Labs 卖给 Yuga Labs,2025 年又转给非营利机构 NODE 基金会。本文按时间线还原两次 IP 转手与 2022 年 8 月商用授权条款的发布,解释链上所有权与知识产权为什么是两套记录,以及评估持有者商用权利时应核对哪些文本。

消费者权益保护法第二十五条为网络销售设立七日无理由退货,同时把在线下载或拆封的音像制品、计算机软件等数字化商品列为除外情形。本文梳理法条原文、确认程序与平台实践,帮助购买数字藏品前分清退货、转售与撤单三条不同通道。

ord 工具链用 satpoint 描述一枚聪当前住在哪个交易的哪个输出、并处于该输出内部第几位,铭文的位置语义也随它更新。本文拆解这组坐标的构成、与铭文身份证的区别,以及在转账、重刻与找零场景中它如何变化。

抽签式铸造把先到先得的抢购改成先报名再随机分配名额,名单哈希上链后中签者凭证明领取。本文拆解报名快照、随机选取、名单公布与领取核验四个环节的机制分工,说明用户能验证什么、必须信任什么,以及它与等候室、白名单的差异。

BRC-721 是受 BRC-20 启发的社区实验标准,把部署、铸造、更新三种 JSON 指令写进铭文封套,让比特币上出现带总量声明、签名验证与元数据更新能力的合集结构。本文解读其字段与操作流程,并说明它依赖索引器记账、与 Ordinals 原生铭文规则的边界。

ord 协议给每枚铭文分配的正式标识由揭示交易的哈希与一个 i 结尾的序号拼接而成,同一笔揭示交易里的多枚铭文按输入与封套顺序编号。本文解释这串坐标的生成规则、与全局铭文编号的区别,以及它在查询、委托和递归引用中的作用。

比特币手续费由交易的虚拟字节数乘以自己设定的费率决定,见证数据享受折价;铭文因为提交与揭示两笔交易的结构而天然比普通转账更重。本文用协议层定义拆解这笔账的构成,解释费率如何影响确认快慢,以及常见工具界面里的字段对应什么。

预铸指公开铸造开始前,由项目方地址把部分或全部供应量先行铸出的安排。本文解释预铸与盲盒揭示、空投预留的区别,给出通过链上供应量、铸造事件时间线和持币集中度核对预铸结构的步骤,并说明集中持仓带来的信息不对称风险。

溯源哈希把合集美术图的排列顺序在铸造开始前压缩成一个指纹写进合约,铸造结束后任何人可用实际顺序重算比对,验证稀有度分配有没有被事后改动。本文解释这一承诺与揭示机制的运作步骤、常见实现位置,以及它能证明什么、不能证明什么。

2026年2月,中国人民银行、中国证监会等八部门发布关于进一步防范和处置虚拟货币等相关风险的通知,取代2021年十部门237号文,首次对现实世界资产代币化给出定义与处置框架。本文解释通知对虚拟货币业务和RWA代币化的边界划分,以及它对数字藏品、链上凭证类产品的实际影响与常见误读。

2022年4月13日,中国互联网金融协会、中国银行业协会、中国证券业协会联合发布防范NFT相关金融风险的倡议,用六条行为规范划出国内数字藏品的业务边界。本文逐条还原倡议原文,解释每条限制针对的行为、对购买和转售数字藏品的普通用户意味着什么,并说明这份行业自律文件与法律法规的区别。

在 Counterparty 的接口里,资产处处以名字被引用而不是内部 ID。本文按官方 API 文档区分四类写法、可分与不可分资产的数量口径,以及那个 1e8 的换算为什么容易看错余额。

单枚 Stamps 装不下高画质作品,SRC-721 的做法是把数据分散在若干枚 Stamp 上,再用一份 JSON 清单组装成完整图像。本文按官方索引器仓库的说明讲清它和 Classic、SRC-721r 的分工。

同样是把图片写进比特币,Classic Stamp 用 base64 塞进多签输出,OLGA 改为把二进制切成 32 字节的块放进 P2WSH 输出。本文按改进提案的原文算清两者成本、体积上限与生效区块高度。

Safe 这类多签账户转一枚 NFT,走的不是点一下发送那么简单,而是一条先算哈希、再收签名、最后才上链的流程。本文按官方文档拆开每个环节的输入、失败点与需要核对的字段。

NEAR 合约要为用户数据付存储押金,NEP-145 把这笔钱怎么收、怎么退写成了统一接口。本文按规范逐条说明 min 与 max 的语义、registration_only 的退款规则,以及为什么注销必须只花 1 yoctoNEAR。

看到 pNFT 的代币账户一直是 frozen 别急着当成被锁死。本文按 Metaplex 文档拆解冻结的真实作用、Token Record 记录的委托信息,以及 Sale、Transfer、Utility、Staking 四类委托各自能做什么。

tag 5 里的铭文元数据必须是 CBOR,超过 520 字节还要拆成多个字段再拼接。本文按 ord 手册逐条说明编码要求、渲染规则,以及为什么这个位置不适合藏私有信息。

同样是看不懂的字段,有的铭文照样能查到位子,有的却被索引器标成 unbound。本文按 ord 手册的字段表拆解 tag 号的奇偶分工、为什么 tag 2 故意选偶数、tag 3 又为什么挑了奇数。

ARC-72 是 Algorand 智能合约型 NFT 的基线接口,规定 arc72_ownerOf 与 arc72_tokenURI 两个方法、零字节填充规则、优先 ipfs 的 URI 建议,并依赖 ARC-73 做接口探测。

Solana 官方 Token-2022 页面列出铸造端与账户端两套扩展:转让费、付息、不可转让、永久委托、转让钩子、元数据指针归 mint 侧,备注必需、不可变所有权、CPI 防护归账户侧,且能自由组合。

Sui 官方文档把 Kiosk 内资产分成 placed、locked、listed 等状态,每种状态允许的取回、改写与交易动作不同,本文按 TransferPolicy 与 TransferRequest 的机制逐项拆解。

Hedera 代币服务允许每个代币挂最多十项协议级自定义费,本文按官方文档拆解固定费由谁付、分成费的净转设置、版税费与 fallback 费的触发条件。

ARC-16 规定 Algorand NFT 元数据里 traits 对象的结构:集合可用特质要列全、缺失值必须写 none、校验和字段如何配合,本文逐条拆解这份 Final 状态的约定。

ARC-89 定义一个单例应用,通过 Algod API 或 AVM 直接返回 ASA 元数据,并用标准化的 URL 前缀替换散落在外部基础设施上的说明书。

ARC-69 是 Algorand 关于含数字媒体资产的参数约定:au 该写哪种 URI、如何用井号片段标媒体类型、am 为什么是整幅原图的 SHA-256 摘要。

DNSLink 用一条 DNS TXT 记录把普通域名指向 IPFS 内容地址或 IPNS 名称,本文拆解下划线前缀、解析规则与它在藏品展示里能做什么、不能做什么。

BRC-420 Metaverse Standard 用 XML 风格属性块把 2D 资源刻成“素材包说明书”:metaverse 标签声明主资源,previewimg 与 script 按铭文 ID 引用依赖。本文讲这套递归引用装配思路与内容齐全性核验。

Seaport 文档的已知限制一节写明两件事:fee-on-transfer 代币会让实际到手少于账面,合约地址可用 fallback 拒收或耗气卡单。本文按原文讲 zone 校验、WETH 兜底与 gas 配额三条对策及签前检查顺序。

OKX NFT 帮助中心(2026 年 8 月更新版)列出一份覆盖 Bitcoin、Ethereum、Solana 等链的支持清单。本文逐层解读“异构多链”“聚合”“服务费为 0”各句的机制含义,给出平台支持列表的通用阅读核验法。

BRC-420 Royalty 标准给铭文引入版税属性与可复制副本。本文按 Merlin 文档讲 Owner/Deployer/Royalty Receiver/Minter 四角色、部署与铸造两步流程,并说明副本稀缺性、版税依赖索引层协议等实验性边界。

Cardano 的 CIP-26 定义链下元数据规范与注册表。本文讲 Blake2b-256 哈希、UTF-8 加 JSON 属性、序号与签名链条如何把链上资产标识映射成可读名称与小数位,并指出“链下声明非链上事实”的信任落点。

ARC-20(Smart ASA)把 Algorand 原生资产交给智能合约控制。本文按 Final 状态规范讲 asset_create 等 ABI 方法、两段式权限设计,并点出发行后参数仍受 ASA 约束的边界与核验一枚 Smart ASA 动线。

BIP-173 规定 Bech32 地址最长 90 字符。本文从规范原文解释这条硬边界的来源:BCH 校验码的纠错能力与长度的取舍、HRP 83 字符上限、1023 字符与 89 字符的说明,并给出截断风险的日常防御清单。

Art Blocks 为链上生成艺术托管三条接口:token 元数据、生成器视图与媒体代理。本文按开发者文档拆解链编号、合约地址、tokenID 三段寻址与 Sepolia staging 端点,说明藏品可见性对在线服务的依赖边界。

比特币 Ordinals 里“未铭刻聪/普通聪”的说法从哪来?本文讲聪的编号理论(bip.mediawiki 草案)与 ord 索引器只登记铭文区间的实现差异,说明这一状态是索引默认值而非链上字段,并给出快照、找零等场景的核验动线。

Loot 把八件装备名称刻上链,数值与图像全部留白。本文按官方 build 页面与社区实现讲解扩展生态的接口问题:扩展格式倡议想解决的模块自动关联、社区分层渲染方案怎么解析名称里的前缀后缀,以及链上文本加链下解释这一结构对开发者与收藏者分别意味着什么。不构成投资建议。

盯盘不必反复刷接口。本文以 OpenSea Stream API 的公开文档为例,拆解市场事件推送的订阅模型:按集合或全市场订阅上新、成交、转移、元数据更新等事件,长连接推送与轮询的分工,流式事件不占常规 API 配额的含义,以及事件乱序与断线补拉这两个必须自己处理的缺口。不构成投资建议。

Sui 上不可转让 NFT 的实现没有锁、没有合约开关:对象类型声明 key 能力却不声明 store 能力,官方转账函数就编译不过。本文按 Sui 官方文档拆解这条路线:公开转账与模块内转账的分工、包装绕不过无 store 的编译期约束、以及为什么永久灵魂绑定还要烧掉升级凭证。不构成投资建议。

Cardano 原生资产的发行条件不是靠合约自觉,而是由铸造策略脚本逐笔验证。本文按官方文档讲资产编号与策略脚本哈希的关系、多签与时间窗条件怎么写进脚本、每笔涉及该资产的交易为什么必须同时满足全部策略规则,以及这些规则如何影响一枚藏品的可增发性判断。不构成投资建议。

社交信息流里的交互按钮(Frame)点一下,服务器收到的请求默认是任何人都能伪造的。本文按开发者文档拆解 Frame 动作回调的双层结构:untrustedData 里可以随手填的字段,trustedData 里的签名字节如何再向 Hub 校验出真实身份,以及为什么 mint 按钮的防刷关键在服务器端校验。不构成投资建议。

在 NEAR 上给新地址空投 NFT,转账可能失败——原因常是接收方没为链上存储交押金。本文按官方文档讲存储质押的计价(每字节 1E19 yoctoNEAR)、NEP-145 押金接口的五个函数、registration_only 与 force 参数的行为,以及注销账户退押金时为什么要求附上 1 yoctoNEAR。不构成投资建议。

ERC-721 核心接口能查数量,却列不出清单。本文拆解标准的可选枚举扩展:totalSupply、tokenByIndex、tokenOfOwnerByIndex 各回答什么问题,为什么注释里写着排序不作规定,为什么有的合约选择不实现它,以及浏览器与索引器在没有扩展时如何退回复刻事件。不构成投资建议。

NFT 市场的费率并非一成不变的店规。本文按 Blur 官方治理文档梳理 BLUR 代币投票能触到的参数边界:市场协议费率的生效时间与上限、借贷协议费率的调整范围、国库拨款,以及读提案时必须区分的提案与执行两阶段。不构成投资建议。

铭文通常附着在某个聪上、跟着它转账。ord 手册的字段表里还有一个 tag 66,作用写着 unbinds inscription:铭文成立,却不与任何聪绑定。本文按官方手册拆解这类未绑定铭文怎么出现、在索引里长什么样、转账和交易时会遇到什么。不构成投资建议。

官方钱包指南要求接收铭文时由收方生成一个全新地址。本文拆解这条规矩背后的账本逻辑:比特币没有账户只有输出、多件铭文挤进同一输出对后续操作的费用与隐私影响,以及自托管收铭文值得养成的操作纪律。不构成投资建议。

自建 ord 服务时,按地址列资产需要以地址索引参数启动;没开索引的实例查地址常给出内容全空的正常响应。本文拆解 ord server 状态端点怎么读——地址索引与 Runes 索引开关、同步高度、铭文与诅咒计数的口径——以及用状态页分辨「数据不存在」与「索引没建」的排查顺序。不构成投资建议。

生成艺术平台上,作品走精选、追加还是试验通道上架,对应的合约部署方、权限归属与版税结构完全不同。本文以 Art Blocks 的通道分类为例,拆解共享工厂合约与独立合约的归属差异,以及买家该核对的四处字段。不构成投资建议。

纽约现代艺术博物馆 2025 年末接收 16 件链上作品入藏。本文借这起受赠事件拆解机构收藏 NFT 的实际结构:私钥移交只是第一步,保管动线、展示方式与公共权益各自怎么走,以及个人持有者能从中抄到哪几张作业。不构成投资建议。

主流 NFT 质押借贷用地板价预言机划清算线,有一类协议选择拆掉这条外包链:不读价格、不设到期日,放贷人退出走利率上行的再融资拍卖,封顶无人接盘时才能收走抵押品。本文拆解这条机制链与它移动风险的方位。不构成投资建议。

Ordinal 手册规定每件铭文的内容必须从固定路径取回,这个约定让 HTML 铭文能在运行时读出自身编号,把自己装配成独一无二的展示页。本文拆解这条路径约定的机制、自引用能做什么与不能做什么,以及为什么同一件藏品在不同入口表现不同。不构成投资建议。

铭文委托允许先刻下指向、源件之后再补刻。本文按 Ordinal 手册的委托规范拆解这个时序窗口:委托字段怎么写、目标件不存在时接口为什么返回 404、编号的字节编码为什么容易填错,以及买家核验委托类藏品要看哪些点。不构成投资建议。

早期 NFT 项目用「链上存哈希、链下放文件」的结构绑定画面:CryptoPunks 市场合约出厂就写死一串图片包哈希。本文拆解这种指纹机制能证明什么、不能证明什么,个人如何用本地计算复核,以及它与 IPFS 内容寻址在可得性问题上的分工。不构成投资建议。

Guild 文档写明验证需项目真实性核查、完整配置与公开发布三条件,并明确验证不是完全保证,项目可变更、平台无法阻止全部滥用

Milady Maker 官网同时写明两件事:智能合约源自 OpenZeppelin 分支、按 MIT 许可;品牌、素材与 NFT 作品则按 Viral Public License 处理,两种授权各管一层

Runes 规范的 Spacers 字段用位图为代币名逐缝决定显示圆点,最低位管第一个缝隙,尾部圆点被忽略,展示层规则不改变链上名称本身

Xverse 数据接口把已失效的 BRC-20 与 TAP 铭文定义为 void inscription:转账铭文首次转出后即无效,mint 类铭文刻完即失效,链上原件仍在但协议不再记账

Immutable 文档的元数据出价支持同一元数据 ID 与字段级筛选两种匹配模式,成交依赖索引器数据,元数据缺失或过期会导致链上存在的 NFT 也无法成交

Immutable 官方文档写明协议费、版税、Maker 费与 Taker 费四类费用全部由买方支付,费用以最小单位记账并按成交比例折算

Ordinal 手册 FAQ 解释了改用 digital artifact 称呼的三点理由,并顺带给出铭文与以太坊 NFT 在可变性上的官方对照


了解 Art Blocks Generator 的六段组装次序、tokenData 字段与依赖加载保证,以及据此推导的渲染排障与尽调要点

了解 Tensor 订单列表的关闭动线、撤单与押金释放的合并逻辑、部分成交后的账目归属与全量撤单核对


了解 Manifold Marketplace 合约的拍卖与购买两类挂单、时间与底价参数语义、ERC-20 结算与 verify 函数门禁

了解 Art Blocks MCP Server 的连接配置、OAuth 授权模型、可执行任务类型与不碰私钥的安全边界

解释 Tensor 版税结算在钱包里显示为小额负数灰字的来源,给出区块浏览器核对 Gas 支付方的方法与安全边界

了解 Tensor YOLO Buy 的出价与概率结构、三种资金结局、commit-reveal 加 VRF 的随机验证方式与成本读法

Zora 趋势币的官方参数表里有两个防滥用设计:发射税在十秒内从百分之九十九衰减到接近零,符号名全局唯一且大小写不敏感。本文解释这两条机制各挡住什么攻击。

Engine 让合作方在自有合约上复用 Art Blocks 的铸造与渲染基建。官方文档逐项对比标准版与 Flex 版:依赖来源、链上可调参数、存储路线与同一套共享 Mint 套件,本文把差异翻成收藏核对点。

Zora 把协议币合约源码公开,但不立刻给完整开源授权:延迟期内用途受限,到期转换为开源许可。本文讲清延迟开源许可的结构,以及它对二次开发者和普通用户分别意味着什么。

Solana 上每枚代币有独立的 mint 地址,仿冒系列的 mint 列表以假乱真。Tensor 官方给了五步核对法,同时写明核实是买家责任、平台不退款。本文讲清这条边界为什么这样定。

Manifold 的扩展机制允许把自定义合约注册到 Creator Core 上,覆盖 tokenURI、接收燃烧回调、甚至接管转账审批。本文按官方接口逐项讲清它对作者和收藏者的含义。

按 fxhash 官方铸造界面文档讲清两类预留:访问清单锁定的是钱包地址名单,Mints Pass 锁定的是持币资格;三种名单导入策略、滑杆与总量的关系,以及买家签名前该确认什么。

生成艺术常把图像、音频、模型这类大文件放到 IPFS 或 Arweave 上,脚本仍留在链上。本文按官方文档讲清内容指纹、偏好网关与渲染可得性之间的关系与边界。

把 OKX NFT 常见问题页里两条高频提示拆开讲清:接受出价或下架时的费用估算失败多半是地址缺原生代币,购买页的第三方合约执行失败常与项目方白名单资格有关,两条排查线完全不同。

ERC-6617 不定义任何具体权利,它只提供一把位图尺子:项目方自己挑一张 256 位的权限总表,某一位亮着就代表持有者有某种许可。本文讲清权限合约与代币合约的配合、改权限表为什么全体持有人跟着变,以及查一枚 NFT 到底被授权了什么时该在哪两处各查一遍。

买过、挂过、mint 过的 NFT 地址上,往往沉睡着大量仍然有效的授权与签名订单。本文给出一次完整的月度清点流程:从单枚 approve 到整列授权,从链上合同授权到链下订单签名,逐项列出该查的位置与撤销顺序。

用一台手机完成预览与签名,正在从概念变成日常。本文不讨论设备与发售,只讲这种签名模型改变了什么、没改变什么,以及管理 NFT 持仓时的六项核对,避免把便利误读成安全。

想在一笔操作里同时完成换币、跨链和买 NFT,传统写法要串好几笔交易。ERC-7683 给这类跨链意图定了统一的提交与完成接口:你签一份意向,求解器在任意一条目标链上把结果凑齐。本文讲清这份草案的结构与它的安全边界。

买了带画面的 NFT,能不能印 T 恤、能不能开店用那个形象?答案不取决于你付了多少钱,取决于项目方的许可条款怎么写。本文以 BAYC 在 2022 年开放持有者商业权利这一公开事件为线索,讲清商业权利条款该读哪几段、条款改动怎么办,以及 NFT 与商标之间那条容易踩的线。

一些 NFT 发行方把画廊做成了链上组织:持有社区凭证可以投票、拿拍卖折扣、申请线下活动资助。本文以 Bright Moments 公开文档的权益清单为例,讲清合作社式画廊的治理账本怎么记、哪一段归投票、哪一段归经营团队。

一些项目把发行拆成两段:先给资格账户发一枚只做凭证的 NFT,到了约定时间再凭它兑换真藏品。本文讲清这种铸造凭证机制的运行方式、它和盲盒铸造与白名单证明的区别,以及持有人在两段之间该核对什么。

没有参与过、没有点过领取,钱包里却多出一枚 NFT。本文讲清这类不请自来的藏品在 OKX 钱包里的隐藏与恢复路径、钓鱼空投剧本的运作方式,以及哪些签名动作无论对方说什么都不能做。

遇到蹭名、仿冒或来源可疑的 NFT 合集时,用户能做的动作比想象中多。本文以 OKX NFT 常见问题页的官方表述为底,讲清去中心化收录规则为什么必然放进坏合集、举报入口的适用范围,以及举报之后平台不会替你做什么。

Unique Network 是 Polkadot 生态里以 NFT 为核心的平行链,官方文档与官网同时强调两条路线:用 Substrate 的 pallet 把 NFT 做成链运行时的原生零件,又用 EVM 工具与 JS SDK 接住以太坊习惯的开发者。本文拆解链级 NFT 与合约级 NFT 的差异,以及买家该核对的三件事(核验时间 2026 年 8 月 26 日)。

ERC-7613 草案(2024 年 2 月登记)定义了一种木偶合约:被普通人调用时什么都不做,只有部署者调用时才把调用转发给 calldata 里指定的地址,让部署者在一个固定地址的上下文里执行任意逻辑。本文拆解它与传统代理的区别,以及收藏者看到钱包里出现这类地址时该怎么核对(核验时间 2026 年 8 月 26 日)。

Crossmint 把 NFT 铸造做成三段 HTTP API:建合集、批量铸造、管理交付,收件人甚至可以是一个邮箱。本文按官方文档拆解这三段各自在链上和链下发生什么、托管钱包在哪些环节生成,以及核对每一笔资产上链的三点方法(核验时间 2026 年 8 月 26 日)。

Art Blocks 的共享 Minter 套件把一个生成项目的铸造环节拆成固定价、荷兰式拍卖、排位竞价等好几种入口。本文依据官方开发者文档拆解每种入口的价格发现规则、防机器人强度与配置参数,并给出收藏者铸造前该核对的清单(核验时间 2026 年 8 月 26 日)。

直接查合约要逐条扫事件日志,NFT 数据聚合 API 把这段苦役换成了现成的接口。本文以 Alchemy NFT API 类接口为例,拆解聚合服务的索引层结构、所有权与元数据查询的字段口径,以及引用第三方数据时必须核对的延迟与盲区。

Rare Pepe 是 2016 到 2018 年间由各地艺术家在 Counterparty 平台上创作的梗图系列,作为非同质化代币交易。本文拆解这个比特币链上古早项目的发行方式、以水印标记原创的社群惯例,以及梗图素材带来的原始版权争议,顺带说明 Counterparty 记账机制给资产留下的结构特征。

Splinterlands 用 BCX 值记录一张卡被合并过多少份本体,用销毁机制把可交易卡牌折算回 DEC 代币。本文按官方文档拆解合成时卡牌 ID 的取舍规则、可交易与灵魂绑定卡牌的销毁差异,以及这套老资历链游如何管理卡牌的供应与价值锚。

ERC-8410 草案定义了一种可携带执行计划工件:工具把准备好的调用序列存好,只交给 AI 代理一个包含位置、字节长度与完整性摘要的引用,钱包按引用自行取回原文并独立授权。本文拆解这份 2026 年 9 月登记为 Draft 的提案想解决的代理越权问题,以及收藏者在自动化铸造流程里该核对什么。

Chiliz 官方文档把 CAP-20 解释为 Chiliz Chain 上的 ERC-20 等价物:沿用 ERC-20 的基础特性并按链环境扩展,粉丝代币因此能碎持、能用 CHZ 付 Gas。本文按官方术语页拆解 CAP 命名法、与 ERC-20 和 BEP-20 的对照关系,以及地址核对要多看一眼链 ID 的原因。

Art Blocks 官方文档说明其代币元数据完全存储在链上,token 输出由链上生成器从链上数据组装;文档还给出用 getTokenHtmlBase64EncodedDataUri 取回 data URI 在浏览器直接渲染的路径。本文拆解完全链上元数据的承诺边界与依赖登记库的作用。

Snapshot 官方文档的 Aliases 功能用一条 EIP-712 签名把轻量钱包绑定为主钱包的治理代理:别名可以投票、提案、关注空间,但不能动代币或调合约。文档同时点了一个关键坑——断开 AI 客户端不等于撤销别名,撤销必须在设置页执行。

Snapshot 官方文档把投票策略定义为计算投票权的规则引擎:默认按 ERC-20 余额,也可换成 ERC-721 或 ERC-1155 的 NFT 持仓,最多可叠加多条策略合并计分。本文拆解常用策略的口径差异与设置位置,并说明策略选择如何改变一场投票的结果。

Helium 官方文档把网络里所有能收代币的角色统称 Rewardable Entities,并在 Solana 上以 NFT 表示。本文拆解三个实操问题:怎么按钱包加创建者地址过滤查出名下设备、热点为什么用 ECC 压缩公钥做唯一标识、以及从资产 ID 反查设备密钥的路径。

Art Blocks 官方文档描述了一种叫 Transfer Hook 的项目级扩展:核心合约在每次铸造和转移后调用一段外部合约代码,钩子一旦 revert 整笔交易就会失败。本文按官方页拆解它的配置权限、版本要求、一次性锁定机制,以及收藏前怎么用链上查询判断一枚代币是不是自由可转。

Chiliz 官方文档记录了 Fan Token 全面迁移到 18 位小数 V2 合约的过程:交易所大多代用户完成,自托管用户需自己到官方迁移门户操作,且换币后合约地址会变。本文拆解流程、门户机制与常见的显示不到账误区,并划清 Socios 钱包条款与其他渠道的边界。

ENSv2 已在 Sepolia 测试网部署,官方文档写明正式版尚未上线主网、接口仍可能调整。本文按 Overview 页逐项拆解四个核心变化:分层注册表、以角色权限取代 fuse、单例 ERC-1155 代币与 90 天缩到 28 天的续费宽限期,并说明对现有名字持有者意味着什么。

XLS-63 想用一种专用交易类型替代签署任意十六进制消息的登录方式,起因是部分硬件钱包为安全禁止这类签名;提案状态栏如今写着 Stagnant。本文按标准原文拆解它要解决的真问题、与其他登录方案的对照,以及从状态标签读提案生命周期。

ord 手册写明二进制自带区块浏览器,官方在主网、Signet 与 Testnet 各托管了一个实例,并说明从 0.16.0 版本起钱包命令需要后台运行 ord server。本文按官方文档梳理三个实例的分工、自建浏览器的启动要点与测试网练手前的核对项。

VeChain 官方 VIP 仓库把 2018 年的代币标准 VIP-180 与 VIP-181 标记为已被取代:前者让位 ERC-20,后者让位 ERC-721,官方明确不建议新实现继续使用。本文以这两份文件为例,讲清标准状态标签怎么读、迁移公告为什么值得普通用户也看。

XLS-35 提出在 XRP Ledger 协议链上发行 URIToken:以 URI 为内容指针的最小 NFT,不占用主网空间也不依赖主网共识,目前状态是草案。本文按提案原文拆解它解决的痛点、与 XLS-20 的关系,以及读懂提案状态标签的方法。

Farcaster 的消息存在去中心化的 Hub 网络上,账号要在链上存储注册合约租用存储单元才能获得配额;超出上限时最旧的消息会被挤掉,到期后还有三十天续期窗口。本文按官方文档拆解这套把存储成本推向用户的账本设计。

Metaplex 的 Hydra 自称钱包的钱包,用 master 与 fanout 两级链上账户让大规模成员从一个中心资金池认领 SOL 或 SPL 代币。本文按官方 README 拆解它的账户结构、适用场景与认领前后的链上核对方法。

XRP Ledger 官方文档直接给出 NFT 拍卖的三种工作流:链下记账链上结算、经纪模式带链上保留价、经纪模式无保留价回头签字。本文对照三者的操作步骤与 NFTokenOffer 随时可撤这一底层约束带来的信任假设差异。

ord 官方文档用一枚古币的类比给数字造物下了定义:可被拥有、内容完备、只有所有者能改变、只有所有者能处置。本文按 Digital Artifacts 原文逐条拆解,并说明链上铭文、托管藏品与链上引用图片为什么落在梯度的不同位置。

ord server 除了网页界面,还提供一整套加 Accept: application/json 就能调的接口:查地址资产、聪档案、区块明细、铭文批量各有端点,其中几个必须先开对应索引才可用。本文按官方 API 文档梳理常用端点、依赖开关与自建服务的注意事项。

2014 年上线的 Bitmark 把'给数字对象立产权记录'做成公链实验,比 ERC-721 早五年。官方资料如今自述其链已停运、历史以加密证明归档在以太坊、比特币与 IPFS 上。本文按这份档案讲清登记型所有权与内容托管的区别,以及它失败的结构性原因。

2017 年的 CryptoKitties 早就回答过'无限供应怎么防挤兑':每只猫可以生小猫,但每次生育后冷却期变长。本文按官方科普文档拆解母猫、父猫、冷却期递增与基因科学合约四个机制,以及它给后来生成式项目的三条经验。

序数理论给每一聪比特币编号,同一个编号有整数、小数、度数、百分位和 base-26 名字五种以上表示法。本文按官方手册解释每种写法的构成、相互换算的逻辑,以及为什么名字随序号增大而变短。

Steam 订阅协议写得直白:内容是被许可而非出售,许可不赋予任何所有权,Valve 还可能因安全与稳定性原因强制更新。本文逐段拆解这份协议与 NFT 语境的三个错位:所有权语言、跨平台迁移和'资产在钱包里'的说法。

ord 自带区块浏览器,一个搜索框能吃下区块哈希、交易哈希、outpoint、聪序号、聪的名字和百分位等多种输入。本文按官方 explorer 文档逐项列出输入格式与适用场景,顺带讲清 0.16 之后 ord server 必须常驻的变化。

TEP-85 给 TON 的灵魂绑定代币定了一套接口:转账永远被拒绝,但持有人可以随时销毁,发行方在特定条件下可以撤销。本文按 TEP 原文拆解 SBT 与 NFT 的关系、所有权证明消息的用法,以及撤销与销毁两种消失方式的区别。

Hypercerts 不做头像也不做藏品,它把'谁在什么时间做了什么贡献'编码成链上记录,用来让公共价值的创造变得可识别、可资助。本文按官方文档说明它由哪些字段构成、和普通 NFT 差在哪,以及退回到多仓库存档这一现状该怎么读。

序数理论刚提出时,项目方用聪本身当奖金挂了四道题目:最古老的聪、名字最冷僻的聪、尾数带零的聪。本文按官方 bounty 页面复述四份悬赏的规则与结算状态,以及它们如何用真金白银教会市场什么叫聪的编号。

Immutable 的订单簿是中心化的,成交却走链上合约,于是撤单也分两种:在撮合阶段摘掉是免费的软取消,进合约作废是花钱的硬取消。本文按官方文档的交易结构拆解两条路径各防什么风险、什么时候必须用哪条。

XRP Ledger 上发行 NFT 不写合约,规则在铸造那一刻由标志位定死:能不能被发行方销毁、只能不能收 XRP、能不能转让、URI 可不可以改。本文按官方 NFTokenMint 文档逐项拆解 tfBurnable、tfOnlyXRP、tfTransferable、tfMutable 四个开关的效果与取舍。

铭文不是标准代币,普通代币钱包看不到它。Ordinals 手册专门写了 Sparrow Wallet 收集铭文的工作流:先拿到接收地址、在刻写端指定输出、收进来之后如何用 sat 视角核对资产。本文完整走一遍这条动线。

铭文在钱包里显示空白不等于损坏。Ordinals API 指南提供 /content 端点:按铭文编号直接取回原始内容与 MIME 类型。本文讲解该接口的读法、与钱包前端的分工,以及自查时的四种典型结论。

Ordinals 手册提供 Batch Inscribing 工作流:一个 YAML 工作簿列出几十枚待刻文件,配好费率与目的地,一条命令产出一笔批量铭刻交易。本文拆解模板字段、批量模式的限制与费用核对。

铭文的 URIs 字段决定内容从哪里取、由谁渲染:data 内联、ord: 指向另一枚铭文,以及尚未在 IANA 注册的自定义协议。本文按官方文档逐项拆解这三类 URI 的写法、递归渲染的边界,以及为什么一枚铭文的内容可以永远在别处。

在 ord 索引器眼里,铭文被'烧掉'有两条完全不同的路径:把铭文转到 burn address 不被承认,走 OP_RETURN 或整笔交易作废才会盖上火焰标记。本文按官方文档拆解 burned 标记的认定条件、与普通转走的区别,以及为什么转进黑洞地址不等于消失。

音乐平台 Audius 把创作者与粉丝的关系做成链上可读的结构:链上登录身份、委托给创作者节点的治理关系、藏品聚合页。本文按 Audius 官方资料拆解这三层的记账方式、可核实信号与委托、授权、权益存续三类风险。

BrightID 用另一种思路解决一人一号的难题:不扫虹膜,而是让用户互相建立连接,用一张熟人信任图谱判断每个身份背后是不是独立的人。本文拆解连接、身份分与认证员机制,以及它的边界在哪。

StarkNet 上的 .stark 域名由 StarkNet ID 管理,域名的归属、解析记录与续费在链上合约各占一块。本文按 StarkNet ID 文档拆解 .stark 从搜索到改记录的对象结构,以及它在 StarkNet 应用里怎么被消费。

World ID 把唯一人类这件事做成一枚链上可验证的凭证:在 Orb 设备完成唯一性核验后,应用能验证你持有凭证却读不出你是谁。本文按官方文档拆解验证动线、凭证属性与一人一应用一次防重复的实现边界。

Base 链上的 .base.eth 名字由注册表、代币化注册器和反向注册器三份合约分工记账,过期名字的回收定价交给一条荷兰式拍卖预言机。本文按官方仓库拆解 Basenames 的合约对象、续费与主名字设置。

The Sandbox 的 LAND 同时住在以太坊和 Polygon 两条链上,官方给出双向桥动线与交易历史状态查询。本文拆解 LAND 跨链前后的合约对象、广告拦截导致的钱包不弹窗问题与逐笔核对方法。

Hyperlane 的 Warp Routes 官方把 ERC-721 列为支持的代币标准,同时明确标注 NFT 支持仍是实验性质、部分工具不适配。本文按官方文档拆解 NFT 跨链的路由结构、transferRemote 的调用前提与工具边界。

NEAR 的 NFT 核心标准只管转账与查主人,一个账户有多少枚、某个合约一共发行了多少,靠的是 NEP-181 枚举扩展。本文按官方 NEP 文档拆解 nft_supply_for_owner 与 nft_tokens 两条查询的分工、分页设计与钱包市场的依赖方式。

CosmWasm 生态参考 EIP-2981 设计了 cw2981 版税扩展:查询 RoyaltyInfo 返回百分比与收款地址,收款地址可以是单地址、多签合约甚至 DAO,CheckRoyalties 则用来验证合约是否实现了这套声明。本文拆解其字段与执行边界。

CosmWasm 生态里有一个现成的固定价限量铸造合约 cw721-fixed-price:实例化时就写死单价、上限与元数据,买家通过 CW20 的 Send 流程触发铸造,无需先单独部署代币合约。本文拆解它的实例化参数表与收款动线。

Flow 链上的 NFT 不是某个合约的账本,而是存在账户里的资源。官方标准 flow-nft 用 NonFungibleToken 接口加 MetadataViews 与 ViewResolver 两个契约组成整套规范。本文拆解 NFT 与 Collection 两种资源、createEmptyCollection 的用途和视图化元数据的读取方式。

TON 生态的 NFT 版税由 TEP-66 扩展定义:读合约里怎么返回分子分母和一个收款地址,查询消息与回报消息各是什么结构,条目合约与集合合约的分工又在哪里。本文按官方规范逐项拆解这套比例式版税声明。

按 BNB Greenfield 官方文档拆解这条“数据链”的定位:存储提供者承担数据存放、挑战验证器抽查可用性、中继桥接 BNB Chain,以及用户按对象付费的计费结构,对 NFT 元数据与图片托管意味着什么。

按 Metaplex Core 文档拆解版税插件:比例用基点表达(500 等于 5%)、版税最多分给 5 位创作者、允许与拒绝市场名单的控制方式,以及资产级与收藏级两种挂载位置。

按 Metaplex Core 官方文档拆解 Edition 与 Master Edition 插件:版次号只能在资产创建时添加、编号唯一性由发行方自行保证、收藏分组交给 Master Edition,以及配合 Candy Machine 顺序编号的做法。

按 JPEG 官方文档拆解每日摄影对战:照片 24 小时收集窗口、线性与指数两种时间衰减份额公式、PX 与 $JPEG 双代币结构,以及平台与创作者费用如何以份额稀释形式支付。

介绍 Metaplex 数字资产标准(DAS)的 `getAsset` / `getAssets` 查询族:按地址或按持有人取回资产对象、压缩资产的证明字段,以及排查“钱包没显示”时如何用公共 RPC 交叉验证。

按 CIP-33 解释 Cardano 参考脚本:脚本随交易输出存放、验证时用引用替代重放,交易体积和费用下降;同时给出规范对“新旧脚本混用”的限制与 NFT 市场的实际影响。

拆解 UniSat Inscribe 批量铸铭文的官方流程:单批订单的收取地址选择、手续费构成(网络费与服务费分列)、批次与费率档位,以及下单前该核对的参数清单。

Ordinal 理论手册用实体文物类比定义数字文物:可拥有、完整、不可被他人篡改、可自由处置。逐条拆解判据,并解释为何指向链下存储的 NFT 按这套标准不算完成品。

按 TZIP-016 正式标准讲 tezos 合约元数据的组织方式:一份 JSON 说明书如何用 http、ipfs、tezos-storage 等 URI 方案定位,合约 storage 里的 build 入口与构建哈希,sha256 包一层防篡改的写法,以及它给 FA2 藏品接口提供注册表的角色。

按 TZIP-015 提案文本讲 FA2 之外的转让限制接口:断言、管理与信息三类入口怎么用 assertTransfers 与用户分组限制收款,接口作为编译期内联或独立合约两种挂法,以及该提案最终被撤回、限制逻辑回到 FA2 实现内部的原因。

在 CIP-30 基础上讲 CIP-95:Conway 时代钱包桥暴露 getSupportedExtensions、getUsedSigner 等 cip95 命名空间方法,让网页能发现钱包对 Plutus 脚本、治理密钥的支持程度,并列出地址签名失败的四类错误码含义。

按 Nouns 文档拆解其治理升级引入的分叉退出机制:持币人把代币转入分叉托管合约达到阈值后进入分裂期、原 DAO 暂停执行提案、新 DAO 按持有比例分走金库并继承编号与头像,以及该机制在合规安排后被停用改道表述的现状提示。

按 NEP-177 规范讲解 NEAR 上 NFT 的元数据结构:合约级与单枚级两层字段、spec 版本声明如何让市场判断兼容性、storage_deposit 存储押金与链上属性的存放逻辑,以及和以太坊 tokenURI 外链接思路的差异。

按 ord 官方文档梳理索引重建:什么情况下必须重索引(数据库损坏或改库结构的大版本)、redb 索引文件 index.redb 在各操作系统的路径、删除后用 ord index update 追赶链的步骤与耗时预期。

解释 CIP-14 资产指纹的算法与用途:policy id 与资产名拼接后取 blake2b-160 摘要、以 bech32 编码成 asset1 开头的短串,让同一资产在不同索引站有统一人眼标识,并说明指纹不替代链上精确查询的边界。

按 TZIP-017 提案讲 tezos 的合约预签名(Permit)接口:持有者对参数与计数器、链标识等上下文离线签名,第三方代为提交上链,配合付费激励协调执行费;同时说明该提案仍是草案、与以太坊 Permit 思路的对应关系。

梳理 TON 改进提案 TEP-89:给 Jetton 主控合约加一个 provide_wallet_address 查询入口,任意地址都能算出自己对应的 Jetton 钱包地址,响应里的 owner_address 校验与 0.0061 TON 价值下限,以及为不可升级合约单开发现合约的做法。

按 Aavegotchi 文档梳理可穿戴装备的双形态账本:NFT 形态与可堆叠代币形态的换算,六个穿戴槽位与数量奖励规则,以及装备如何影响四项属性。

按 Chisel 官网 Runes 页面说明两个入口的分工:Etch 刻写新的 Rune 及其条款、Mint 按既有条款铸造,以及目标地址与网络费率的填写要点。

以 decentraland/land 合约仓库说明 LAND 的地块登记方式:所有权、坐标身份与可写入的三类数据引用,以及它与普通 NFT 元数据写法的差别。

拆解 XRPL 的 NFT 交易机制:卖单与买单都是账本上的 Offer 对象,NFTokenAcceptOffer 撮合、NFTokenCancelOffer 撤回,撮合不经合约、也不靠网站记住你的挂单。

拆解 ERC-7588 为 EIP-4844 blob 交易数据定义 JSON 元数据模式的位置、字段与读取方式,说明它解决的是「这坨字节是什么」而非存储成本。

按 OKX 帮助文档说明市场如何按支持的链与协议自动检索上链部署、哪些合集会被自动审查拦下,以及找不到自己合集时的核对顺序。

按 Aavegotchi 官方文档拆解 Forge 扩展:Smelting 与 Forging 两条工序,Schematics、Cores、Alloy、Essence、Geodes 五种链上材料如何协作引入新可穿戴装备。

当 OKX 钱包 NFT 页面看不到藏品时,按官方文档检查隐藏设置、管理入口与显示开关,并区分显示问题与真实的链上变动。

按官方帮助文档走一遍 OKX NFT 创建流程:网页端与 App 的操作路径差异、可选区块链网络、AI 生成入口,以及创建后无法删除、只能转移的规则。

回顾 Reddit 收藏头像以 Polygon 链上代币加平台内嵌 Vault 钱包的结构:链上确权、平台代运营与艺术家分成并存,讲解这类平台内藏品与自托管藏品的控制权差别。

回顾 2017 年 12 月上线的 EtherRock 用链上剪辑画石头图与纯色块构成的静态藏品结构,讲它为何被视为头像类 NFT 的先例,并用公开报道的错价挂单事件说明挂单字段核对的必要。

讲解 Privado ID 前身 Polygon ID 的可验证凭证与零知识证明流程:发行方上链承诺凭证树、持有人生成选择性披露证明、验证合约只判真伪不读原始数据。

讲解 Tezos 市场 objkt 的开放式版次机制:创作者设定时间窗与版次上限,收藏者在窗口内各自 mint 出一枚独立代币,以及窗口与价格参数一次定死后的责任边界。

讲解 NEAR NEP-178 用 nft_approve、nft_revoke 与 approved_account_ids 建立的逐枚授权账本,对比 ERC-721 的 approve 流程,说明挂单授权与一键全撤的核对方法。

讲解 TON 生态 TEP-64 数据标准规定 NFT 元数据的 JSON 字段结构、链内链外两种存放位置,以及钱包和市场按该标准统一读取展示的边界条件。

依据 Sei 官方文档讲解第 115 号提案后 CosmWasm 上传与实例化被禁用、新代币统一走 ERC-721、存量 CW721 与指针合约继续运转的分轨现状与核对方法。

讲解 Ethscriptions 用交易 calldata 里的 Data URI 作为对象本体的索引规则、唯一性与 ESIP 扩展机制,并说明它与合约型 NFT 在所有权、转让与费用上的差别。

按执行顺序拆解领取条件系统的数组评估逻辑、白名单与代币门禁匹配、条件级配额与时间窗,并解释铸价差异与白名单失效的规则根源。

讲解 ord 用 YAML 配置按铭文编号隐藏条目的用法、参数位置与重启要求,说明隐藏不改变链上数据与索引行为,以及公共站与自建实例内容差异的来源。


讲解 Satscard 十槽封藏模型、随随机数变化的 NFC 读取链接、cktap 解封导出与 ord wallet sweep 清扫流程,并标注十年寿命与开封即终局两条硬边界。

逐字段拆解 Solana Pay 转账请求链接:金额精度、关联代币账户推导、reference 对账键与 memo 的公开边界,对照 BIP-21 与 ERC-681 说明差异。

拆解 ord wallet offer 创建与接受命令的完整流程,说明 PSBT 半成品交易如何让铭文双方不托管即原子交割,并列出三条实操边界。

拆解 NFTX 用 ERC-20 凭证一比一包装 NFT 的金库结构,讲清随机赎回的去向、三到五个百分点费用曲线与溢价费堵漏逻辑及风险边界。

解释 OpenSea 推动的 OS2 协议把 NFT 交易改为意图加解算者模型后的新流程:买家签的是什么、解算者靠什么竞争成交、跨链结算如何发生,以及这种模式新增的信任与失败边界。

解释比特币铭文市场的 PSBT 挂单机制:没有智能合约的链上如何用半成品交易表达订单、签名的边界在哪里、成交与取消在链上如何呈现,以及买家核验订单真伪的步骤。

解释 Unlock Protocol 的成员 NFT(Lock 合约)机制:如何用一张 NFT 表达「订阅有效期内的人」,到期与续费在链上如何表达,以及内容方用它做付费墙时用户要核清的几条规则。

解释 AtomicAssets 标准在 WAX 等区块链上表示 NFT 的方式:模板与版本的 schema 设计、资产不可变性与注册表合约的权限模型,以及和普通合约型 NFT 的差别与迁移注意事项。

解释法币结账服务商如何把银行卡支付与链上铸造衔接起来:托管钱包的创建与密钥归属、托管与自托管的资产控制差异,以及买家在各环节的核验点。

解释 NFT 共同出资(party 类)合约的运作:发起竞拍或直购时资金如何锁定、份额如何分配、没中标的钱怎么退、中标者怎么把藏品转给所有出资人,以及参与前的核对清单。

解释 Sui 链上 Display 对象的作用:创建者如何为某个对象或合集声明可展示字段,前端如何按版本读取,以及为什么同一枚 NFT 在不同钱包里可能显示不同。

以 Tensor 等 Solana 原生 NFT 市场为例,解释订单簿模式在低价高频藏品交易中的运作:买卖挂单如何锁定资金、批量操作为什么便宜,以及和以太坊签名挂单模式的机制差异。

以 Unstoppable Domains 注册接口文档为例,讲解域名查询、返回报价与预审批参数、再把参数送进链上 Buy 函数的直购路径,给出成交价、手续费与总额三个核对位。

拆解 Blur 资金池把资金一次入池后对合集批量出价的签名免 gas 设计、公开在官方仓库的池合约角色,以及同一笔池内资金可同时对多合集计息报价的复用逻辑。

讲解 Gitcoin/Human Passport 的可验证凭证计分:每类 Stamp 的权重表、把权重求和与阈值比较的判定逻辑、阈高调高在误杀与防女巫之间的取舍。

讲解 Lens 从协议组件演进的当前形态 Lens Chain:基于 ZKsync 的 Layer 2、Group、Feed、Graph、Username 四类可组合原语与人民币化 gas 体验,说明社交数据归属的变化。

按 Rarible 协议文档还原延迟铸造三步:上传元数据算哈希、创作者签名登记、首次成交时部署上链,说明卖家前期零成本与买方多付的部署费从哪来。

引用 X2Y2 协议公开审计报告里关于拍卖撤销退回逻辑与退款被恶意合约卡住的两个条目,讲解参与 NFT 链上拍卖前要核对的退款条款。

以 OKX NFT 市场官方教程为基准,区分聚合自其他市场的挂单与直挂 OKX 的挂单在平台费、链上 gas 与创作者版税上的不同承担结构。

讲清 Telegram 收藏礼物通过 Fragment 转入 TON 链变成 NFT 的触发条件、等待期、钱包归属规则,以及转回账户的路径与常见误区。

讲解 NFT 元数据指向的常见媒体类型,从静态图片、HTML 交互作品到 glTF 三维模型,说明格式差异如何影响钱包与市场里的呈现。

逐项讲解 Tezos 富元数据提案 TZIP-21 中 artifactUri、displayUri、minter、creators 等字段的作用,及与 FA2 合约元数据的层级关系。


解释 ERC-721 转账事件日志为什么构成一枚 NFT 的公开流转史,覆盖铸造、烧毁、市场成交跳板等特殊节点的正确读法与常见盲区。

解释 NFT 元数据为什么可以被项目方修改(mutable metadata)、哪些场景下修改是合理需求,以及元数据可改与项目跑路(rug pull)之间的联系和识别信号。

梳理 NFT 空投的几种真实形式(快照空投、任务空投、代币门控领取)与对应的安全领取流程,重点说明什么是危险签名、如何核验官方域名以及为什么不该贪陌生空投。


带读者逐类阅读 NFT 项目的许可条款:CC0 公共领域承诺、仅限持有者商用的授权、纯展示许可之间的差异,以及条款变更和追溯条款带来的不确定性。

澄清一个高频误区:购买 NFT 通常获得的是代币所有权而非作品版权。本文解释版权、许可与代币三者的法律关系,以及买家真正能拿到什么权利取决于什么。

从依赖关系、数据结构、可替代性和钱包支持四个维度对比 BRC-20 代币与一般 Ordinals 铭文,说明为什么 BRC-20 是铭文体系的一个特例。

解释 Ordinals 协议如何利用聪(sats)编号与见证数据把文本、图片刻进比特币区块,区分铭文与比特币本身的关系,并澄清容量、费用与兼容性方面的常见误解。

解释 NFT 版税的由来、EIP-2981 的协议层思路,以及不同市场对版税的实际执行差异,帮助创作者和买家理解版税并非自动保证的机制。


解释 NFT 元数据的常见存放位置(完全上链、IPFS、中心化服务器)各自的成本、耐久性和可修改性差异,以及买家如何判断一张 NFT 的存储可靠性。

从代币模型、批量转账、 Gas 成本和适用场景四个方面对比 ERC-721 与 ERC-1155,帮助读者理解两种 NFT 标准的机制差异与选择思路。

fxhash 的开放形式生成艺术给每个项目配一种部署在 Base 上的项目币 Art Coin:铸造、销毁、重掷、锁定、演化全部用这枚币计价结算,币价由链上机制与市场需求共同塑造。本文按官方文档拆解 Art Coin 的双轨费用结构与五种交互动作。

ONCHFS 是 fxhash 为生成艺术设计的链上文件系统:把项目文件切块直接存进 L2 区块数据,读取时用一个任何人都能自建的 HTTP 代理把链上分片拼装回来。本文按官方文档拆解它的动机、结构、与 IPFS 方案的边界差异。

荷兰拍卖把首发做成一条下行价格坡道:价格按设定间隔逐段下降直到最低保留价,谁先出手谁按当下坡道价成交。fxhash 还允许在坡道上叠一层回扣:早期高价买入者在 mint 结束时按最终价退差额。本文按官方文档拆解三种首发定价的结构差异。

平台下架一件藏品,改变的是展示与撮合,不是链上事实:代币照旧躺在钱包里,合约照旧转移。本文按 OpenSea 帮助中心与内容治理文档梳理下架的理由分类、下架对持仓与交易的实际影响,以及 DMCA 反通知等申诉设计。

一万枚 Punks 没有拍卖没有预售:合约自带 getPunk 函数,任何人调用即可免费领取一枚,2017 年靠社区挖掘赏金把剩余代币分发出去。本文按官方仓库与公开史料梳理免费分配的设计动机、赏金网站的运作与这条分发通道的关闭。

Sui 的 Kiosk 不是某个团队部署的合约,而是公链框架自带的 commerce 系统:对象所有者开一家 Kiosk,把 NFT 的 TransferPolicy 锁好,交易逻辑就运行在系统层。本文拆解 Kiosk 与 EVM 市场合约的结构性差异、Policy 的角色与 Kiosk App 扩展模型。

fxhash 的参数化项目不让藏家在抢购中草率定稿:购买先拿到门票,参数调好后再换成最终代币。门票过宽限期后进入哈伯格税机制,按日缴税保有权,不缴即进入法拍。本文按 fxhash 官方文档拆解门票从购买、持有、缴税到 foreclosure 的完整生命周期。

OpenSea 文档写明:用 WETH 挂单品和集合报价的杠杆上限都是 1000 倍,1 个 WETH 余额最多挂出 1000 WETH 的在途报价。本文拆解这个风控参数的边界、超出后的失败路径,以及接受大额报价前卖家该核对什么。

royaltyregistry.xyz 想解决两件事:让市场更容易读到正确的链上版税配置,也让当初没写版税的合约补挂声明。本文按 Manifold 官方文档拆解这个由多家平台共建的注册表、共享合约模式里版税配置的真实存放位置,以及查询结果和到手金额的距离。

集合出价不用挑具体编号:一个报价覆盖整个合集,第一个接受的持有人就能成交;按属性出价再进一步,只覆盖带某个特征的藏品。本文按 OpenSea 开发者文档拆解这两种报价的匹配规则、WETH 报价的杠杆上限、到期与撤回方式,以及接受报价前该核对的字段。

LooksRare 在 2022 年 10 月 27 日的官方博客里宣布支持零版税交易:买卖双方不付版税,取而代之的是把协议费收入分给创作者。官方文档写明协议费维持 2%,旧挂单因费率口径衔接合计 2.5%,同时质押 LOOKS 的藏家按每 6500 个区块的周期分得协议费用形成的 WETH 奖励。本文按官方文档拆解这套'用交易费养创作者'的完整账本。

Manifold 的路线与"每个项目部署一份专属合约"相反:创作者使用一套预先写好的标准合约(Creator Contract 及版次、批量铸造等模块),发行只是在其上登记收藏。官方合约地址页列出确定性部署工厂、ERC721 版次模块(曾用名 Claim)、Idempotent Mint 扩展与多链地址清单。本文按其官方文档拆解共享合约模式的收益与边界。

SuperRare 帮助中心的新版创建教程显示,Digital Editions 走 ERC-1155 标准:一张作品配一个带最大供给上限的版次代币,创建时可同时配置一级销售——价格、币种(ETH、RARE、USDC)、单笔上限、可选开始时间与分账 Splits。本文按官方帮助文档整理创建流程与逐项参数。

Zora Coins 协议把创作者的主页和每条帖子变成 ERC-20 代币:Creator Coin 以用户名为代码、Content Coin 随帖子生成、Trend Coin 供热点话题使用,全部通过 Uniswap V4 池交易,开局带 99% 起步、十秒衰减的狙击税。本文按协议官方文档拆解三种币的供给分配与 1% 交易费的分账去向。

Discord 社群常用的 Collab.Land 把成员资格绑在代币持有上:入群先验证钱包,之后还会定期重新验证,转走门槛代币就可能自动掉出角色。本文按 Collab.Land 官方页面整理其工作机制:钱包验证、角色管理、定期复查与多链支持,并说明这种'持有即成员'模型对用户意味着什么。

Magic Eden 帮助中心发布服务收缩公告:EVM 链与比特币市场的下架、比特币 API 停用、钱包应用从商店下架直至完全关停,各有一个截止日期。公告同时说明 EVM 与比特币挂单是链下数据、无需手动撤销,但比特币竞价与拍卖钱包余额必须在指定日期前取出。本文按公告原文把每个截止日对应的用户动作整理成清单。

Async Art 把一幅画拆成一张主画(Master)和若干可单独持有的图层(Layer),图层持有者有权切换该图层的预设状态,主画实时重绘。后来官方站点基础设施停摆,作品虽在链上但无法查看。本文按现存官方域名页面与社区 Digital Rescue Lab 的说明,拆解这种可编程艺术的机制和'渲染依赖前端'的风险。

Foundation 的保留价拍卖(Reserve Auction)在你出价之前根本不会开拍:卖家先挂一个保留价,第一个达到保留价的出价按下倒计时,拍卖才真正开始。本文按官方帮助中心拆解这种拍卖的时长档位、倒计时重置、出价款项由 Foundation Marketplace 合约托管的细节,以及被超价后钱什么时候回账、为什么链上代币所有者会显示成市场合约。

ERC-8354 创建于 2026 年 7 月 16 日,仓库状态 Draft。它定义智能体动作执行前的保密裁决接口:链下策略引擎对照规则集评估后产出零知识证明,绑定 ERC-8004 智能体身份与 ERC-7812 政策根承诺,守卫合约本地验证明后放行,规则本身不上链。本文按原文拆解它与事后登记、授权书两种模型的分野。

ERC-67 创建于 2016 年 2 月 17 日,仓库记录的当前状态是 Withdrawn,撤回原因写明被 ERC-681 取代。它设想用一条 URI 同时携带合约地址、函数名、参数、金额与链标识。本文按原文拆解它的 uriScheme 语法、与钱包交互的约定、以及为什么“让交易变成可分享的链接”这件事在 2016 年提出来、多年后才随 ERC-681 与支付协议陆续成形。

fxhash 的文档把链上生成艺术称为 GENTK:完整代码与元数据在部署时进入链上,每次铸造产生的 token hash 作为确定性种子渲染唯一迭代。本文拆解它的双层随机结构——集合级与代币级种子怎么配合、price curve 与荷兰式拍卖这两种发行定价怎么在合约里定义、fx(params) 让收藏者微调参数后作品怎么保持可复现。

Nouns 的官方站点写明:每天由拍卖合约无信任地拍卖一枚新 Noun,拍卖所得全额进入国库,上一场拍卖的结算交易同时铸出下一枚并开启新一场。本文拆解这条“结算即铸造即下一场”的链式机制、Noun Seeder 怎么决定图案特征、一 Noun 一票的 Compound 治理分支,以及公开版权与无稀缺度规则这两个反常规设定。

SeaDrop 是 OpenSea 开源的主网发行合约,官方 README 写明它用于在兼容 EVM 的链上执行一级发行,支持公开发行、允许名单阶段、代币门槛发行与服务端签名铸造四种形式。本文按官方仓库的说法拆解它把铸造条件放进合约而不是发行后台带来的差别,读允许名单证明要在哪一步做,以及这类“标准发行合约”与项目自研 mint 合约在权限与核验路径上的差异。

ERC-1123 创建于 2018 年 6 月 1 日,仓库记录的状态是 Withdrawn,正文只留了一句:本文已被 ERC-2678 定义的 EthPM V3 打包标准取代。本文按这两份文件对照,讲清旧版把包内容直接写进链上注册表带来了什么成本,新版为什么改成把清单留在链下、链上只放内容哈希,以及这套“链下内容加链上指纹”的结构后来被大量协议沿用的原因。

ERC-2917 创建于 2020 年 8 月 28 日,仓库记录的状态是 Stagnant。它给质押类产品定了一组查询函数,让用户随时问出“我现在能拿多少”,而不是等项目方线下算完再发。原文列出八个函数与一条按有效抵押乘以时间的乘积公式。本文拆解 productivity、take 与两个增减函数怎么配合,也说明这个公式对早进晚进的中性化设计为什么重要。

ERC-1078 创建于 2018 年 5 月 4 日,仓库记录的状态是 Stagnant。它设想把登录身份做成一个合约:用户只需要交出 ENS 名字,本地设备临时生成密钥,再由第三方执行者把这条“加一把签名钥匙”的意图上链。本文按原文拆解它依赖的 ERC-1077 与 ERC-725、登录一次要走几步、为什么这种设计当年没能铺开,以及今天看到“用钱包名字登录”时该核对什么。

ERC-8109 创建于 2025 年 12 月 21 日,仓库状态 Withdrawn,意图为钻石代理模式给出正式定义:主约只留地址与存储,功能分面合约经 delegatecall 在主约上下文执行,facetAddress 查询与函数变更事件是它要求实现的两个核心接口。本文按原文梳理定义、强制条款与 ERC-2535 实践的关系,并说明撤回意味着什么。

ERC-2746 创建于 2020 年 6 月 20 日,仓库状态 Stagnant。它设想一个只部署一次的规则引擎合约:注册数据域里的属性点,创建规则集与规则树,用 executeRuleTree 把整棵判断流水线当原子交易执行。本文按原文拆解属性、规则、规则集、规则树四个术语的关系,以及不升级合约就能改逻辑这个想法的风险面。

ERC-2021 同年出生的一组 dType 标准里,ERC-2157 创建于 2019 年 6 月 28 日,状态 Stagnant。它规定类型数据的外置存储合约:每条记录有哈希定位的地址,接口提供插入、更新、删除、按键查询、按序遍历和计数八类函数。本文按原文拆解这套通用数据表接口与类型注册表的配合方式,以及它给链上数据结构化留下什么。

ERC-2020 创建于 2019 年 5 月 10 日,仓库状态 Stagnant。它把 ERC-1996 挂单、ERC-2018 清算、ERC-2019 注资、ERC-2021 派发四条旧标准拼进一个电子货币接口,加上 currency 与 version 两个标识函数和一组带操作码的 check 判定族。本文按原文拆解这份整合型标准的零件清单,以及它代表的一条被放弃的合规代币路线。

ERC-2009 创建于 2019 年 5 月 9 日,仓库状态 Stagnant。它把资产合约的合规检查做成外部服务:每个资产登记一个编号与地址,代币在铸造、销毁、转账前调用 checkMintAllowed、checkTransferAllowed 等函数请求裁定,累计额度由累计操作者与 update 系列函数维护。本文按原文拆解这套裁判外置结构,以及 tokenId 注册表的增删换接口设计。

ERC-1923 创建于 2018 年 12 月 22 日,仓库状态 Stagnant。它试图为 zk-SNARK 生态建一个登记合约:验证密钥注册进表拿编号,验证器合约地址与密钥绑定,证明提交后还能登记公证与质疑记录。本文按原文梳理 registerVk、attestProof、challengeAttestation 组成的链条,并分析登记与验证拆开之后带来的新问题。

ERC-1921 创建于 2019 年 4 月 6 日,仓库状态 Stagnant,依附于 dType 去中心化类型系统。它给每个纯函数和只读函数定义一条登记记录:名字、输入类型、输出类型、所在合约地址与源码引用,配 getSignatureBytes4 与 getSignatureBytes32 两个签名换算函数。本文按原文拆解这五个字段的用途,以及给函数建目录为什么依赖一个先消失的注册机制。

ERC-1450 创建于 2018 年 9 月 25 日,仓库状态为 Final。它定义了一种由注册过户代理独占操作的证券代币:合约里的 transfer 和 approve 被设计为永远回滚,持有人在链上只能提交带费用的转让请求,真正的转账必须由过户代理执行。本文按原文拆解请求与执行分离的状态流、经纪商注册体系,以及找回与法院执行接口对应的现实义务。

ERC-918 创建于 2018 年 3 月 7 日,仓库状态为 Stagnant。它给 ERC-20 代币加了一层工作量证明发行接口:合约公布一个挑战数,挖矿者不断尝试随机数,把挑战数、自己的地址和随机数串起来的哈希值必须落在目标值以下,才能调用 mint 函数领奖。本文按原文拆解挑战数、难度目标、调整间隔四个参数的联动,以及代理提交挖矿结果的 delegatedMint 怎么给不跑节点的人留口子。
Illuvium是什么?本文以官方 Staking v2 文档为准介绍 Illuvium(ILV)生态代币与质押系统:Staking v2 的升级内容、质押前检查清单,以及链游代币质押的通用风险。
GALA币是什么?本文以 Gala 官网信息为准解释 GALA 代币所处的 Gala 生态:GalaChain 网络、GalaConnect 跨链入口、GalaSwap 与 GalaPump 交易产品,以及链游生态代币需要关注的风险。

ERC-8086 创建于 2025 年 11 月 19 日,仓库记录状态为 Draft。它定义 IZRC20 接口,把零知识证明驱动的隐私代币装进一个最小合约面:转移走承诺树与空号器,金额与地址不进公开状态,合约仍保留 ERC-20 风格的元数据函数。本文按原文拆解 mint 与 transfer 的证明参数、CommitmentAppended 与 NullifierSpent 事件,以及空号器防双花的职责划分。

ERC-7888 创建于 2025 年 2 月 18 日,仓库记录状态为 Draft。它给共享同一祖先链的多个 Layer2 之间设计了一种广播消息协议:发布者在源链把一条消息写成广播事件,目标链靠状态承诺与存储证明离线验证消息确实发生过。本文按原文拆解 broadcastMessage 与 MessageBroadcast 事件、StateProver 验证接口,以及跨链读取带存储证明的验证链条。

ERC-1538 创建于 2018 年 10 月 31 日,仓库记录状态为 Withdrawn。它提出“透明合约”这种代理变体:合约主体是一个转发器,功能按函数签名一条条登记外挂,加函数、换实现、删函数都是原子操作并广播 FunctionUpdate 事件,合约因此可以突破 24KB 体积限制且行为完全可查。本文按原文拆解 updateContract 的签名串格式、FunctionUpdate 事件与函数选择器冲突问题。

ERC-5143 创建于 2022 年 6 月 9 日,仓库记录状态为 Stagnant。它给 EIP-4626 代币化金库标准补充了面向外部账户的安全交互:在存、铸、取、兑四个动作上各加一个滑点参数——存入时最少要拿到的份额、铸造时可花的资产上限、提取时愿意烧掉的份额上限、赎回时最少要拿到的资产,越界即整笔回滚。本文按原文拆解四个扩展函数的参数语义与回滚规则。

ERC-2386 创建于 2019 年 11 月 21 日,仓库记录状态为 Stagnant。它借用 EIP-2335 keystore 的思路,提出 walletstore 概念:一个 JSON 文件描述的不是某把密钥,而是一个钱包本身——类型、版本、加密的种子,以及下一个账户该用哪条派生路径。本文按原文拆解 uuid、type、crypto、nextaccount 四个字段,以及派生路径 m/12381/60/索引/0 的含义。

ERC-884 创建于 2018 年 2 月 14 日,仓库记录状态为 Stagnant。它以美国特拉华州修订后的普通公司法为背景,提议把公司股权装进一个 ERC-20 兼容合约:每一枚代币代表一股股份,持有地址必须先通过身份验证并登记哈希进合约内置的股东名册。本文按原文拆解 addVerified 与撤销、补发函数,isHolder 与 holderAt 查询,以及它和 ERC-721 股份证书的关系。

ERC-897 创建于 2018 年 2 月 21 日,仓库记录状态为 Stagnant。它不规定代理合约怎么写,只规定代理合约怎么自报家门:任何代理应当实现 `proxyType()` 和 `implementation()` 两个函数,让工具用统一方式判断一个地址是不是代理、代理指向哪个实现。本文按原文拆解转发型与可升级型两种代理类型编号、返回 0 视为非代理的约定,以及查代理时它管不到的那半部分。

ERC-190 创建于 2017 年 1 月 10 日,仓库记录状态为 Final。它定义了一种智能合约发布包的目录结构:包名、版本、发布清单、编译后的字节码和源码路径写在一起,让钱包拿到一个包就能为包内部署好的合约自动生成操作界面,也让验证工具能对比链上字节码与源码编译结果。本文按原文拆解包结构的四个组成部分、可复现构建与字节码验证两条链路,以及它和今天构建工具链的替代关系。

ERC-2848 创建于 2020 年 8 月 2 日,仓库记录状态为 Stagnant。它定义 My Own Messages:不部署任何合约,只用给自己地址的零值自转账,在 data 字段首字节放操作码、后续字节带内容 multihash,实现可验证的个人消息板。本文拆解合法交易的严格判定、multihash 完整性校验与不合法即无视的防噪原则,并联系项目方公告的链上署名场景。

ERC-1077 创建于 2018 年 5 月 4 日,仓库记录状态为 Stagnant。它给账户合约设计了一条用签名消息换执行的路:用户签一份包含链标识、 nonce、执行数据、油价气量与结算代币的消息,无信任的第三方代付 ETH 把它变成真交易,账户事后以 ERC-20 代币偿还 Gas。本文拆解 executeGasRelay 接口、EIP-191 消息拼装和与 ERC-2771 转发器路线的分工差异。

ERC-8119 创建于 2025 年 1 月 6 日,仓库记录状态为 Draft。它规定 EVM 键值存储中带参数的字符串键格式:单参数用斜杠或冒号分隔的 label 加 parameter 形式,多参数用方括号依次包裹,标签部分只许不含空格、斜杠、冒号与左方括号的可见 ASCII,参数按首个分隔符切分。本文逐项拆解字符规则、带空格参数的引号技巧与无效格式清单。

ERC-801 创建于 2017 年 12 月 16 日,仓库记录状态为 Stagnant。它给金丝雀合约定了一个最小接口:isAlive 查询金丝雀是否还被按时喂养,getBlockOfDeath 返回死亡区块,getType 区分单一喂养者、多喂养者等类型,死亡后首次调用触发 RIP 事件。规范把用途指向警示金丝雀声明。本文解释死亡判定怎么由喂养节奏实现、为什么这种被动信号比主动声明更难作伪。

ERC-7617 创建于 2024 年 2 月 8 日,仓库记录状态为 Draft,扩展 ERC-6944 定义的 ERC-5219 解析模式。它给 request() 返回的头部引入可选的 web3-next-chunk,值为指向下一块数据的 web3:// URL,协议流式逐块取到没有该头为止,以此在服务端 Gas 限额之下送出任意大小的内容。本文拆解取块循环、URL 合法性与目标合约模式的校验,以及规范自述未发现安全考量的含义。

ERC-1900 创建于 2019 年 3 月 28 日,仓库记录状态为 Stagnant。它设想一个链上类型注册表 dType:把 Solidity 的 struct 连同 isInstanceOf、map、structureBytes 等函数装进类型库合约登记入册,让不同合约对同一份数据说同一种话。本文拆解类型库与类型注册表的结构、配套的存储与函数扩展,并讨论依赖它的跨链身份、链上数据互通等构想为何停在纸面。

ERC-2645 创建于 2020 年 5 月 13 日,仓库记录状态为 Stagnant,作者是 StarkWare 的工程师。ZK 类 Layer2 用对加密证明友好的新曲线签名,钱包得为它们另生密钥。本文拆解该标准的路径结构——purpose 固定 2645,layer 与 application 取名称哈希的低位作域分隔——以及用反复哈希把密钥压进曲线阶的磨数算法和每轮越界概率小于 2 的负 5 次方的依据。

ERC-838 创建于 2020 年 8 月 20 日,仓库记录状态为 Draft。它提议给合约 ABI 增加 error 声明,把 REVERT 原因字符串从自由文本升级成带选择器、带参数的结构化错误,让钱包和应用能把失败原因翻译成可读信息。本文拆解 ABI 里错误对象的字段、选择器计算方式、零前缀的兼容设计与 NatSpec 扩展,并说明它和铸造失败排查的关系,以及这条思路后来以什么形态落了地。

ERC-205 创建于 2017 年 2 月 6 日,仓库记录状态为 Stagnant。它提议把合约 ABI 存进 ENS 解析器:调用方报上名字和可接受的编码格式位图,解析器返回 JSON、zlib 压缩 JSON、CBOR 或一个外部 URI 四种形态之一的接口定义。本文按原文拆解四种编码常量、ABI 查询方法签名与先正向后反向的查询顺序,并说明为什么这条发现路径和 NFT 市场连合约时的接口问题有关,以及停滞后今天该用什么替代。
ORDI是什么?它是比特币网络上社区讨论中最常被提及的 BRC-20 铭文代币。本文结合 Ordinals 官方文档解释聪编号、铭文与 BRC-20 实验标准的关系,并说明为什么不能把它和 Ordinals 协议混为一谈。
Blur是什么?它是面向专业交易者的 NFT 市场,主打低手续费与扫货效率,并曾向社区分发 7 亿枚 BLUR 治理代币。本文解析平台功能、BLUR 代币机制与交易者需要了解的风险。
The Sandbox是什么?它是主打「游玩、创造与赚取」的体素风虚拟世界,SAND 是平台主要工具代币,LAND 是虚拟地块 NFT。本文解析平台机制、SAND 用途与参与风险。
Axie Infinity是什么?它是由 Sky Mavis 开发的宠物战斗链游,玩家收集并培育名为 Axie 的生物参与对战,生态内还有 AXS 与 SLP 两种代币。本文解释玩法机制、Ronin 链背景与参与风险。

ERC-5559 定义了主网合约把数据变更推迟给外部系统执行的接口,2022 年 6 月 23 日创建、仓库记录状态为 Stagnant,可与 ERC-3668 配套。它的调用方式很反直觉:合约直接 revert,错误里打包好签名域、函数选择器和参数,让调用方拿着去链下或其他层完成变更。本文拆解这条回退流、两类处理者各自的信任权衡,以及核心变量的强制变更事件。

ERC-2678 定义了智能合约软件包的清单格式第三版,2020 年 5 月 26 日创建、仓库记录状态为 Final。清单是一个压缩成 JSON 的对象,经内容寻址存储分发,再由链上登记处收录,用来把源码、编译器信息与多链部署实例拼成可核验的整体。本文拆解顶层字段的必填条件、manifest_version 作为保留字的防冲突设计,以及用清单验证链上部署的路径。

ERC-1812 给链下可验证声明定义了最小结构与验证合约,2019 年 3 月 3 日创建、仓库记录状态为 Stagnant。每个声明只强制三个字段:subject、validFrom 与 validTo,签名走 EIP-712 结构化签名,验证靠一个公开的 verify 视图函数。本文拆解为什么把声明留在链下、验证合约里的时间检查,以及非过期哨兵值全 F 的写法。

ERC-1592 给代币的转账限制定义了一套规则外置方案,2018 年 11 月 9 日创建、仓库记录状态为 Stagnant。每条规则是一个独立部署的小合约,只回答地址是否有效、转账是否合法两个问题;代币通过 defineRules 把规则按顺序挂上,引擎用两个修饰符守住 transfer 与 transferFrom。本文拆解 IRule 接口、发往地址与发出地址分家命名的原因,以及规则变更的检测方式。

ERC-1484 想给链上身份做一个中立的登记层,2018 年 10 月 12 日创建、仓库记录状态为 Stagnant。每个身份由从 1 开始递增的整数 EIN 标识,包含恢复地址、关联地址集、服务方集与解析方集;一个地址同一时刻只能挂在一个身份下。本文拆解登记合约的函数分工、代签名的委托变体,以及恢复流程怎么靠时间戳防重放。

ERC-1207 想做一个链上版 OAuth,2018 年 7 月 10 日创建、仓库记录状态为 Stagnant。用户不用交出私钥,而是用 grant 函数把指定函数名列表和一个过期时间戳授权给某个客户端合约,资源合约在每次被调用时用 verify 核对这份记录。本文拆解 AuthInfo 结构、grant、regrant 与 revoke 的分工,以及双签名重载这套调用约定。

ERC-1080 给代币加了一层“链上售后”接口,2018 年 5 月 2 日创建、仓库记录状态为 Stagnant。它把报失、被盗申报、撤销报失和退单四个动作标准化:报失后经过配置时长进入裁决,申报被盗立刻冻结余额,每笔转出留一个可退单的时间窗。本文拆解四个方法与配套事件,以及为什么这条路线最终没有成为主流。

ERC-831 给以太坊相关应用定义了统一的 URI 写法,2018 年 1 月 15 日创建、仓库记录状态为 Stagnant,需要 ERC-67 与 ERC-681。它把链接拆成协议头、可选前缀和负载三段,用负载是否以 0x 开头来消歧,让钱包从扫码或点链接的一瞬间就知道该交给哪个功能。本文拆解这套语法、不加前缀就等于 pay 的兼容约定,以及开放前缀设计想解决的多应用抢答问题。

ERC-162 描述了 2017 年 5 月 4 日部署到以太坊主网的初始哈希注册方,2016 年 10 月 25 日创建、仓库记录状态为 Final。它用维克斯雷密封拍卖分配 .eth 名字:出价者先交隐藏报价,胜者按次高价结算,押金锁在单独的契据合约里。本文按原文拆解五个状态的转换、可隐藏出价的密封机制、退款比例表,以及为什么注册方自己不持有任何以太币。

ERC-8004 把 AI 代理登记成 ERC-721 代币并把详情放进可替换的登记文件,ERC-5646 则为可变状态代币定义了状态指纹接口 getStateFingerprint。把两份规范并排读,可以回答一个实际问题:链上代理档案或代币状态被改了,观察者有没有办法第一时间察觉。本文对照两份规范的原文,拆解 agentURI 可替换性、状态指纹的三条强制规则,以及元数据审计的通用分层。

ERC-7726 给资产相对价值数据源定了一个单函数接口 getQuote,强制消费方拿到的是资产数量而不是价格系数,2024 年 6 月 20 日创建、仓库记录状态为 Draft,声明依赖 ERC-7528。本文按原文拆解为什么标准刻意不做 getPrice、向零取整与溢出的规定,以及 ETH、BTC 和法币这三个没有地址的资产在接口里的约定写法。

ERC-1822 描述的 UUPS 代理把逻辑合约地址放在固定存储槽 keccak256(“PROXIABLE”) 里,避免壳与本体字段相撞,并用 proxiableUUID 检查防止把代理升成砖,2019 年 3 月 4 日创建、仓库记录状态为 Stagnant。本文按原文拆解存储槽的选择理由、多构造函数的 ABI 解码、以及逻辑合约必须内置升级函数否则不可挽救的警告。

ERC-3000 给“链下决定、链上执行”的治理模式定了六个入口函数:schedule 排程、execute 到期执行、challenge 质疑、resolve 落实仲裁、veto 与 configure 两个可选操作,2020 年 9 月 24 日创建、仓库记录状态为 Stagnant。本文按原文拆解 Container 与 Config 数据结构、延迟窗口内押金怎么进合约,以及仲裁机制被刻意留活的理由。

ERC-1081 把链上赏金拆成发行、交付、接受三个动作,报酬以 ERC-20 或 ETH 支付,交付物哈希上链留证,文件头记录创建于 2018 年 5 月 14 日、仓库记录状态为 Stagnant。本文按原文拆解 initializeBounty、fulfillBounty、acceptFulfillment 三个核心函数的分工,多人协作交付怎么按分子分母拆钱,以及退款式注资的一对函数。

合约归属有两条常见路线:ERC-173 用 owner 查询直接回答,ERC-2304 用名字服务把多链地址挂在一个名字下,两者对“控制权能不能像 NFT 一样被转手”都保持沉默。本文以这两份规范各自的边界为线索,讨论链上归属声明、名字指向与合约执行权限三件事为什么不能混为一谈,以及买家核对清单应该怎么排。

ERC-1577 为名字服务引入 contenthash 字段,用 multicodec 协议编码开头标明内容存放在哪种网络,2018 年 11 月 13 日创建、仓库记录状态为 Stagnant,同时把 content 和 multihash 字段列为弃用。本文按原文拆解这条字节串的组成、IPFS 与 Swarm 两种示例的逐段读法、接口标识要求,以及截至 2019 年 3 月 31 日的旧字段宽限期规定。

ERC-1062 想把 IPFS 的 Base58 指纹存进名字服务的公共解析器,2018 年 5 月 2 日创建、仓库记录状态为 Stagnant。它给出的核心是一条换算链:Base58 解成二进制、二进制转十六进制入链,读时反向还原。存取的落地是解析器上的一对 setMultihash 与 multihash 函数。本文按原文拆解这条换算链、可复用的多哈希库,以及这份提案后来被 contenthash 路线取代的缘由。

ERC-1185 给名字服务定义了一套存 DNS 记录的解析器画像,2018 年 6 月 26 日创建、仓库记录状态为 Review。它没有照搬 DNS 的“整区文件”思路,而是以域名、记录名、类型这个三元组为单位存取,代价是无法完整支持区域传送与 DNSSEC。本文按原文拆解四个函数的分工、连续存放同组记录这条容易踩坑的顺序要求,以及清空整区的版本计数做法。

ERC-137 是以太坊名字服务的原始规范,2016 年 4 月 4 日创建、仓库记录状态为 Final。它规定名字要先经 namehash 算成一个节点,再由登记表告诉调用方该问哪个解析器,最后由解析器回答具体记录。本文按原文拆解这三层各自负责什么、为什么注册环节被刻意留在标准之外,以及缓存时间字段对读名字的人意味着什么。

把合规事件记上链容易,难的是既不许篡改历史又允许公开改错。2026 年 7 月 5 日创建、仓库状态 Review 的 ERC-8328 规定一张仅追加的主体关联事件表:记录带归因与证据引用,更正用新条目覆盖读指针,旧条目永远留在链上可数。本文拆解它的索引查询族与“当前有效”的判定语义。

从一类 UTXO 隐私协议搬到另一类,公开取出再存回等于自曝资产、金额、时间线和两个池的名字。2026 年 6 月 5 日创建、仓库状态 Draft 的 ERC-8290 把搬家改成一个证明:在源池铸一张只有收件人能导入的燃烧票据,目标池核验燃烧承诺在认可的源根里存在。本文拆解 teleport 与两棵树的可信链设计。

AI 代理想调用外部工具,先得知道天下工具在哪里、报价如何、准入谁定。2026 年 4 月 17 日创建、仓库记录状态为 Draft 的 ERC-8257 给工具立了一本链上户口:登记时提交清单哈希,准入交给一个可替换的外部谓词合约,定价留在链下清单里。本文拆解 origin-binding 的来源绑定与 well-known 路径规则。

异步金库按每股价格收业绩费时,低水位进场的人可以躲过追补,吃掉老持有人的收益。2025 年 12 月 25 日创建、仓库记录状态为 Draft 的 ERC-8113 用系列记账修补:每批存款认领单开一个系列,各记各的总资产、份额、人均份额与高水位线。本文拆解免费搭车问题的成因与 Series 字段的对应关系。

多代理协作系统要判断“这个代理值不值得托付”,ERC-8107 的回答是查一张信任网:用 ENS 名字当身份、用签名凭证记录谁担保谁,信任分四档,沿 GnuPG 式签名链传递。2025 年 12 月 16 日创建、仓库记录状态为 Draft。本文按原文拆解四档信任、路径验证算法与协调者闸门。

协议想用收入回购代币,又不想绑死某个交易池的滑点和手续费。2025 年 8 月 31 日创建、仓库记录状态为 Draft 的 ERC-8017 给出一个拍卖式原语:桶里攒一种支付资产,先来者付一笔固定费用,就整桶拿走另一种资产。本文按原文拆解 purchase 的一口价语义、requiredPayment 的调节角色与 Uniswap 基金会提案的渊源。

链上期权产品把权利拆成可转手的凭证时,靠什么标准记账?2022 年 9 月 2 日创建、仓库记录状态为 Draft 的 ERC-7390 给 ERC-20 资产的平值期权定了接口:每个发行编号独立记账,卖方先交抵押品,买方可只买一部分并拿到 ERC-1155 赎回代币,行权窗口外卖方取回抵押。本文拆解八类函数与七个事件的原文语义。

给几万个参与者发代币奖励,逐个转账会撞上限、贵且中心化。2019 年 4 月 1 日创建、仓库记录状态为 Stagnant 的 ERC-1973 用拉取式思路作答:每轮按参与者总数折算人均额度 TPP,用轮次掩码和参与者掩码记账,参与者自己调用提取。本文拆解这三个概念的原文定义、触发铸造的权限边界,以及人均额度随规模稀释的数学。

想问“这个地址是不是白帽名单里的账号”,ERC-1616 的答案不是翻事件日志,而是查一张属性登记表。这份 2018 年 11 月 23 日创建、仓库记录状态为 Stagnant 的标准,把每个账户的属性压成“编号到数值”的扁平键值对,并规定同一种属性对同一个地址只能有一个权威值。本文按原文拆解它的四个查询函数、属性类型枚举的设计意图,以及“信任登记处而不是信任逐个签发方”这套取舍。

2018 年 7 月 8 日创建、状态为 Review 的 ERC-1202 给链上投票定了一套接口:castVote 带权重与理由,castVoteFrom 允许代投,execute 触发生效,VoteCast 事件把票面记上链。委托、计票权重算法、提案内容、签名聚合被逐条写出“不在本文件范围内”。本文拆解这份跨度七年仍在推进的标准,以及它要求先实现 ERC-5269 版本声明的原因。

怎么在链上验证一封邮件的 DKIM 签名公钥还有效?2025 年 6 月 11 日创建的 ERC-7969 给出一个极简登记处:isKeyHashValid 用域名哈希和密钥哈希两个问题回答是或否。标准规定域名整体哈希、子域各自独立注册,吊销以整个域名为粒度。这份状态为 Draft 的提案里,接口标识值与哈希函数选择的取舍都写在原文里。

读数据靠 EIP-3668 的 CCIP-Read,写数据怎么办?2024 年 4 月 30 日创建的 ERC-7700 给出一组 revert 错误:StorageRoutedToL1、StorageRoutedToL2 与 StorageRoutedToDatabase,用故意让调用失败的方式把目标链 ID、合约地址或网关 URL 递给客户端。本文拆解三种路由的字段、数据库路由的签名要求,以及新路由器如何靠提案准入。

复数怎么塞进以太坊的数据类型?2022 年 10 月 29 日创建的 ERC-5850 的答案是把 bytes32 正劈两半:实数部分放低十六字节,虚数部分放高十六字节。这份 Stagnant 标准给出 cnNew 与 RealIm 一对函数,并说明为何实数要落在低位。本文拆解这套约定的由来与它对小数精度的留白。

ERC-1056 把身份定义成一个普通的以太坊账户:创建不花 Gas,一个地址可以挂任意多个带到期秒数的委托人与属性。2018 年 5 月 3 日创建的这份 Stagnant 标准给出 EthereumDIDRegistry 的接口:changeOwner 换控制钥匙、addDelegate 按 delegateType 授权并设 validity、revokeDelegate 撤销。本文拆解它的密钥轮换思路与能证明什么的边界。

ERC-20 有 approve,各合约又各造一套授权,互不相认。2018 年 3 月 12 日创建的 ERC-927 把授权判定抽成一个问题:canCall 带着所有者、调用者、被调合约与函数签名四个参数返回真假,被调方先查登记表再决定放不放行。标准灵感来自 ds-auth 与 OAuth,函数签名为零代表全量授权。本文拆解这套 Stagnant 提案的流程与盲区。

2018 年 1 月 6 日创建的 ERC-823 设想让 ERC-20 持有者用 A 币直接支付 B 币:交换不在代币合约里完成,而是交给中间服务合约,再由两个回调函数负责扣款与记账。这份状态为 Stagnant 的标准没有普及,但它的 exchangeToken、exchangeAndSpend 与“旧币留在对方合约里”的思路,是理解兑换机制的好样本。

钱包想问“某个地址支持什么接口”,ERC-820 的答案不是直接问地址本身,而是查一张公共登记表。这份创建于 2018 年 1 月 5 日、状态为 Final 的标准用接口名称的 keccak256 哈希作键,合约和普通账户都能登记实现者;它还因 Solidity 0.5 引入的 ERC-165 兼容缺陷被 ERC-1820 明确取代。本文按原文拆解查询顺序、管理权移交与缓存盲区。

两方互换固定与浮动利息的衍生品怎么上链?ERC-7586 创建于 2023 年 12 月 31 日,状态 Review:fixedRatePayer 与 floatingRatePayer 定角色,ratesDecimals 规定利率放大小数位,spread、notionalCurrency、dayCountBasis 逐项列条款,整份合约按 ERC-20 代币化。预言机在链条哪一环、Review 状态意味着什么,本文按原文拆解。

合约 owner 位握在一把管理员密钥里,用户只能选择相信。ERC-2767 创建于 2020 年 7 月 4 日,状态 Stagnant,给代币计票的治理合约定最小接口:quorumVotes 与 token 两个函数加 0xd8b04e0e 的接口标识,让通用工具自动填充治理信息。它为何没铺开、查 owner 槽为何仍是第一课,本文按原文拆解。

一句助记词是单点故障,分片又怕工具不兼容。ERC-3450 创建于 2021 年 3 月 29 日,状态 Stagnant:先把助记词还原成底层熵再做 Shamir 分割,每张碎片都是带新校验和的合法 BIP-39 词组,恢复靠拉格朗日插值算 f(0)。它比 SLIP-0039 差在哪、三问自查怎么用,本文按原文拆解。

ERC-900 创建于 2018 年 2 月 22 日,状态 Stagnant,是资历最老的质押接口提案:stake、stakeFor、unstake 三个动作配 totalStaked 与 token 等查询,可选的按区块回看三件套必须靠 supportsHistory 诚实自报。它为什么停摆、今天的质押面板为何仍对得上号,本文按原文拆解。

ENS 名字指向分布式网页时,经典规范只给一个 contenthash 槽位,站主被迫在 IPFS 等托管系统里二选一。ERC-2520 创建于 2020 年 2 月 18 日,状态 Stagnant,给设置和获取函数加 proto 参数、给接口探测加 0x6de03e07。老应用为何不受影响、多入口会裂开吗,本文按原文拆解。

凭证签名有效、格式也对,但签发机构从没听过——信任谁怎么办?ERC-1388 创建于 2018 年 9 月 8 日,状态 Stagnant,把“合格发行方名单”做成合约:List 结构含 capacity 过滤器与到期时间,管理人增删条目,验证方逐家敲门。它自曝的冒领密钥攻击与地址即名单 ID 的取舍,本文按原文拆解。

ERC-1387 与 ERC-1386 同日创建于 2018 年 9 月 8 日,状态 Stagnant,规定链下签发的默克尔树凭证怎么在链上验证:结构体含 merklePath、签名三段与键值对,使用时只披露一片叶子。它如何保护隐私、如何用多棵树防交易关联,本文按原文拆解。

ERC-1386 创建于 2018 年 9 月 8 日,状态为 Stagnant,想给“链外签发、链上验证”的凭证定一套发行方合约接口:登记签名密钥、更换密钥、按布隆过滤器批量撤销。它和 ERC-1387、ERC-1388 各管哪一段,一张买酒场景怎么把三份提案串起来,本文按原文拆解。

扫码连钱包时那行以 wc: 开头的字符串是什么?ERC-1328 在 2018 年 8 月 15 日创建了 WalletConnect 的连接 URI 格式,规定主题、版本号和参数怎么写。v1 要 bridge 和 key,v2 换成 symKey 和 methods。这份状态为 Final 的标准为什么不放敏感数据,扫码前该看什么,本文按原文拆解。

ERC-5131 在 2022 年 6 月创建,状态为 Stagnant,用 ENS 记录把签名钱包与主钱包互相绑定:主钱包管资产,轻钱包日常签名,两边通过域名文本记录交叉验证。绑定怎么建立、验证查哪几项?本文按原文拆解。

ERC-5573 在 2021 年 7 月创建,状态为 Draft,给 Sign-In with Ethereum 加了一层能力授权:签名语句里逐条列出应用可代你执行的动作与资源。它和 OAuth 的对应关系、语句的语法约束是什么?本文按原文拆解。

ERC-5115 在 2022 年 5 月创建,状态为 Draft,把 ERC-4626 金库代币泛化成 SY Token:存入和赎回可以不是同一种资产,汇率由 `exchangeRate` 报价。金库与债券、LP 凭证为何需要这层抽象?本文按原文拆解。

ERC-6315 在 2023 年 1 月创建,状态为 Review,把 ERC-2771 的元交易可信转发器升级成每转发器一个独立派生地址。你的余额按转发器分格子存放,会带来什么隔离收益与迁移代价?本文按原文拆解。

ERC-6864 在 2023 年 4 月创建,状态为 Draft,给 ERC-20 提供一条代理模式之外的升级路:旧合约原样不动,新合约套在外面,用 `upgrade` 与 `downgrade` 在两层之间搬运余额。透明度接口解决什么盲点?本文按原文拆解。

ERC-6327 在 2023 年 1 月创建,状态为 Draft,设想用零知识证明让合约验证用户知道一段口令,而口令本身不存储、可更换。它与私钥是替代还是叠加?`resetPassword` 与 `verifyProof` 怎么配合?本文按原文拆解。

ERC-7425 在 2023 年 6 月创建,状态为 Draft,给储备基金设计了一套基于 ERC-4626 金库格式的提案制用法:动用储备要先开提案、走投票、再执行。哪些函数管提案、哪些管存取,本文按原文逐项拆解。

ERC-7092 是 2023 年 5 月创建、状态为 Final 的债券代币标准,把 ISIN 编码、票息率、到期日这些条款拆成具名函数,还带了批量转账和跨链接口。这份标准与 ERC-3475 的取舍、字段怎么读,本文按原文逐项拆解。

同一枚 721 或 1155 代币,在 ERC-8040 眼里要能回答三个问题:处于 issued 还是 retired、审计摘要是什么、退役原因写在哪儿。这份 2025 年草案用 auditESGToken 与 retireESGToken 把资产生命周期写进合约,SHA3-512 摘要钉住审计轨迹。

一个合约同时发行积分、库存券和兑换权,品种之间还能按比率互换——2018 年的 ERC-1203 想把 ERC-20 的接口扩展出类别维度。这份 Stagnant 提案的带类别函数与最低公分母换算,和后来的 1155 路线分道扬镳在哪。

每个存储槽 initialization 要烧掉真金白银,而绝大多数链上金额用不到 256 位的大半数比特。ERC-3772 把整数拆成有效位加左移次数存进更小的槽,代价是有损。这份 Stagnant 提案的两种解压口径值得细看。

元交易不是新词,但以往的代付要么单笔要么同人。ERC-3005 把许多个不同发送者的签名转账收进同一笔链上交易统一验证,摊薄每个人的 Gas 成本。这份 Stagnant 提案的哈希规则与 nonce 校验怎么防重放。

HTML 铭文之外的另一条链上网页路线,是让合约扮演目录与文件。ERC-5018 给合约定义了读写、分块、截断与校验函数,配合 web3 网址直接打开。这份 Stagnant 提案怎么解决大文件塞不进一笔交易的问题。

把多笔调用打包成一笔交易并不新鲜,ERC-6357 的特别之处是用 delegatecall 让合约调用自己,任何一步失败整串回滚。这份 Last Call 提案怎么省掉逐笔 21000 Gas 的固定开销,代理合约使用时又埋着什么坑。

不是每一类链上凭证都该做成 NFT 或同质代币。ERC-3475 用类型加序列号的两级结构给债券这类义务建账,发行、赎回、销毁和批量转移都挂在同一接口上。这份 Final 提案的账本形状值得拆开看。

setApprovalForAll 一按就是全部代币,ERC-1761 在 2019 年提出作用域授权,把批准范围缩小到一组编号之内。这份 Stagnant 提案怎么用 scope 划分高低价值藏品,接口里又藏着哪些取舍。本文按原文拆解。

ERC-1132 给 ERC-20 加了带 reason 标签的锁仓接口:lock 按原因和时长冻结、tokensLocked 按原因查询、totalBalanceOf 一次读回冻结加可动的总余额。本文拆解这份停滞提案如何避开外部托管。

ERC-8167 给模块化代理定了最小接口:selectors 查询加 implementation 反查,配合 SelectorDelegated 事件让工具能还原每个函数选择器当前指向哪个模块。本文拆解这份 Last Call 提案与钻石代理的分野。

ERC-3448 是一份 Final 状态的最小代理标准:54 字节代理码后面直接追加任意元数据,末尾 32 字节写明长度,读元数据不必执行合约代码。本文拆解这份克隆合约的字节布局与对 NFT 批量部署的意义。

ERC-1996 在 ERC-20 上加了 hold 机制:付款人、收款人、公证人、额度、期限五要素建一笔挂起,余额冻结但不能被转走,公证人决定执行还是释放。本文拆解这份停滞提案的托管替代设计与查询方法。

ERC-1261 的 MVT 把组织成员资格做成不可转让、可被所有者吊销的链上凭证,配申请审批属性标签与成员名册查询。本文按提案原文拆解它的接口与和灵魂绑定代币的差别。

ERC-1523 规定保险保单作为 ERC-721 NFT 的最小元数据结构:必须同时实现 ERC-721、Metadata 与 Enumerable,属性按路径哈希寻址,另附接口标识。本文拆解这份 Stagnant 提案怎么给保单建账。

ERC-3386 规定了一种把 ERC-721 或 ERC-1155 锁进池子、铸造无编号 ERC-20 凭证的接口:mint 入池、burn 赎回,凭证与基础代币按比例兑换。本文拆解这份 Stagnant 提案的记账结构、池子信任边界与持有人要核对的点。

2018 年的 ERC-875 想用数组一次转移多枚不可同质代币,并原生支持原子交换。这份早已 Withdrawn 的提案为什么被 ERC-721 比下去,它留下的批量转账与按索引记账思路又去了哪里。本文按提案原文拆解接口与局限。

AI 代理代劳交易的先款后货难题,ERC-8183 用带托管的 job 状态机回答:预算锁定、代理提交、唯一验收人放款。本文拆解四态生命周期、退款路径与验收人这个信任集中点。

受监管资产的链上合规一定要在转账函数里 revert 吗?ERC-8106 选择旁路观察:主体分类登记表加标准化合规事件,审计按事件流重建时间线。本文拆解两类主体、软策略含义与持有人该问的三个问题。

跨链桥要不要信一组验证人?ERC-7965 的答案是随消息附带源链状态的密码学证明,目标链自行验证。本文拆解 route、inclusionProof、targetBlock 三个属性、多跳验证路径与终局性边界。

收款链接说不清链和币种,是跨链收付事故的温床。ERC-7856 的 cspr:// 格式把链标识、金额、代币地址编进 URI,还坦率承认回调不担保结算。本文逐项拆解字段语义与买卖双方的核对方法。

签完名才发现世界状态变了,交易照烧 gas。ERC-7796 定义 eth_sendRawTransactionConditional:把区块区间、存储槽前提写进提交请求,出块者验证不过直接拒绝。本文逐项拆解条件字段与 NFT 场景的适用限制。

透明、UUPS、信标三种代理壳子能压到多小?ERC-7760 定义最小 ERC-1967 代理与不可变参数布局,为批量部署省 gas。本文按标准原文拆解三种模式的权限差异,以及 NFT 合集持有人该做的代理体检。

同一资产卖给不同资格的投资人,不必部署多份合约。ERC-7518 在 ERC-1155 上引入分区概念,冻结、锁定、强制转移、派息做成标准接口,合规判断走链下凭证。本文按标准原文拆解分舱结构与持有人要核对的权限。

智能合约钱包里存的 NFT 换服务商时怎么办。ERC-7405 在 ERC-1967 代理层做迁移:随机迁移密钥、锁定窗口、带链 ID 的签名与实现合约换主四步构成完整状态机。本文按标准原文拆解机制、安全边界与对 NFT 持有者的意义。

ERC-7540 异步金库里,存赎请求发出去就悬在那里。ERC-7887 补上取消通道:请求走 Pending、Claimable、Claimed 三段,取消要两步调用,待取消期间新请求被挡,资产只拉不推。本文拆解状态机与防错细节。

基金拨款的条款、里程碑、拨付记录常在邮件与表格里,外人无从核对。ERC-7794 用一张登记合约把拨款拆成不可变字段与可变字段,里程碑日期、拨付状态、外部文档链接逐项上链并发事件。本文拆解登记结构与查询函数怎么读。

链上合约也能像 REST 服务那样自述能做什么。ERC-7654 定义四种请求方法类型,配 options、getMethods、getMethodInstruction、getMethodReqAndRes 四个发现函数,调用前先问清名字、说明和参数类型。本文拆解六步调用流程与写操作走事件的原因。

预言机传统上是拉取式:合约去问,数据才来。ERC-7615 反过来,在函数上绑定订阅表,调用发生即触发 exec 推送,配合 inbox 暂存和双阶段批准。本文拆解无条件推送与条件推送、锁定与强制开关这些设计与其重入代价。

一个大合约既存数据又写逻辑,升级一次全量重部署。ERC-7546 把 EVM 账户的四要素拆开:代理合约守状态,字典合约按选择器路由,函数合约放逻辑。本文拆解三合约架构、字典存储槽与可克隆带来的批量部署效果。

一种把 ERC-20 或 ETH 包裹成 ERC-721、再解包回去的接口设计:wrap 与 unwrap 两个动作,价格由内嵌方程的函数预言机实时喂给金库执行。本文按标准拆解包装、解包、铸造销毁四条路径与费用参数怎么读。

意图交易让你只声明结果,不写步骤。ERC-7521 给智能合约钱包设计了一个通用入口:用户签一份 UserIntent,入口合约负责验签,再按标准注册表把执行细节转给对应的处理器合约。本文拆解 UserIntent 的流转路径、注册机制与信任边界。

同一张 NFT 的简介、权益、风险提示,市场、工具、项目方各说一套。ERC-7506 用命名空间划分归属、用提示列表组织条目、用 EIP-712 签名授权写入,给这些元数据声明做一份可查归属的链上登记。本文按标准原文拆解 hint、list、delegate 三个概念与核验路径。

ERC-8143 用一个极简接口 getCredential(key) 统一解析链上或链下凭证:键形如 kyc 加地址、pop 加地址,返回值由发行方自定义格式,凭证变动用 CredentialSet 事件广播给包括 AI 代理在内的客户端发现。本文拆解它和 ERC-3668 离线查询的衔接,以及凭证归发行方而非用户控制意味着什么。

ERC-8199 为代理自动化场景设计一种沙盒智能钱包:代理密钥与房东钱包彻底脱钩,registerAgents 给每个代理设定生效时间窗与逐合约条件,preCheck 与 postCheck 在执行前后把关,房东经 executeFromOwner 保留完全控制。本文拆解这套结构如何在自动交易与资产隔离之间划界。

以太坊的 EIP-4844 数据块大多填不满却整块付费。ERC-8179 用一个事件 declareBlobSegment 把数据块内某个字段元素区间认领给某个版本化哈希,零存储、只需一次日志 emission,让多个协议在同一 blob 里划清地盘。本文从铭文与 L2 数据可用性成本切入,拆解分段声明与索引器的分工。

ERC-8326 给一批链下文档定义了确定性的清单格式:每份文件的内容哈希、角色、媒体类型、文件名和归一化档按全序排列,哈希成单个 bytes32 承诺,再由 anchorBundle 锚定进命名空间并保留可回放的替换历史。本文拆解这套机制与 NFT 元数据版本争议的关联,并强调它不证明文件真实与合法效力。

ERC-7641 在 ERC-20 上叠一层收入分享接口:项目收入汇入公共池,snapshot 冻结持有人名单,claim 按快照比例领取,burn 则把代币销毁并从池中按 redeemableOnBurn 赎回更大份额。本文拆解这五个函数的衔接方式,并划清分红机制与收益承诺的边界。

ERC-7813 把合约状态组织成带固定键值结构的表,用 getRecord 与 getField 统一读取,状态变化通过 Store_SetRecord、Store_SpliceDynamicData 等标准化事件广播,表结构本身登记在一张 Tables 元表里可被运行时发现。本文拆解这套可内省的存储模式如何免掉逐合约定制的索引器,以及它的编码格式带来的新门槛。

ERC-7945 为账户模型下的保密转账定义最小接口:confidentialBalanceOf 返回密文余额,confidentialTransfer 带零知识证明参数,金额、付款方与收款方都可以隐藏,同时保留可插拔的审计编码方式。本文按标准原文拆解这套函数与证明系统解耦的设计,以及隐私与可审计性怎么在同一接口里共存。

ERC-7893 要求协议把资产与负债写成链上结构体,由预言机更新,按总资产除以总负债乘以一万计算偿付率,跌破阈值发 RiskAlert,并留历史序列供查询。本文按标准原文拆解 updateAssets、verifySolvency 与熔断机制,说明偿付能力证明能回答什么、答不了什么。

ERC-7734 用极简接口做链上身份验证:createIdentity 登记身份哈希,verifyIdentity 提交两组验证哈希比对,状态变化由 IdentityCreated、IdentityVerified、IdentityRevoked 三个事件公开留痕,姓名年龄等细节全部留在链下。本文拆解这四组函数与三个事件的边界,回答链上存哈希是否等于完成实名认证这类常见疑问。

ERC-7627 给智能合约里的加密消息定了最小接口:用户用 updatePublicKey 登记公钥与算法,用 sendMessage 把用收件人公钥加密的密文连同 sessionId 发出去,全部动作以 PublicKeyUpdated 与 MessageSent 事件留痕。本文拆解这套接口的字段设计,并说清链上密文公开可见这条容易被误解的隐私边界。

ERC-4626 金库接口为 ERC-20 设计,直接装原生以太币会出现资产地址、授权和转账逻辑的错位。ERC-7535 用行为覆盖的方式让同一套接口兼容原生资产:asset 返回约定的原生资产哨兵地址,deposit 与 mint 改为 payable 并认 msg.value。本文按标准原文拆解改动点与新手容易忽略的强转 ETH 风险。

ERC-8226 RAMS 为智能体操作代币化合规资产定义委托层:PrincipalGranted 授予主体身份,MandateGranted 划出范围、时限与金额上限,受监管代币在每次代理动作前验证委托书,AgentFrozen 与 MandateRevoked 提供急停。本文拆解委托生命周期与三层验证。

ERC-7946 定义应用向钱包单向投递批量调用的紧凑协议:Protobuf 编码的消息可经二维码或 NFC 传输,静态模式直接携带调用清单,编程模式指向一个生成清单的合约,全程不要求双向连接、不向发起方暴露用户地址。本文拆解两种模式与隐私设计。

ERC-8152 定义内容寻址逻辑模块:CALM 是一段不含构造器与 immutable 的确定性字节码,地址即字节码的密码学承诺,配合 Diamond、UUPS 等代理架构做 delegatecall 执行。本文拆解部署约束、运行时约束与能力声明机制。

ERC-8074 规定用由 EIP-712 类型字符串派生的紧凑选择器为 bytes 参数内的 ABI 结构打标,并给出一个多载荷包装器,让解码方在不查文档的前提下认出里面装的是什么。本文拆解单载荷编码、多载荷包装与解码顺序。

ERC-8187 标准化了一类取款者合约:approvePull 设限额而非额度、pullFrom 在限额内取钱、pullAllowance 与 maxPullable 分开回答还剩多少和现在最多能取多少。本文拆解它与 ERC-20 allowance 的结构性差别及订阅扣款场景。

ERC-7964 给 EIP-712 类型化签名加上链维度编码:ChainOperation 数组让一份签名覆盖多条链上的一组操作,isValidCrossChainSignatureNow 在验证时把每条链的 chainId 折进摘要。本文拆解消息数组编码、域语义与防跨链重放的边界。

ERC-8023 将合约所有权转移从一步 transferOwnership 改为三步:initiateOwnershipTransfer 发起、confirmOwnershipTransfer 复确认、acceptOwnershipTransfer 由新主人领取,中间用延时缓冲区给双方反悔窗口。本文拆解状态机、事件序列与它要解决的转账即丢权事故。

ERC-8117 提出一种纯展示层的地址书写规范:把地址开头连续的前导零折叠成下标计数(如 0x0₈abcd…1234),让高熵部分进入视线中心,专防地址投毒攻击。本文拆解两种记法、与 EIP-55 校验和的关系,以及复制粘贴环节的真实风险。

ERC-8042 把钻石存储结构的位置定义为对一句字符串字面量直接取 keccak256,比 ERC-7201 的复杂公式更便于人工复算,并以 @custom:storage-location erc8042 注解登记。本文对比两种公式的计算路径、防碰撞手段与可读性差异。

ERC-8196 为 AI 智能体操作的钱包设计了策略注册、动作执行与审计日志三组接口,registerPolicy 与 revokePolicy 划定代理能做什么,executeAction 强制每次动作留痕。本文按标准原文拆解这套接口的字段、事件与边界,并说明它与传统多签或授权模式的差别。

ERC-4886 建了一个链上登记处:主地址提名一个代理地址替自己交互,登记处记录两者的从属关系,合约可以据此把主地址的持仓权益映射给代理地址。本文拆解提名流程、角色状态查询与解除机制,并说明它和转账授权的区别。

ERC-7444 用一个 getMaturity(bytes32 id) 函数统一回答各类时间锁资产的到期时间:deposit 存入时给每个锁生成一个 lockId,到期时间以 Unix 时间戳登记。本文拆解这个最小接口的字段、适用资产类型,以及它对估值和流动性工具的意义。

ERC-7093 给智能账户的社交恢复定了三层分工:恢复账户合约、权限验证器与策略验证器各司其职,让没有链上账户的亲友、NFT 甚至邮件签名都能充当守护人。本文拆解 startRecovery 到 executeRecovery 的生命周期、三个事件和过期时间的设计意图。

ERC-4524 把 ERC-721 的 safeTransfer 思想搬进 ERC-20:转给合约时调用其 onERC20Received 回调,收币合约必须返回特定选择器否则整笔回滚。本文拆解 0x4fc35859 选择器的角色、EIP-165 接口的意义,以及回调本身带来的重入风险提示。

ERC-7417 提出一个转换器合约:把 ERC-20 存进去铸出 ERC-223 版本,反向操作随时可退,两个标准的代币互为镜像、总量一一对应。本文拆解 convertERC20、包装器创建与地址预测等函数的机制,说明换壳改变了什么、没改变什么。

ERC-6734 规定了一种 JSON 代币清单格式,用 chainId、合约地址和 bridge 扩展字段把同一条资产在不同 Layer 1、Layer 2 或侧链上的多个身份串成可机读的对应关系。本文拆解清单的必备字段、humanReadableTokenSymbol 的拼写规则,以及它和钱包手动添加代币的区别。

ERC-7529 让项目方在域名 DNS 里放一条 TXT 记录指向自己的合约,合约端再用 checkDomain 反向确认,形成双向的归属绑定。本文按标准原文说明这套基于 DoH 的发现与验证机制、addDomain 与 removeDomain 的维护方式,以及它能挡住和挡不住哪些仿冒。

ERC-7758 让代币持有人用一份 EIP-712 签名表达转账意图,再由任何人把这份签名送进合约执行。本文拆解 transferWithAuthorization、receiveWithAuthorization 和 cancelAuthorization 三个函数的参数与事件,说明 nonce 防重放、有效期字段和撤销机制各自的边界。用户提交签名前的自查要点也一并列出。

ERC-5485 让智能合约在链上自报三件事:主权状态、所遵守的司法辖区、认证来源,并留出接收执行动作的接口。本文逐项拆解函数语义,分析“链上合规声明”能证明什么、不能证明什么。

ERC-8180 把 Blob 数据段变成可验证的认证消息:解码合约可以不受信,签名登记合约必须可信,两者分离保证坏解码器冒充不了任何人。本文拆解 register 系列函数与解码器、登记处的信任分工。

ERC-6960 把代币编号拆成 mainId 与 subId 两级:主编号定资产种类,子编号定个体差异。本文拆解这套两层结构如何同时覆盖同质与非同质资产,以及它为什么常被用于现实资产碎片化。

ERC-8320 定义一套“资产声明”登记处:授权方发布关于资产是什么、值多少、谁能持有、由什么支持的签名声明,分版本、可暂停、可撤销。本文拆解 propose、validate、activate 的角色分离与锚定合约的信任选择。

ERC-5883 定义了一种由“灵魂”投票批准的代币找回:账户不可访问后,凑够足够多其他身份的人工批准,代币才从旧地址转到新地址。本文拆解 approveTransfer、requestTransfer 与邻居名单,分析这种基于人的恢复和基于密钥的恢复的边界。

ERC-5744 让代币在一段非同质期内逐枚独立、不可互换,到期“成熟”后变成普通 ERC-20。本文拆解 balanceOfMatured 与 getMints 的记账口径,解释铸造元数据里的延迟字段,以及锁定型凭证场景的计时陷阱。

ERC-7962 提出 KeyHash721 与 KeyHash20 两套接口,用公钥哈希代替地址登记代币所有权,转账靠 ECDSA 签名授权。本文拆解 keyHash 模型、代付 Gas 的实现方式,以及它和 ERC-721 生态工具兼容性的缺口。

ERC-4885 提出用 ERC-20 押金换取订阅代币,从而在限定期限内使用别人的 NFT。本文拆解 subscribeToNFT、deposit 与计费公式,说明订阅代币如何过期、押金如何返还,以及托管模型下的授权风险。

ERC-6806 给 ERC-721 加了一个 getHoldingInfo 函数,直接返回当前持有人和这枚 NFT 已被持有多少秒。本文拆解它的数据口径、适用场景和三类测不准的情形,帮你判断“长期持有证明”能不能只靠这一个函数。

ERC-4804 把 web3:// 开头的网址翻译成 EVM 只读调用:域名经 ENS 解析成合约地址,路径映射为函数名与参数。本文拆 URL 文法、自动与手动两种解析模式,以及只读语义的安全边界。

链上凭证怎么公开作废?ERC-5539 设计一张全局注册表:命名空间、名单、键三层结构记录吊销状态,支持委托管理与签名维护。本文讲查询与改状态的函数族及其在可撤销 NFT 中的用法。

EIP-7579 模块化账户要批量执行,却没有统一的批量入口。ERC-7821 用 execute 加 execute 的一个模式字节补上:单批、带 opData 的单批、批中批三种模式。本文讲 Call 结构、编码与授权检查。

链上对战常依赖中心化服务器裁决,ERC-7566 提出用 room 分组玩家、用 message 传递操作的合约内通信模型。本文拆解十个接口函数与链上公平性的边界。

ERC-7509 把游戏引擎的 ECS 架构搬上合约:实体是编号,组件是挂上去的合约,系统是无接口的逻辑合约。本文按 IWorld 接口讲实体、组件、系统三者的登记与查询,及其对链游资产建模的意义。

同一个 EOA 主控多个智能合约钱包时,一份 EIP-712 签名可能被复制到另一个账户上使用。ERC-7739 为 ERC-1271 验证定义防御性重哈希,把应用域与账户域嵌套进最终哈希,同时保留钱包弹窗的可读性。

地址各不相同、代码完全相同的克隆合约很多。ERC-7744 用字节码哈希建索引,让“按代码找人”成为可能。本文讲 register 的登记规则、EIP-7702 委托地址被排除的原因,以及识别仿冒与同源代码的用法。

EIP-5792 让钱包一次签多笔调用,但常因余额、授权不足而中途失败。ERC-7795 定义了一组能力声明,让 dApp 在 wallet_sendCalls 里说明需要先满足哪些代币条件。本文拆解这套前置检查的字段与边界。

长期授权是链上资产的主要风险面之一。ERC-8255 在 ERC-20 授权上附加过期时间戳,approve 自动带上默认时限,approveForDuration 允许自选时长。本文讲它的三个函数、过期判定规则、与 permit 签名的边界,以及对 NFT 持有者的启发。

给员工的酬金、给用户的返佣,传统做法是发完再想办法回收。ERC-7994 把一笔转账绑上解锁条件清单:满足全部条件才能 claim,可选过期时间。本文拆 bindPurpose、UnlockCondition 类型与“谁判定满足”的合规边界。

个人钱包一条路径,机构金库要按实体、部门、账户分账。ERC-7908 给以太坊系金库规定派生路径 m/44'/60'/实体'/部门'/账户,实体与部门索引用 SHA-256 哈希映射成硬化索引。本文拆解路径构成与兼容性取舍。

每个合约各自维护权限表,链上查“谁能动这些合约”要一个个翻。ERC-7820 访问控制注册表把登记与授权动作集中到一份公共合约:注册合约、批量发角色、批量收角色。本文讲接口边界与“没有中央 owner”的设计。

聚合器报“交易失败”,却不说失败在哪个合约哪一步。ERC-7751 规定一种统一的打包错误 WrappedError:把出错合约地址、函数选择器和原始回退字节包一层再抛出。本文解释回退冒泡的失真问题与多层套娃怎么顺藤摸瓜。

ERC-721 的 transferFrom 一旦成功就完成转移。ERC-6997 在转移和授权前面加一个待验证记录:先挂起、发事件,等一次确认才真正易主。本文拆解 TransferValidation 状态机、被授权方直接执行的市场兼容条款。

在 A 链和 B 链用“一个账户”收发,桥和跨链钱包常靠别名换算。ERC-6735 把别名规则标准化:把链 ID 编成偏移量,夹住原地址拼出别名。本文拆解 offsetAlias 构造要求、还原方法,以及它防的是哪类跨链事故。

付费铸造收的是真金白银,项目黄了想退款,靠人工台账既慢又不可验证。ERC-5507 把退款做成链上托管:期限内可退、到期自动失效。本文讲 refund 与 refundFrom 的分工、refundDeadlineOf 怎么读,以及重入风险提示。

很多合约没有统一的问法回答“你归谁管”。ERC-5313 轻量合约所有权把答案压缩成一个 owner 函数。本文讲它与 ERC-173 的关系、市场认领合约的流程,以及只凭一次链上查询认主人的风险边界。

ERC-7968 让支付服务商替用户发起代币转账、代付 gas,但资产记在用户名下的存储合约里,每一笔都要用户签名确认才执行,处理器失联时还能一键全额撤回。本文拆解 proposeTransaction、completeTransaction 与 sendFundsToOwner 的配合关系。

ERC-721 的世界只认数字编号,但市场、钱包和玩家更习惯叫得出名字。ERC-7632 提议 tokenName 与 tokenId 的双向映射,允许合约自定义或按 keccak256 默认换算。本文拆解互转规则、ByName 伴生函数与名称归一化的防混淆设计。

ERC-7866 提议把用户档案做成不可转让的 SBT,用 username 加链别名的格式命名,再用 DID 绑定地址,头像与简介放在去中心化存储。本文拆解命名、元数据 schema 与按 dApp 分段的头像设计,并指出头像钓鱼的新空间。

ERC-5528 是少数进入 Final 状态的退款类标准:卖方把代币锁进托管合约,买方用约定代币支付,托管失败或中途退出时买方可以取回自己存的币。本文拆解双合约结构、托管条款字段和退款的真实边界。

ERC-5192 管住了 721 类灵魂绑定代币,但 1155 的锁定状态一直没有标准查询。ERC-6268 给 1155 补上 locked 与 lockedBatch 查询和四个锁事件。本文讲它怎么标住不可转让性、与 5192 和 5585 的分工,以及查询失败意味着什么。

离线签名器和只观察钱包之间怎么传数据?USB、蓝牙、文件各有风险。ERC-4527 选择用动画二维码加 UR 编码传递未签交易与签名。本文拆解四步流程、CBOR 编码的用途,以及扫码方案真正的安全卖点在哪。

金库类协议常需要一个 operator 代管申购赎回,改动授权却要发交易付 gas。ERC-7741 允许用链下签名直接设定或撤销 operator。本文讲 authorizeOperator 的字段、bytes32 随机 nonce、防重放设计,以及为什么有效期越短越好。

ERC-3009 让持币人只签一份 EIP-712 授权消息,由他人代为提交转账并垫付手续费。本文讲清 transferWithAuthorization 与 receiveWithAuthorization 的分工、随机 nonce 与有效窗口的作用,以及签名泄露时该怎么止损。

ERC-4972 给每个 ENS 类名字配一个由名字派生地址的智能合约账户。本文拆解 ownedAccount、CREATE2 盐值映射与转让时资产随名字走的边界。

ERC-5791 要求 NFT 合约不可普通转账,转让必须出示实物内芯片的签名。本文拆解 chipId 配对、transferToken 与 ChipSet 事件,以及防篡改芯片的信任前提。

ERC-6120 想用一次 exec 调用打包授权与执行,让钱包展示代币收支清单。本文拆解 outputs 核对、INSUFFICIENT_OUTPUT_AMOUNT 回滚与 0x61206120 保留标识。

各合约的 mint 与 burn 函数五花八门,供应账容易记错。本文拆解 ERC-5679 为 20、721、1155 三条线规定的统一接口与事件要求,以及权限为何仍归项目方管。

ERC-5334 在 721 上加 user、expires、level 三个维度,到期无需第二笔交易自动失效。本文拆解 setUser 与 userOf 的归零语义,并对比 4907 与 5380 的分工。

ERC-1155 原生只有 setApprovalForAll 整类放行。本文拆解 ERC-5216 的 approve(operator,id,amount) 与 allowance 三参数查询,讲清额度如何随成交扣减、如何撤销,以及它离落地有多远。

代币被质押进协议后 ownerOf 只会指向金库合约。本文解释 ERC-4987 的持有代币接口如何用 heldOwnerOf、heldBalanceOf 和 Hold/Release 事件还原功能性主人。

ERC-721 允许在合约构造函数里铸造而不发 Transfer 事件,索引器会漏记持仓。本文讲清这个例外从哪来、ERC-6047 想怎么补、以及买家如何用状态查询自查。

解释 Runes 规范中 etching 的 premine 字段如何决定代币初始供应、它与 cap 与 amount 的关系,以及从规范字段推导总供应的核对步骤。

解释 ERC-7832 给协作型 NFT 合集设计的动态铸造费、角色权限与捐赠模型,以及“经济可持续”在这份标准里的具体约束含义。

解释 ERC-7574 如何以 DID 与零知识证明完成认证、把不可转让的 SBT 作为登录凭证发放上链,以及验证与撤权在这条链路里的位置。

解释 ERC-4973 账号绑定代币的 give、take、unequip 接口设计与它刻意不兼容 ERC-721 转账的原因,以及读取这类凭证的注意事项。

解释 ERC-4675 如何用 1155 式的多份额接口,让每个代币编号代表一枚 NFT 的份额化代币,与另立 ERC-20 合约的碎片化路线差别在哪。

解释 ERC-5700 的 bind 与 unbind 机制如何把 ERC-20、721、1155 代币挂在某枚 NFT 名下,随藏品转账同步移动,以及挂接关系的核验方法。

解释 ERC-5185 如何用确定性的 JSON 变换配方与 MetadataUpdates 事件实现 NFT 元数据的可回放增量更新,以及它与 ERC-4906 的差别。

解释 ERC-5006 如何为 ERC-1155 增加 user 角色、带数量和到期时间的借用记录,以及它与 ERC-4907、ERC-5187 的分工差异。

ERC-5568 给合约装了一个问答信道:钱包对目标合约模拟调用 walletSignal24,返回 ERC 编号与数据包,据此自动准备 approve、发 HTTP 请求等待办动作,编号直接复用 ERC 编号空间。本文按官方 Review 文本拆解检测流程与它同 ERC-7412 的分岔。

ERC-3589 提出的模型是资产拼贴:拿一串 ERC-20 加一串 ERC-721 加一个随机盐,哈希成唯一编号铸成一枚 NFT,销毁时按同一清单把零件原样退回。本文按官方 Stagnant 文本拆解 hash、mint、burn 三件套与它的索引盲区。

ERC-5058 把“主动锁住一枚 NFT”做成标准动作:lock 带到期时间、unlock 提前解锁、lockerOf 查谁有权开锁,再加一套与转让授权分开的锁授权体系。本文按官方 Stagnant 文本拆解接口与它同质押锁定的分工。

ERC-5505 给碎片化资产内置一条退出通道:设定收购阈值与 TWAP 定价后,集齐一定比例的持有人可触发强制出售,其余碎片按预设价格被收购并销毁。本文按官方 Stagnant 文本拆解四个函数与它的治理风险。

ERC-4944 把 ERC-721 推到极端:合约总量恒为一枚,地址本身成为资产标识,合约金库还能随代币一起搬家。本文按官方 Stagnant 文本拆解这套设计的动机、transferTokens 的联动与没被采用的成本原因。

ERC-5023 把分享定义成一次特殊的铸造:share 函数给接收者铸一枚新编号的副本,原件留在你手里,Share 事件里的 derivedFrom 字段让分享树可回溯。本文按官方 Final 文本拆解这套非零和代币结构与适用场景。

ERC-4353 用一个 stakedAmount 视图函数回答“这枚 NFT 里锁着多少代币”,让钱包和市场第一次能用统一问法查绑定资产。本文按官方 Stagnant 文本拆解这个薄接口的拼图、盲区与四步对账心法。

ERC-4671 用 ERC-721 的骨架做卖不掉的凭证:不提供转让路径,补上 isValid 有效性查询、issuerOf 签发人、delegate 委托与 pull 签名拉回等扩展。本文按官方 Stagnant 文本拆解这套 NTT 标准与日常核验清单。

ERC-3770 提议在地址前加链短名前缀,如 eth: 或 polygon:,shortName 取自 ethereum-lists/chains 清单、地址须符合 ERC-55。本文按官方 Draft 文本拆解这条语法、转错链语境与它停留在草案阶段的现实原因。

ERC-1046 给元数据 JSON 加了 interop 声明段,用 erc1046、erc721、erc1155 三个布尔键告诉钱包该按哪套标准解释这个地址,还给 ERC-20 补了一个 ERC-721 风格的 tokenURI。本文按官方 Final 文本拆解这套身份声明机制与核验姿势。

ERC-4341 关心的是“批量 NFT 丢顺序”:1155 式的批量账户只数数量,词序、句序随之蒸发。提案用 phrase 数组保存 unicode 序列,配 safePhraseTransferFrom 与 retrievePhrase 让整句资产一次搬走。本文拆解接口与它对语言类资产的适用。

ERC-3754 主张把 ERC-721 里 URI 相关字段全部删掉,做一种只表达“抽象权利”的朴素代币:期权、预言机会员、预付券都不需要配图。本文拆解它的接口取舍、与 721 的兼容性差异和 URI 缺失带来的核验缺口。

ERC-5554 由 COALA 参与起草,给 NFT 挂上可随币转移的模块化许可:商用、二创、复制三种权利有专门函数登记与事件留痕,授权随转手自动延续或收回。本文拆解它与 ERC-5218 的关系和链上许可的现实局限。

ERC-2615 给 ERC-721 加了 owner 与 user 双账户、lien 担保权益与 tenantRight 租赁权利:房子记在房东名下,住客和放款方也各有可查的权利记录。本文拆解 setLien、setTenantRight、双转账事件与这份 Stagnant 提案的边界。

ERC-4883 让一枚 SVG NFT 通过 renderTokenById 返回自己的图元,另一枚 NFT 把多个返回结果按顺序拼成一张画。本文解释拼接次序即绘制次序的画家模型、与 Loogies 命名的兼容由来,以及叠层遮挡与恶意 XML 两条安全提示。

ERC-6066 是状态为 Final 的扩展,让 ERC-721 或 ERC-1155 代币持有者能用藏品本身对消息签名:isValidSignature 传入 tokenId、哈希与可选数据,验证通过返回魔术值 0x12edb34f。本文拆解它与 ERC-1271 的关系和“布尔式签名”的边界。

ERC-4910 是状态为 Final 的 ERC-721 扩展,给每枚代币挂一个版税账户与子账户体系,用父子代币关系组成版税树,让分成沿树逐层结算在转账内部完成。本文拆解 Royalty Account、registeredPayment、reversePayment 与它的现实局限。

ERC-998 让一枚代币的主人可以是另一枚代币,用顶层组合与底层组合两条路线拼出所有权树,整棵树换主人只改一次根地址。本文拆解 rootOwnerOf、transferChild 等接口、事件与这套 Draft 提案的工程代价。

ERC-8217 用一条链上元数据记录和一个每链单例绑定合约,把 ERC-8004 智能体身份与一枚“主控 NFT”钉在一起:NFT 易主,智能体控制权自动跟走。本文拆解 AgentBound 事件、bindingOf 查询与元数据只存地址的取舍。

ERC-7913 给没有以太坊地址的密钥(secp256r1、邮箱密钥、硬件设备)定义了一个无状态验证器合约接口 verify(key,hash,signature)。本文解释它与 ERC-1271 的分工、无状态约束的技术原因,以及它如何被社交恢复场景消费。

ERC-8063 把“群体成员”定义成一枚标准 ERC-20:余额即 membership 等级,isMember 按阈值判定权限。本文拆解它零额外成本接入现有工具链的好处,以及余额可转卖、可拆散带来的会员体系漏洞。

ERC-8325 给“代币对应某个现实资产”这类声明建了登记处:每个锚点分开记录法律依据承诺与支撑证据,区分整合约与单币绑定,历史不可篡改。本文拆解绑定、生命周期与恢复接口的分工,并解释为什么标准特别写明它不证明资产存在。

ERC-7943 为现实资产代币定义了统一的合规接口:canTransfer 预检、getFrozenTokens 查冻结、forcedTransfer 强制转移,并给 ERC-20、ERC-721、ERC-1155 各写了一套。本文讲清这套接口的用途、它带来的中心化能力边界,以及买家该追问什么。

ERC-7765 给代表现实资产的 NFT 定义了一套“特权行使”接口:getPrivilegeIds 列出权益、isExercisable 查可用性、exercisePrivilege 链上行使、privilegeURI 附详情。本文逐项讲解接口与事件,以及链上记账帮不上现实履约的场合。

ERC-7695 给 ERC-721 增加两层结构:由 Controller 定义的使用场景(Context)与限时所有权委托,User 可以在场景内用 NFT,户主地址不动,还能加锁或随时收回。本文拆解事件流、detach 时长参数和租赁纠纷下的链上证据。

ERC-6065 给房地产 NFT 定义了法律描述、地块编号、运营协议哈希、债务与止赎事件等字段,试图让“代币转手即产权转手”在合约层可查。本文逐项拆这些字段能证明什么,以及链上记录与现实产权登记之间那道没被标准解决的缝。

ERC-6682 把 ERC-3156 闪电贷扩展到 ERC-721:同一笔交易里借出一枚 NFT、带手续费归还。本文解释 availableForFlashLoan、flashFeeToken 的接口约定与整笔回滚语义,并拆解草稿状态、抵押池透明度等盲区。

ERC-6672 让一枚 NFT 可以被多个场景分别核销:谁核销的、核销了哪一项,都写进链上记录。本文讲清 redeem、cancel、isRedeemed 的键值结构和多操作方并行记账的规则,以及核销记录和权益兑现的差距。

ERC-6809 给 ERC-721 加了“钥匙钱包”层:藏品存在持有钱包里,但转账和授权要由两把钥匙钱包用 allowTransfer、allowApproval 放行。本文拆解 addBindings、safeFallback 等核心函数、事件与这套机制帮不上忙的场景。

ERC-7272 的 EAT 是一份对 EIP-712 结构化消息的签名,内含目标函数、合约、调用者、参数与有效期,链上验证器逐项核对后放行被门控的函数调用。本文拆解 EAT 的六项校验、数据结构与它相对链上登记册的隐私优势。

ERC-7590 让 ERC-20 代币直接存放在 ERC-721 合约内部、挂在某枚代币名下:balanceOfERC20 查、transferERC20ToToken 存、transferHeldERC20FromToken 取,取币递增 nonce 防抢跑。本文拆解四个函数、两个事件和“币在哪”的账本真相。

ERC-7565 让代表锁定资产的 NFT(如 LP 仓位凭证)在不赎回的前提下直接质押借款:collateralize 留押、repayLoan 取回、违约则 Defaulted 把 NFT 转给贷方。本文拆解四个函数、三个事件与它依赖的 ERC-4907 使用权层。

ERC-7561 反其道而行:从 ERC-721 里删掉 approve、setApprovalForAll、getApproved、isApprovedForAll 与 safeTransferFrom,只留余额、归属、转让三件事,把授权职责交给智能合约钱包。本文拆解它的接口、前向兼容声明与适配代价。

ERC-7578 要求实物资产 NFT 在铸造时写入六个字段:发币方、资产持有人、仓储位置、条款链接、司法辖区与声明价值,赎回时销毁代币前必须移除属性。本文拆解六个字段各回答什么问题,以及链上披露与法律救济之间的接缝。

ERC-5585 把 NFT 的所有权与展示、复制、分发等使用权分开:持有人可以把若干权利限时授权给用户,用户还能把权利转交下一位。本文拆解它的权利枚举、授权与续期函数、resetAllowed 开关和合约所有者的两处特权。

ERC-5635 给衍生作品 NFT(dNFT)设计了可查询的许可协议登记与发现机制:oNFT 持有者授权、Registry 合约验证、许可类型与版税率可被链上读取。本文拆解三种角色、两个接口标识和这一 Stagnant 状态的含义。

ERC-5489 用“槽位授权给地址”的方式给 NFT 挂超链接,持有人可以把某个 URL 槽位的维护权交给某个 EOA 或合约,并随时撤销。本文拆解它的四个函数、三个事件、元数据 JSON 结构和权限边界。

ERC-7603 让同一个 ERC-1155 收藏按访问场景返回不同文件:市场打开给 PNG,阅读器给 PDF,游戏给模型,钱包按编号查询资产清单。本文拆解资产枚举、上下文参数与“不依赖彼此”的设计边界。

ERC-7548 把“多件 NFT 合成一件衍生作品”写成合约动作:mint 携带来源清单与算法哈希,关系上链可查,许可模块允许别人用你的藏品参与再创作。本文拆解三大模块、组件结构与二次创作的授权链条。

ERC-1155 的批量账户模型里,整地址的 setApprovalForAll 容易一刀切放权。ERC-7721 引入按代币编号的额度授权与锁定额,借还之间用 transferAndLock 一步完成。本文拆解锁定语义、额度口径与安全边界。

ERC-7595 常被误读成“押 NFT 借钱”,实际方向相反:向指定 NFT 注入 ERC-20 抵押物,让代币持有人能解锁对应份额,换取可验证的链上底价。本文拆解 collateralize、commission 费率、社区池回购销毁,以及它对地板价叙事的修正意图。

ERC-7651 让 NFT 与它的碎片形态共存于同一合约:整数余额对应整枚代币,小数余额自由流转,decimals 决定分界线。本文拆解双套事件、双向转换规则,以及它对 ERC-20 与 ERC-721 都不完全兼容的含义。

ERC-6150 的父子关系走不出单个合约,ERC-7510 用一个带合约地址与代币编号的结构把亲缘登记扩展到跨合约、多父母场景。本文拆解四个接口函数、只记父不记子的设计理由,以及 IP 联名场景的核验方法。

ERC-7498 为 NFT 的链上与链下兑换(redeemables)立了统一接口:活动结构、兑换要求、签名校验与 redemptionHash。本文拆解 Campaign 参数的每个字段、多组要求“满足其一即可”的规则,以及实物兑换订单如何与链上动作对账。

ERC-7743 让一枚 NFT 的所有者列表可以只增不减:transferFrom 是“加人”而不是“换人”,转让费付给发布者,持有者还能把自己归档。本文拆解它与 ERC-721 的兼容缝隙、被禁用的 approve 家族,以及多主人模型的现实约束。

ERC-7160 给 ERC-721 加了多份元数据 URI 的读取接口和钉选(pin)动作,让一枚 NFT 可以同时挂动画序列、多比例版本或修订历史。本文拆解它的四个函数、两个事件、与 ERC-4906 的配合方式,以及持有人该核对的权限边界。

同一个 NFT 市场在不同入口的动线并不相同。本文按 OKX 官方帮助页核对 App 钱包模式、网页端与交易模式的进入路径、买与出价的差别、购物车合并购买省 Gas 的条件,以及下单前的核对清单。

把稳定币包进 ERC-1155 外壳、附条件规则,付给指定商户时自动解包释放底层资金——ERC-7291 为代金券类支付给出统一接口。本文拆解 sovToken、wrapper 与合规守卫的结构和边界。

定稿后的接口一字难改,ERC-5750 的答案是把方法最后一个参数固定为可变长 bytes,谁都能往里塞扩展数据而不破坏兼容。本文拆解兄弟方法与 _data 参数惯例,以及它给 5453、5269 打的桩。

场外交易、不认版税的平台,创作者的分成常常无声蒸发。ERC-6786 用一个注册表合约让任何人随时为某枚 NFT 补付版税,并用 getPaidRoyalties 累计可查。本文拆解接口与它不解决的问题。

跨链读价、读别链状态,未必要预言机常驻推送。ERC-7412 让合约用 OracleDataRequired 错误声明缺什么数据,客户端把签好名的数据核验与目标调用打包成一笔。本文拆解流程与费用字段。

同一句转账失败,不同钱包显示成天书或干脆空白。ERC-6093 为 ERC-20、ERC-721、ERC-1155 的常见失败定义了结构化自定义错误,本文按 ERC721InsufficientApproval 等错误逐项讲清失败现场和排查动作。

ERC-7710 定义 DelegationManager 的 redeemDelegations 接口:三个等长数组打包权限上下文、执行模式与调用数据,原子执行。本文拆解它与 ERC-7579、ERC-7715 的分工,以及模拟先行与授权范围核对。

ERC-165 只能回答接口编号认不认识,ERC-5269 想把问题升级到某份提案的可选行为你支持吗。本文拆解 supportERC 的四个参数、状态返回值约定与对未定稿提案的限制,附查询边界。

ERC-7656 用一个统一工厂把任意服务合约挂到 NFT 或其他合约名下,继承 ERC-6551 的思路但不再局限于代币账户。本文拆解它的工厂接口、两种链接模式、183 字节代理结构与循环所有权风险。

ERC-8048 给 ERC-721、ERC-1155、ERC-6909 注册表加一套链上键值元数据,metadataAuthority 明确档案写入权归属。本文拆解它与 tokenURI 的分界线与改档留痕的取证价值。

ERC-7857 让 AI 智能体 NFT 的模型与记忆以哈希加证明的形态上链,iTransfer 与 iClone 需随交易提交证明,授权使用与撤销写成链上动作。本文拆解 TEE 与 ZKP 两条验证路线的信任前提。

ERC-7208 把链上数据存进中立的数据对象合约,业务逻辑放在可替换的数据管理器里,中间由数据索引与注册表把关。本文拆解五个角色与新增的权限风险面。

ERC-7829 承认数据资产可复制,把读取资格拆成 Reader 角色,并用承诺哈希、体积、到期时间三个字段给数据存续留下链上锚点。本文拆解这套结构适合什么、没承诺什么。

ERC-7936 让代理合约登记多个实现版本,调用方可用 executeAtVersion 点名旧版本,面对可疑升级第一次有了不退出协议的中间选项。本文拆解登记表权限与钉版本的实际半径。

ERC-7409 让 NFT 收到 Unicode 表情回应,记录写入所有链同址的公共表情仓库,藏品合约无需改动。本文拆解 emote 与免 Gas 预签名路径,以及热度数据的可刷性。

ERC-7604 把 permit 签名授权带到 ERC-1155,额度按持有人加代币编号计 nonce,并依赖 ERC-5216 实现按数量授权。本文拆解签名消息五个字段与防重放、防超额的核验习惯。

OP_CAT 在 2010 年被禁用,BIP-347 提议在 Tapscript 内以软分叉重新启用。本文梳理拼接与交易内省原理、520 字节上限如何堵住旧攻击面,并核到 2026 年 9 月它仍未在主网激活。

ERC-8034 为可引用 NFT 设计多层版税分发:收款人数组加引用深度上限,独立于 ERC-2981。本文对照两个标准的查询与设置接口,说明市场不配合时版税仍只是声明。

ERC-7858 给 ERC-721 代币加上按区块或时间戳计的到期字段,过期代币仍可转账但被要求视为无效。本文拆解其接口、纪元扩展与"过期不等于销毁"的边界,附买入前核验步骤。
OpenSea collection stats里的volume、sales、floor price和owners反映不同时间窗口与市场状态,单个指标不足以判断NFT流动性。本文给出接口字段、事件明细和合约证据的三层交叉核验方法。

ERC-5187 在 ERC-1155 之上把所有权与使用权分离:所有权人始终保留并转移原币,使用权作为会到期、可转租续租的代币分发,到期由合约自动收回。本文说明这套接口的设计与它停滞状态的现实含义。

Runes 账本里只有整数,你看到的 12.34 是展示层的换算:divisibility 字段规定一超级单位含多少子单位(以十为底的幂),symbol 字段规定单位后缀。本文按官方规范拆解这两个字段的显示规则,以及把数量读错一个数量级的常见事故。

ERC-7401 在功能上与 ERC-6059 等价,唯一区别是修正了演进过程中接口 ID 与接口定义不一致的问题。本文说明这个"补丁式标准"的来历、可嵌套 NFT 的核心语义,以及接口 ID 对钱包和索引器意味着什么。

Runes 名字先到先得,广播未打包的名字可能被别人抢注。规范要求非保留名的 etching 附带对该名字的承诺:一个以 little-endian 编码的名字数据推送,且所在输入输出需有至少六次确认。本文拆解这套防抢跑设计的构造与核验点。

Runes 协议里 mint 不是"随便铸",而是逐条对照 etching 时写死的 terms:每次铸 amount 个、最多铸 cap 轮、按绝对高度或相对偏移划出开放窗口。本文按官方规范拆解这些字段的计算方式,以及条款出错时 mint 为何会被销毁。

ERC-2612 的 permit 只认外部账户的 VRS 签名,智能合约钱包被挡在门外。ERC-7597 把 permit 的签名参数改为不透明字节并接入 ERC-1271 验证,让多签和 AA 钱包也能发起 gasless 授权。本文拆解这处接口改动的来龙去脉与使用边界。

ERC-6105 给 ERC-721 加了内置的挂牌与购买接口:卖价、截止时间、支持的币种直接记在合约的 listing 里,买家按字段付款即可成交。本文按 Final 版规范拆解它的六个字段与动机,分析它绕开了什么风险、又新引入了什么。

ERC-1967 给代理合约约定了几个专用存储槽,用来存放实现合约地址与管理者地址,让浏览器和工具能认出"壳子"。本文按规范文本解释实现槽、管理员槽与信标槽的来历,说明为什么插槽要挑编译器永不分配的数,以及持有人查代理时该看哪几步。

ERC-7511 用上海升级带来的 PUSH0 操作码重写了 ERC-1167 最小代理:部署时省约 200 Gas、运行时省 5 Gas,字节码少一字节。本文按规范文本拆解这 44 字节运行时代码的构造、与 ERC-1167 的差异,以及用它部署 NFT 合集前该核对的三件事。

Immutable 的订单簿把挂单做成纯签名消息:卖家挂单只签一条链下消息,成交时才上链结算;版税在协议层强制分配。本文按官方文档梳理这套 maker/taker 模型、ERC-721 与 ERC-1155 订单的差异、部分成交与订单可见范围,并提示 zk 汇总路线的提取窗口。

Ordinals 手册的 pointer 页说明:给封套加 tag 2 的指针字段,可以让铭文落在交易输出的第 N 聪而不是第一聪;字段用偶数 tag,是为了让旧版 ord 把铭文判为未绑定而非错误归属。本文拆解这个细节的动机与解析规则。

BRC-20 默认人人可抢铸,self_mint 部署标志把 mint 权限收归部署者,铸造铭文还必须以部署铭文为父铭文。本文按 Layer1 基金会文档与提案帖梳理这套机制的规则、启用时间点(区块高度 837090)与 max=0 的特殊语义,以及它想解决的抢跑问题。

Stamps 把图片编码成 base64 塞进交易的输出脚本里,让数据留在 UTXO 集合中难以剪枝;铭文则把内容放在见证区,享受折扣也可被节点剪枝。本文对比两种“把图片刻进比特币”的路线在存储位置、费用结构与节点负担上的差异,以及各自支持者的论证。

Runes 规范的标志位表里,Turbo 是编号 2 的可选标志:铭刻时打开它,表示这份 etching 接受协议未来的改动。本文按规范原文讲清标志位的解析方式、未识别标志与 Cenotaph 的关系,并给出普通用户读到 Turbo 字样时该做的判断顺序。

BIP-110(Reduced Data Temporary Softfork)提出用一年期的临时软分叉压缩交易里的数据字段:脚本输出超过 34 字节基本无效、OP_RETURN 限制 83 字节、见证项 256 字节上限等。本文按 BIP 原文列出规则清单与动机,并说明该提案目前在仓库中标记为 Closed、并未激活。

ord 曾短暂引入过专门的“序数地址”:ord wallet send 生成特殊前缀地址,普通比特币地址要用 --cardinal 参数才生成。这个实验在后续版本被整体移除,铭文世界又回到了人人都认识的 bc1p 塔普罗特地址。本文沿版本日志还原这段历史,并解释为什么地址格式不是标记铭文意识的好位置。

ord 提供的 decode 子命令可以把一笔比特币交易拆开:列出其中所有铭文封套,并尝试把 OP_RETURN 载荷解成 Runestone。本文说明它的三种输入方式(txid、文件、标准输入)、compact 输出字段,以及排查“这笔交易到底刻了什么”时的用法和边界。

ERC-6147 给 ERC-721 加了一个带过期时间的 guard 角色:guard 生效期间,连持有人本人都转不走这枚 NFT,只有 guard 能解除或转让。本文按规范文本拆解这套持有与转让分离的设计,说明它和简单锁定有什么区别,以及持有者在使用前应该核对哪些字段。

同一枚合集的“总量”,在 ERC-721 与 ERC-721A 里可能数法不同,在 BRC-20 与 Runes 里更是靠索引器重放得出。本文把链上可查的供应口径拆开:合约计数、事件计数、销毁口径,以及为什么同一个合集在不同面板上显示三种“已铸造”。

证明 NFT 属于你,靠的是用该地址私钥对一段随机消息做签名:EOA 地址签出的 personal_sign 结果可被任何节点复验;合约钱包地址则需要 ERC-1271 接口参与验证。本文解释这套流程能证明什么(控制这枚地址的私钥)与不能证明什么(现实身份、现实版权),以及核对签名消息时要警惕的坑。

Seaport 给了挂单方两种作废手段:cancel 精确作废指定的已提交订单,incrementCounter 则把你用当前计数签过的全部订单一次性作废,还能提前签好一张“作废单”替自己撤单。本文按官方文档讲清两者机制差异、对签名订单的影响,以及撤单后为什么市场里仍可能看得到挂单。

ERC-721 给了两种授权:getApproved 只管一枚代币的 getApproved 通道,setApprovalForAll 则允许操作人转走你名下全部、含将来收到的代币。本文解释两种授权在合约里的存储位置、怎么查当前有效授权、怎么用零地址或自身地址撤销,以及挂单工具为什么常要求后者。

ERC-3668(CCIP Read)让合约在需要外部数据时不直接返回结果,而是用 OffchainLookup 把客户端指到某个 URL,再回到合约里由实现方自行校验。本文解释这套四步流程,以及它出现在 NFT 元数据、余额与配置读取场景时,普通用户和工具要区分哪两件事。

Stellar 生态对 NFT 有两种做法:用经典资产发不可分割资产,或在 Soroban 合约里实现 SEP-0050 定义的 NFT 接口。SEP-0050 目前状态是草稿,授权以账本序号到期。本文解释两条路的差异、各自限制,以及为什么“有接口”不等于“有共识标准”。

CW721 是 CosmWasm 生态参照 ERC-721 设计的 NFT 规范,但把“转给地址”和“转给合约”拆成 TransferNft 与 SendNft 两条路径,并引入到期时间和 start_after 分页。本文对照官方 README 讲清这套接口,以及跨链生态里同一份规范可能只实现部分功能这件事。

XRP Ledger 的 NFT 是协议自带的一类账本对象,靠 NFTokenMint 铸造、靠 NFTokenOffer 挂单,发行方用 taxon 归类、用转移费字段声明分成。本文按 XLS-20 规范拆解它的结构、开关与查询方式,并说明这种原生模型省掉了什么、又放弃了什么。

白名单常以一个 merkle root 和一条链上声明形式存在。本文解释名单不在链上、证明在链上的设计,说明用户如何核验自己的叶子、proof 路径与可领取状态,并澄清快照时间与领取时间的区别。

同一枚 NFT 在市场页挂着“价格、出价数、收藏数”,背后是三套独立信号。本文区分挂单簿口径、竞价参与热度与成交流动性,解释同一张图在不同聚合站数字不同的原因。

围绕 OKX 的 NFT 服务,本文只讲用户能亲手核对的边界:怎么查合约地址、挂单与出价的网络费用、不显示藏品的排障、举报通道与 ERC-1155 拆单特性,费率与链支持以官方页面实时为准。

ord 既是索引也是浏览器,ord server 可在自建节点上跑出本地版“浏览器界面”。本文讲前提(同步并开启 txindex 的 bitcoind)、搭建路径、递归内容的安全边界与 JSON API,适合想摆脱第三方索引依赖的用户。

Seaport 用 criteria 机制支持“合集收单”:买家对某合约任意编号出价,成交时由 CriteriaResolver 证明具体是哪一枚。本文解释 criteria=0 的含义、merkle 证明、地板价被狙击的现象与安全边界。

Chainlink 与 Coinbase Cloud 在 2022 年 12 月把 NFT 地板价喂价推到以太坊主网,首批覆盖十个合集;官方博客现标注该组喂价当前不可用。本文复盘其定价算法与“喂价钱不是盘口价”的通用教训。

波场的 TRC-721 与 ERC-721 完全兼容,但接收方回调接口的函数选择器不同:onTRC721Received 对应 0x5175f878,而不是以太坊的 0x150b7a02。本文解释这处差异的来源、对合约与工具的影响,以及跨生态对接时的排查点。

波卡生态的 NFT 多数不是用户部署的合约,而是链运行时内置的 pallet 功能。本文解释 Asset Hub 上 NFTs pallet 的原生实现、与已废弃 Uniques pallet 的关系、委托更新元数据等特性,以及按需存款与资产核对注意事项。

Aptos 的数字资产标准里,一枚 NFT 是一个独立的对象(Object),对象自带地址,Token 数据与所有权解耦。本文讲解对象模型下的 NFT 结构、字段限制与查询方式,以及与合约账本模式的区别。

卡达诺上 NFT 的元数据可以不在钱包资产里,而在另一枚“参考 NFT”被锁定的输出 Datum 中。本文拆解 CIP-68 的双资产结构、CIP-67 标签前缀与可升级性设计。

支持 web3:// 协议的浏览器访问某 ENS 域名时,合约地址从哪来?ERC-6821 定了三步解析。本文说明 contentcontract 文本记录与链标识覆盖规则,以及对假页面鉴别的影响。

模块化智能钱包的插件可以偷走整钱包的 NFT。ERC-7484 让账户在加载模块前先查注册表上的安全证明。本文拆解 Registry、Attester、Adapter 三方接口与信任的边界。

智能合约钱包可以先定地址后部署,ERC-6492 让验证方按签名尾部的魔数现场“补部署”再验签。本文拆解包装格式与四步验证顺序,以及它对 NFT 认领场景的意义。

ERC-5805 想统一“持有 NFT 怎么算票数、票能不能委托”的查询方式,还引入检查点防止一份票投两次。本文拆解 delegate、getPastVotes 等函数的分工,并解释它的停滞状态意味着什么。

ERC-5902 设想了一套事件钩子协议:合约先注册发布者与钩子,事件发生后由中继者提交凭证触发响应。本文按规范梳理发布方、订阅方、中继者三方流程,以及它被卡在哪一步、为什么停在 Stagnant。

ERC-7508 让 ERC-721 与 ERC-1155 把属性写进一个所有项目共用、各链同地址的公共仓库合约,其他合约可以直接读取。本文拆解它的六类属性、五种访问控制与升级接口,以及共用仓库带来的新风险面。

ERC-7066 给 ERC-721 加了锁:NFT 留在自己钱包里就能被锁定,转账被禁止而使用权还在,locker 地址独享解锁权。本文按标准原文拆解 lock、unlock、lockerOf 与 transferAndLock 的规则,以及参与借贷、租赁前该查的字段。

蓝图合约把部署用的 initcode 存成一个特殊前缀的合约,供工厂反复引用,避免每次部署都上传整段代码。本文按 Final 状态的 ERC-5202 规范拆解前缀格式、防误执行设计与对 NFT 工厂类合约的意义。

以太坊证明服务 EAS 把“某个主体为某个对象签发了某条声明”做成标准化链上记录。本文拆解证明的字段结构、Schema 的作用、链上链下两种形态,以及它与 NFT 作为凭证的分工。

ERC-721R 用洗牌算法让公开铸造随机出编号、削弱抢稀有攻击,但官方 README 也直言它“有趣但不完全安全”;其变体 Exorcist 又给铸造加上了可退款通道。本文拆解两套机制与它们的边界。

Cardano 的 NFT 是原生资产而不是合约里的编号,元数据靠交易附带标签记录。本文按 CIP-25 规范解释这套另类结构:资产名与策略 ID 如何指认一枚 NFT、元数据的版本差异,以及由此而来的核验习惯。

Seaport 体系里挂单卖出时,钱包请求授权的往往不是市场官网本身,而是一条 Conduit 转账通道。本文解释通道与 ConduitController 的机制、为什么这样设计,以及授权体检该看哪几个点。

EIP-7702 让普通外部账户可以临时挂上一段合约代码,批量操作、Gas 代付、更聪明的签名验证因此进入日常地址。本文从 NFT 持有者的视角解释这套机制的机会与风险边界。

EIP-5792 给钱包和 dApp 之间定了 wallet_sendCalls 等批量调用接口,让授权、认领、挂单这类多步操作可以一次交给钱包处理。本文按规范拆解这批接口在 NFT 流程里的用法、原子性边界与注意事项。

ERC-4519 为代表物理资产(如物联网设备)的 NFT 定义了一套接口:除了记录所有者,还记录资产自身的地址与使用者地址,并用状态机和相互认证流程确认持有关系。本文解读其字段、状态流转与核验边界。
ERC-5173 试图让 NFT 历代持有人分享后续升值,ERC-7513 提出给 NFT 装上可执行逻辑的“智能 NFT”。两者都停留在 Draft,本文按规范文本解读设计思路与未解决的难题。
Sui 区块链不用映射表记 NFT——每个资产本身就是链上对象,所有权写在对象的 owner 字段里,从合约寄存处取回资产还需要一次显式的接收操作。本文拆解对象所有权五种形态与接收凭证机制,以及它对 NFT 的实际影响。

EIP-4844 让 rollup 把数据发进 blob,但 blob 本身沉默无标签。ERC-7588 把一段 JSON 说明书写进交易 data 字段,让查询服务能读懂每团 blob 是谁发的、装了什么。

ERC-1155 强大但复杂,ERC-6909 反其道做减法:去掉回调和批量,只留转账、授权和一个 operator 开关。本文解读它的取舍逻辑与和 1155、721 的关系。
同一个“不可转让”,链上可能用两种完全不同的接口表达:ERC-5192 是最简检测接口,ERC-5516 则把凭证做成多人共享、可放弃重领的形态。本文对比两者定位与核验方法。
ERC-7644 想让每枚 ERC-721 代币挂上一个带到期时间的唯一名字。本文解读名称注册、改名、续期与到期释放的设计思路,以及草稿阶段该注意的事。
除了铭文和侧链资产,比特币生态还有 Stacks 这条以 Clarity 合约管理 NFT 的路线。本文解读 SIP-009 的四个标准函数、Clarity 原生代币原语,以及它与 Ordinals 记录方式的本质差异。
Solana 上mint 一枚 NFT 可以走三条不同的程序路线。本文对比 Metaplex Core 与 Token Metadata 在账户结构、版税强制执行、合集操作和迁移路径上的差异,以及各自适合的场景。
ERC-7634 为 ERC-721 增加了每枚代币的转让次数上限:转一次计一次,达到上限就不能再转。本文解释这套接口的字段、计数规则、适配边界和买入前的核验方法。
让一枚 NFT 携带多个媒体文件,除 ERC-5773 标准外还有多合约绑定、元数据数组扩展、应用层目录等做法。本文比较各路线在所有权、维护成本与兼容性上的差异。

EIP-712 签名对普通用户往往只是一串哈希。ERC-6384 提案用 evalEIP712Buffer 函数让合约返回可读描述。本文评估其状态、可行性与当前对钓鱼防护的现实价值。

ERC-6981 用 CREATE2 和注册表让外部平台可以先给用户一个确定的链上地址收资产,用户之后自己部署合约钱包取回控制权。本文讲流程、安全边界和平台依赖。

ERC-7007 为 AI 生成内容的 NFT 增加了可验证接口:AIGC 数据随代币上链记录,支持用零知识或乐观机器学习证明生成数据与提示词一致。本文讲解接口与证明边界。

EIP-712 签名依赖域分隔符防跨应用重放,ERC-5267 让这个域可以被链上查询。本文解释 eip712Domain 返回的字段、fields 位图的含义,以及它对签名安全判断的意义。

同一句‘遵循某标准’,背后可能是草案也可能是最终规范。本文按 EIP-1 的定义解释 ERC 提案各状态的含义、Stagnant 与 Withdrawn 的区别,以及评估兼容性时该怎么用这些标签。

Metaplex Token Metadata 用程序派生地址给每个铸币账户挂元数据,母版账户记录供给上限,印刷版账户记录副本编号。本文讲清母版、印刷版的账户结构和常见误解。
ERC-4907 给 ERC-721 加了限时的单一使用人,适合独占租赁;ERC-7507 允许同一枚 NFT 有多个各自带到期时间的用户,适合内容授权式订阅。本文对比两套接口的字段和适用场景。
ERC-5496 给 ERC-721 增加了特权管理接口:一枚 NFT 可以挂多个特权,特权可分享、可克隆、可设有效期,转让特权不必转让 NFT 本身。本文讲解其字段、流程与适用边界。
ERC-7432 为 NFT 定义了链上角色:一个角色绑定一枚代币、有到期时间、可设置是否可撤销。本文解释角色结构、授权流程和适合场景,以及角色和所有权、租赁的区别。
ord 渲染规范规定铭文按方形展示、预览上限 576 像素、向上缩放默认用 pixelated、AVIF 用 auto。本文解释这些规则的含义,以及放大后方块化与发虚的区别。

ERC-6220 用 Catalog 目录定义固定部件与槽位,equip 把子 NFT 装备进父币资产的槽位。本文解释它与 ERC-5773、ERC-6059 的依赖关系和链上组合的核验方法。

ERC-6059 让 NFT 持有 NFT:子币先进待处理数组、由根主人接受,transferChild 负责取出与换父,burn 带 maxRecursiveBurns 上限。本文按标准拆解这套父子治理模型。

ERC-5606 多元宇宙 NFT 用 DelegateData 把多条链或平台的同一资产版本装进一张主 NFT。本文解释 initBundle、bundle、unbundle 与授权、重入及跨链展示的真实边界。
ERC-3525 给 NFT 加 value 与 slot:同 slot 的数值可互换。本文解释 valueDecimals 命名、两种转账模型与 onERC3525Received 回调,澄清它与 ERC-1155 的区别。

ERC-6785 草案给 ERC-721 加 utilityUri、utilityHistoryOf 与 UpdateUtility 事件,把 NFT 权益说明与修改历史搬上链。本文解释接口、以秒计的 expiry 字段与它不保证兑现的边界。
ERC-7053 用内容哈希(CID)加 commit 事件为数字媒体建立链上索引。本文解释接口、与 NFT tokenURI 的衔接,以及它只锚定时间戳、不校验内容的边界。

Ordinals 铭文的 properties 字段用严格 schema 的 CBOR 结构化刻写属性,支持 Brotli 压缩并设 400 万字节与 30 比 1 两道解压限制。本文按项目文档拆解字段结构与解析顺序。

铭文协议认定的销毁是把持有铭文的输入花进 OP_RETURN 输出,而不是转进黑洞地址。本文解释 burned 标记、火焰 charm、burn metadata 燃烧留言的规则与核验方法。

ord: 前缀加铭文 ID 构成铭文 URI:64 位 txid、字母 i 与序号。本文按 ord 项目草稿文档解释其语法规则,以及它永远取原始内容而非委托内容的语义。

ERC-1155 允许 URI 中放 {id} 占位符,由客户端替换成 64 位小写十六进制代币编号。本文解释这条替换规则、接口标识、URI 事件与批量更新带来的影响。

ERC-1155 原生不提供供应量查询函数,ERC-5615 把社区已有的 totalSupply 与 exists 写法标准化。本文解释这两个函数各自回答什么问题,以及为什么供应量算数还需要按事件统计转账。

HTML 与 SVG 铭文在浏览器里以沙箱 iframe 加载并附带内容安全策略,禁止访问外部网络。本文解释 Ordinals 官方文档的 sandboxing 规则、自引用路径机制,以及这套限制如何保护递归作品的不可篡改性。
BRC-20 代币名字没有全局注册表,同一串 tick 在不同索引器里可能指向不同 deploy 铭文。本文解释名字冲突如何产生、索引器如何裁定有效 deploy,以及核对代币身份的实操顺序。

ERC-1155 允许一次调用转移多种代币,但按标准规则,批量转账要么全部成功、要么整体回滚。本文按规范逐条解释批量转移的强制回滚条件、数组顺序规则,以及接收合约拒收时整单失败的现象。

CREATE2 让合约地址只由部署者、盐值和初始化代码哈希决定,部署前即可预言、跨环境可核对。本文解释地址公式、验证用途,以及“目标地址已有代码则创建失败”与“地址相同不代表代码相同”两个要点。

ord 钱包的 batch 命令可以把多条铭文塞进同一批交易,共享父铭文、统一邮资。本文按官方示例解释 batch.yaml 的四种模式、postage 邮资和 reinscribe 开关,以及批量操作在费率与失败面上的取舍。

铭文除了正文,还可以带一组“标签+值”字段,pointer、parent、delegate、metadata 都靠它表达。本文按 Ordinals 官方文档逐项解释字段标签的含义,以及遇到不认识字段时“偶数未绑定、奇数可忽略”的规则。

ERC-2309 允许合约用一条 ConsecutiveTransfer 事件记录连续编号代币的批量铸造或转移,而不是逐个发 Transfer 事件。本文解释这条标准的字段规则、它省了什么成本,以及为什么只看 Transfer 事件的钱包和面板会漏掉这类代币。
积分制 mint 把获取 NFT 的战场从铸造一秒前移到整个赛季。本文区分链下记账与链上积分三类、换算规则为什么是最大变量,以及赛季制的复利效应与参与边界。

时间锁与归属合约让 NFT 在指定条件满足前无法流通,常用于团队储备、私募对价与里程碑付款。本文解释机制、接受方注意事项、以及不适合使用锁定的场景。
Ordinals 市场用多输入交易结构和脚本托管拼出买卖,与以太坊合约市场是两套逻辑。本文讲清直接交换、托管脚本、UTXO 细节与索引器这层隐形账房。
链上生成艺术常用区块哈希或可验证随机数作 seed,铸造顺序直接参与决定画面。本文解释 seed 生成路径、揭示阶段的争议点,以及公平性由谁保证的判断方法。
NFT 市场挂单、接受 offer 时的签名弹窗多是 EIP-712 类型化数据签名。本文解释它为什么不花 gas 却可能致命、核对字段的方法,以及市场为何把订单放在链下。

白名单铸造在链上通常是一份 merkle tree 加一个根哈希。本文解释证明的生成与验证逻辑、公铸与预留门的关系,以及查询页钓鱼等常见骗局与核验顺序。

铭文铸造常被拆成提交和揭示两步,这不是多收费而是协议结构使然。本文解释提交揭示机制、两笔交易的费用构成、编号确定方式与卡单时的排查顺序。

从 ownerOf、balanceOf、授权映射到 Transfer 事件与 tokenURI,本文拆解 ERC-721 合约的数据结构,给出查询当前归属、历史轨迹与第三方权限的三步核验方法。
CryptoPunks 的头像并非图片文件直接存入区块链,而是把生成特征写进合约、由客户端现场渲染。本文解释这套链上配方结构、它与 IPFS 与中心化存图三档方案的差异,以及评估 NFT 耐久性的通用问题。

铭文资产没有合约地址,那它的“身份证”在链上是什么形态?本文讲清 PSBT 与 envelope 输出如何在原始交易层面识别铭文活动,给出区块浏览器查看 PSBT 结构的方法。
链上生成艺术的收入结构是版税、策展费、画廊抽成的混合体。本文拆解三类渠道(公开市场、策展平台、生成引擎站)的费用流向与激励设计,说明它们与艺术生态的反馈关系,以及作者与收藏者各自该核对的条款项。

ERC-2981 的链上声明在比特币上不存在,铭文项目的“版税”全靠共识与渠道。本文拆解铭文版税的三种实现(社区黑名单、市场强制、心理契约),以及它们各自失败的机制原因。

从 POAP 到贡献记录,链上履历正在积累“可验证的历史行为”。本文分析声誉凭证的形态分类、可组合性潜力(多源行为拼出信用画像),与女巫攻击、错误沉淀、隐私侵蚀三类结构性限制。

铭文市场的流动性问题一半来自 UTXO 结算结构,一半来自比特币波动。本文拆铭文交易机制:PSBT 挂单、跨市场深度、结算节奏,以及稀有聪分类学对价格分布的重塑。

“我的稀有度是不是被暗箱了?”可验证随机函数给出的答案不是信仰而是证明。本文解释链上伪随机为什么不可信、VRF 的证明结构(承诺-证明-验证三步),以及它在盲盒揭示与空投抽取中的正确用法与误用。

不装六个 App 也能盯持仓:数据 API、事件订阅与提醒管道可以拼出一套低维护的个人监控。本文按需求分级(价格、事件、状态),对比主流方案,给出防信息茧房与防告警疲劳的两条设计纪律。

资产还在链上、钱包里却看不到——九成是展示层问题。本文给出按层定位的排障法:先证资产安全,再查余额、标准兼容、发现配置,附跨链与多链钱包的特有坑。

同一句“我的 NFT 名字像大牌”,在法律上走的是商标轨道而不是版权轨道。本文解释商标保护的对象(识别来源的名称与标志)、NFT 场景的三类纠纷形态(蹭名合集、名人商标 mint、粉丝衍生品),并说明商标与版权两种保护为什么会得出不同结论。

“持有 NFT 可兑换一副实体牌”听着美,但链上凭证与实物权利的连接靠的不是密码学。本文拆解实物 NFT 的三层结构(链上凭证、仓储条款、法律执行路径),解释赎回验证流程与最常见的纠纷来源。

公开内存池是先到先得的赛场:你的买单可能被观察、插队、夹击。本文解释三明治攻击对 NFT 成交的实际影响路径,以及 NFT 语境特有的风险形态(mint 狙击、地板狙击、撤单竞速),给出时间敏感操作的实操减损习惯。

“地板价回购”“每卖一张销毁一份”是常见的社区经济学承诺。本文拆解 buyback 类机制的链上实现、资金来源核对、销毁证明验证,以及这类承诺在机制设计与市场规律下的真实局限。

持仓记录公开可读,地址会说话:消费偏好、社群归属、甚至现实身份。本文梳理 NFT 活动链上留下的画像维度(钱包图、兴趣标签、社交簇),以及隐私敏感收藏者的地址分离与习惯设计,区分“可做的防护”与“绝对匿名”。

游戏打出的“神装”可能根本不是一条链上记录。本文按资产位置把链游拆成四类(完全链上、装备上链数据在服、完全在服仅可提币、纯服务器资产),解释各类的产权含义、停服后果与核验方法。

以太坊 L2 上的 NFT 交易费低一个量级,但合约地址、桥接路径与市场兼容都需要重新核对。本文讲清 L2 上 NFT 的存在形态(原生铸造与桥接封装)、与市场层的兼容现状,以及跨层往返的成本与依赖结构。

拉盘-派发结构在 NFT 市场有清晰的链上足迹:建仓、集中喊单、分批派发的时序特征。本文拆解三阶段的时间线与角色分工,给出建仓集中度、信息流时序、派发特征三个自查角度,帮助收藏者区分真实热度与安排好的热度。

把唯一资产放进自动做市商需要回答“一只值多少个 ETH”这个统计难题。本文拆解 NFT 池的三种主流定价思路(地板价修正、属性定价、曲线定价)、LP 面临的逆向选择与单边收割风险,以及 Deposit/Sweep 机制的双刃剑。
ERC-4907在NFT所有者之外增加有期限的user角色。文章解释userOf、userExpires、UpdateUser事件和转移边界,并区分链上使用权、所有权、版权及平台访问权限。

版税信息分布在合约声明与市场收录两处,可改性完全不同。本文拆解三处存储位置、各自的修改方式与可改性结论,帮收藏者建立“声明值、显示值、结算值”三者一致性的核对习惯。
Solana 与以太坊的 NFT 差异不止于价格:元数据链上结构、代币与 NFT 的标准接口、交易成本模型、市场兼容度都不同。本文做一次可核验的结构对比,帮收藏者理解跨链收藏各自的约束。

发现 NFT 失窃后的前六十分钟决定追回概率。本文给出处置时序:确认异常、隔离风险、存证、通知平台与社区、链上追踪、标记污染与重建习惯,每一步都标注可执行要点。

多签钱包没有私钥,怎么在 NFT 市场签订单?答案是 ERC-1271:市场按接口查询合约自己的验签逻辑。本文解释 EIP-712 消息流到链上验签的完整路径、与个人签名在流程上的差异,以及订单签名泄露的真实边界。

铭文没有“铭文地址”这个字段,它的所在由聪所在的 UTXO 推导。本文用 UTXO 合并、找零、变更地址三个比特币机制解释铭文位置漂移的根因,给出隔离存放、合并时点选择与大额交易的避险清单。
ERC-20 与 ERC-721 的差异常被简化成“一个可分割一个不可分割”,但真正的影响在状态结构、授权模型、市场机制与清算逻辑。本文从五个维度做一次不灌水的结构对比,并解释 DeFi 对两类资产的态度差异。

ERC-5484 规范了通过签发 burn certificate 销毁 NFT 的方式,让销毁可证明、可撤销(有限期内)。本文解释它与直接 burn 的差异、证书字段的作用,以及版税分成、跨链退场场景中它解决的具体问题。

ERC-1155 用一个合约同时管理多种代币,每种既有唯一编号的“非同质”单位,也能批量发行完全相同的同质单位,还支持一笔交易批量转移。本文解释它与 ERC-721 的结构差异、批量 Gas 优化原理,以及游戏场景常见用法的代价与风险。

区块链重组会改写“最新历史”,刚刻上的铭文与刚到账的 UTXO 在低确认下并非绝对安全。本文以比特币最长链规则与 Ordinals 的确认深度约定为例,解释确认数到底买到了什么。
Arweave 用一次性费用换取数据在区块奖励机制下的长期存储,常被用作 NFT 元数据与图片的永久后端。本文解释它的存储经济模型、与 IPFS 的区别、数据可检索性,以及“永久”一词的准确边界。

ERC-721 的 safeTransferFrom 会在目标地址是合约时检查接收方意愿,这道检查保护了合约钱包,也造成了大量“转账失败”的疑惑。本文解释 ERC721Receiver 回调机制、常见 revert 原因与排障顺序。
链上生成艺术把作画逻辑写成合约代码,用可验证随机数为每只 NFT 生成独本画面。本文梳理它的技术组成——参数化算法、可验证随机数、延迟渲染、素材上链——以及欣赏和参与这类作品时的判断要点。

Ordinals 理论给比特币最小单位聪按生成区块的数学属性分级:普通、少见、罕见、史诗、传奇、神话。本文解释这套编号分类的算法逻辑、分级之外的区块高度故事价值,以及理解它对铭文收藏叙事的帮助与局限。

Proof of Humanity 尝试给链上“真人账户”建立可仲裁的注册表:注册需担保人提名与质押,任何人都可以提交视频证据发起挑战,由 Kleros 法庭裁决真伪。本文拆解这套去中心化身份实验的机制与它的软肋。
一些 NFT 项目宣布合集采用 CC0 放弃版权。本文解释 CC0 的法律含义、它与 NFT 合约的关系、二次创作的常见边界争议,以及买家从“开源声明”里真正得到了什么、没得到什么。

ERC-6454 定义了一个极简接口,让任何人都能直接查询一张 NFT 当前处于不可转移、可转移还是部分可转移状态。本文解释它解决的市场痛点、三种锁定状态的适用场景,以及查询结果与真实安全边界之间的距离。

私钥没有“继承人”概念:没有事先安排,NFT 可能随失能或身故而困死。本文梳理四类主流技术路径——受托备份、多签联名、时间锁与社会恢复、法律层文件——并给出一套兼顾安全与隐私的实操框架。

比特币不会自己统计 BRC-20 或铭文持仓,余额是索引器扫全历史交易后算出来的推定值。本文解释索引器的构造、不同工具余额不一致的根源(确认深度、竞争铭文、UTXO 边界),以及遇到“余额消失”时的自查顺序。
假合集骗局的三板斧是:名字相似、合约未验证、地板价异常低。本文从合约地址核验、源码验证状态、创建者追溯、市场收录规则四个角度给出可操作的识别清单,并解释为什么合约地址而不是名字才是合集的身份。

单个私钥丢失或被盗就意味着 NFT 永久易手,多签钱包把“一个人签字”变成“M 个持有人里凑够 N 个”。本文以 Safe 为例讲清阈值的含义、NFT 转账在多签里怎么发起,以及备份、地址一致性等运营细节。
NFT 本身不能像普通转账那样“跨链移动”,市面上的跨链 NFT 基本靠锁定加铸造的封装模式,或官方多链部署。本文拆解封装桥、燃烧铸造型桥与原生跨链三种路径,给出锁在哪家合约、谁有权限等核验清单。
ERC-404 是 2024 年初出现的非官方实验标准,把 ERC-20 代币与 ERC-721 NFT 联动:买到整份自动铸出 NFT,卖出零头自动销毁 NFT。本文解释它的铸造销毁与重铸顺序机制、与包裹式碎片化的区别,以及官方自己标注的未审计风险。
灵魂绑定代币(SBT)是一类不可转让的代币,用来表达学历、会员、信用等“绑在人身上”的关系。本文从 2022 年的 Soulbound 文章与 DeSoc 论文讲起,解释 ERC-5192 与 ERC-5484 两个落地接口、可撤销与密钥迁移难题,以及这类代币的隐私争议。
ERC-4906 为 ERC-721 增加了标准的 MetadataUpdate 事件,让交易平台在 NFT 元数据发生变化时能统一收到通知。本文解释它解决什么问题、事件在什么时候必须发出、什么时候不需要,以及买家该如何利用它发现元数据被改。
付款成功不等于交易闭环。这份清单覆盖六件事:确认链上确权、核对合约地址、拉出完整交易史、检查元数据与版税声明、撤销历史授权、留档。把十分钟花在买后,能省下将来十天的纠纷。
链上透明意味着你的 NFT 购买记录、持仓组合和身份线索可能被公开关联。本文解释地址聚类的基本方法,并给出多地址隔离、助记词派生路径与市场匿名的实操边界。
在 OpenSea 等市场挂单或出价时,你签的是一份 Seaport 协议订单而非链上交易。本文解释订单的 offer/consideration 结构、为什么挂单不花 Gas、如何取消,以及签名前必须核对的合约地址与授权范围。
铭文与符文活动曾阶段性占据比特币矿工费的高比例,推高普通转账成本。本文梳理公开研究记录的几个关键数字,解释 sat postage 与费率选择如何影响刻写成本,并给出避峰建议。

ERC-5218 提出用链上许可证树来记录 NFT 的版权许可:根许可随代币转移,子许可可追溯、可撤销。本文解释其接口设计与局限,并说明它为何处于 Stagnant 状态、对普通买家意味着什么。

ERC-7572 把 NFT 系列的名称、简介、封面等“集合级信息”标准化为合约上的 contractURI() 接口,让钱包和市场无需各自手工配置。本文解释它与 tokenURI 的分工、ContractURIUpdated 更新事件及核验方法。

Ordinals 铭文可以通过 delegate 标签指向另一个铭文的内容,也可以通过递归端点读取其他铭文的数据与代码,从而用少量链上数据拼出大型生成艺术集合。本文解释这两种机制的规范与风险。

Runes 是 Ordinals 作者 Casey Rodarmor 设计的比特币原生同质化代币协议,2024 年 4 月在减半区块 840000 激活。本文解释 runestone、OP_RETURN、edict 转账指令与 BRC-20 的关键区别。

ERC-721A 是 Chiru Labs 为 ERC-721 提供的兼容性实现,通过改变所有权存储方式大幅降低批量铸造的手续费。本文解释它与传统 ERC-721 合约在存储结构上的差异、Azuki 项目的实际效果,以及它对普通用户铸造体验的影响。
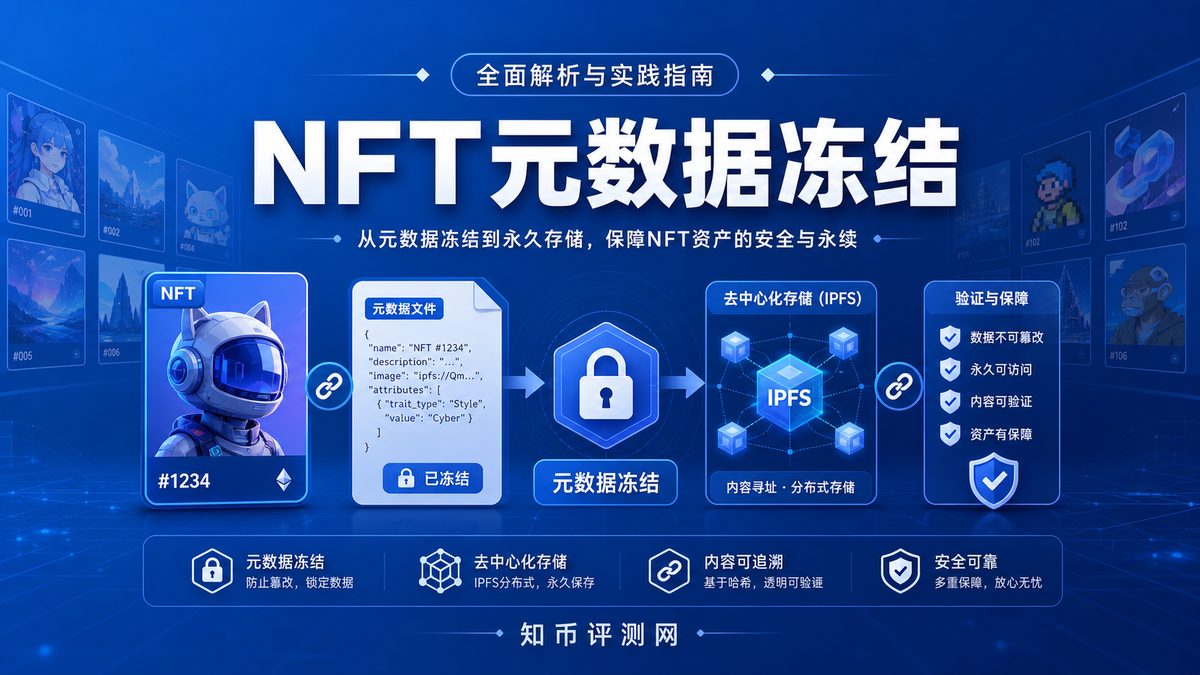
NFT元数据冻结关系到图片、属性和描述能否长期访问。本文解释合约URI、元数据JSON、IPFS CID、冻结状态和常见风险,帮助用户在购买或铸造前做基础核验。
NFT版税关系到创作者收益、交易平台规则和买卖成本。本文解释链上标准、平台执行、元数据与市场流动性的关系,并提示收藏者和创作者在交易前需要核验的风险。
NFT铸造是把链下内容变成链上资产的过程,涉及选择项目、连接钱包、支付gas与铸造费、确认交易和检查结果。本文用清晰步骤说明铸造流程,重点提醒合约风险、gas竞争和仿冒项目等常见陷阱。
NFT元数据包含名称、描述和图片链接,但它不等于资产本身。本文解释什么是tokenURI、链上与链下存储差异、元数据可被修改的风险,以及买家应该核验的三件事。
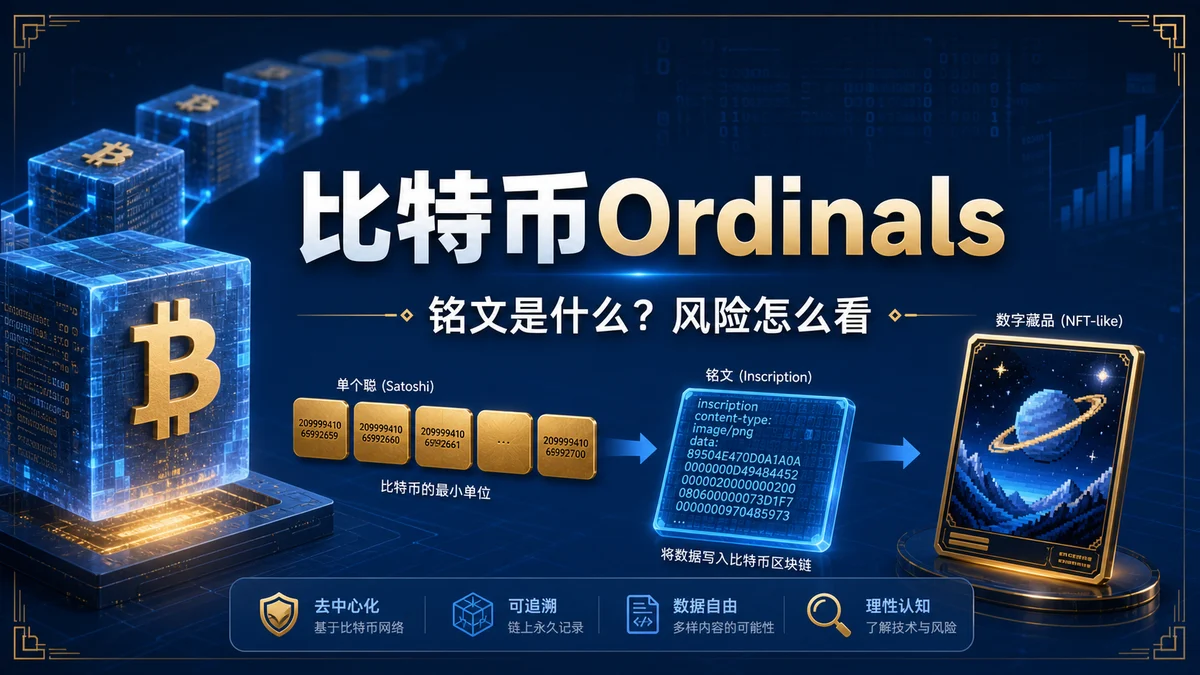
比特币Ordinals通过给聪编号并写入铭文内容,让数字藏品以比特币交易形式被记录。本文解释Ordinals、铭文、索引器、手续费与拥堵风险,帮助新手理性辨别。
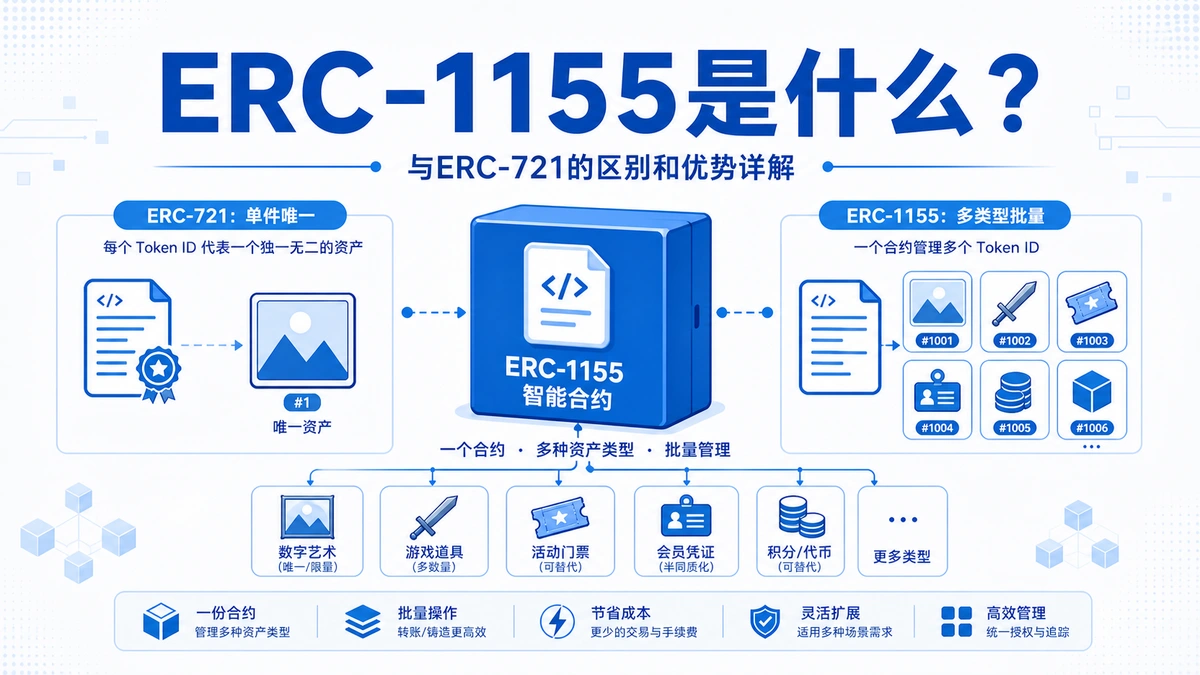
ERC-1155 是以太坊生态常见的多代币标准,可在同一合约中管理多种可替代或非同质化资产。本文对比 ERC-721,说明适用场景、批量转账、供应量与授权风险。
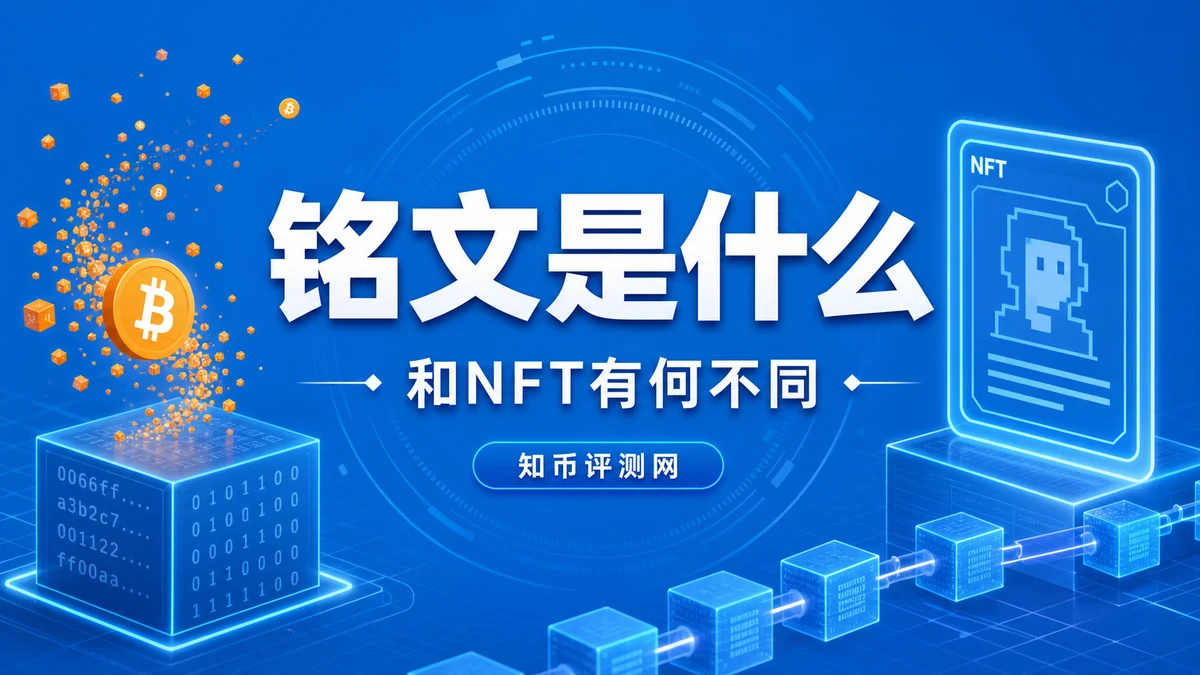
铭文常被拿来和 NFT 对比,但二者在数据位置、发行方式、转移逻辑、市场流动性和风险重点上并不相同。本文用 Ordinals 与 ERC-721 资料解释铭文是什么,以及新手查看铭文资产前应注意什么。
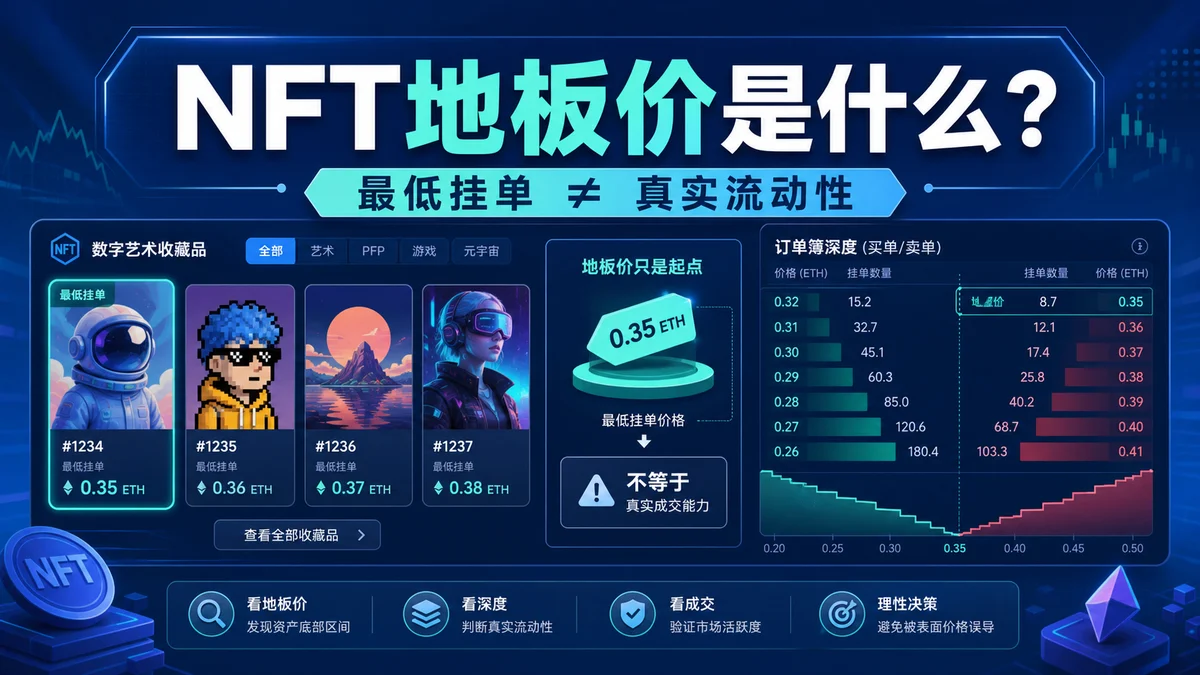
NFT地板价常被用来快速观察一个系列的最低挂单,但它不等于真实成交能力。本文解释NFT地板价、成交量、买盘深度、版税与平台费用之间的关系,并提示数字藏品交易风险。
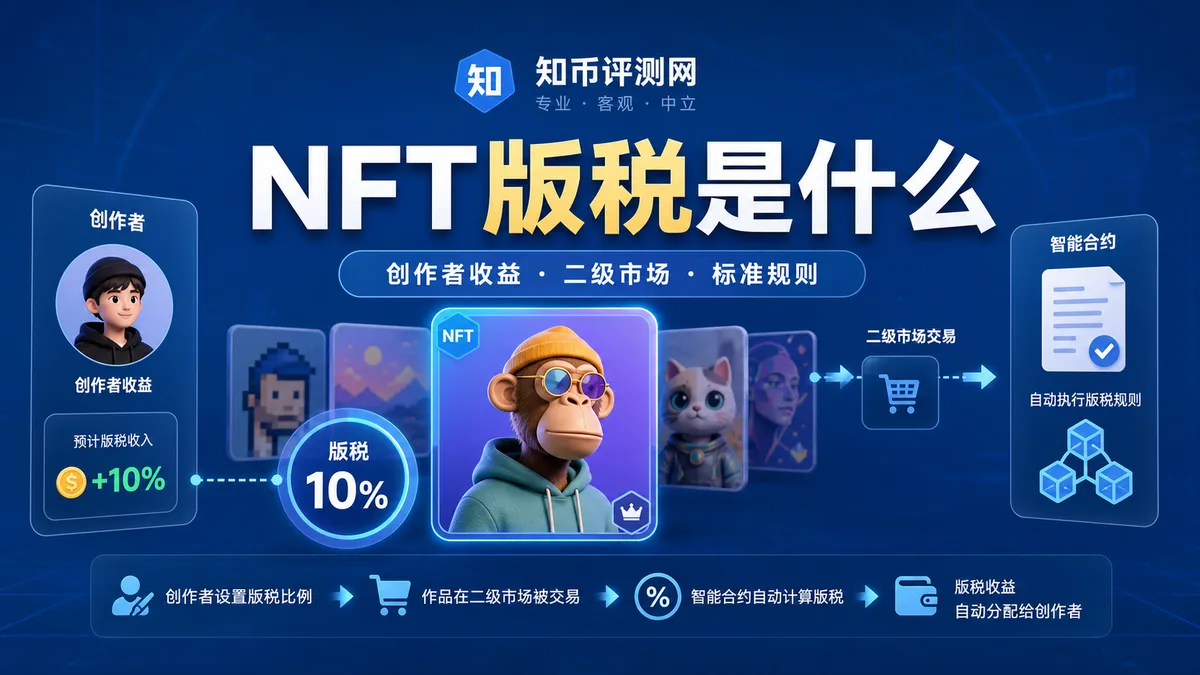
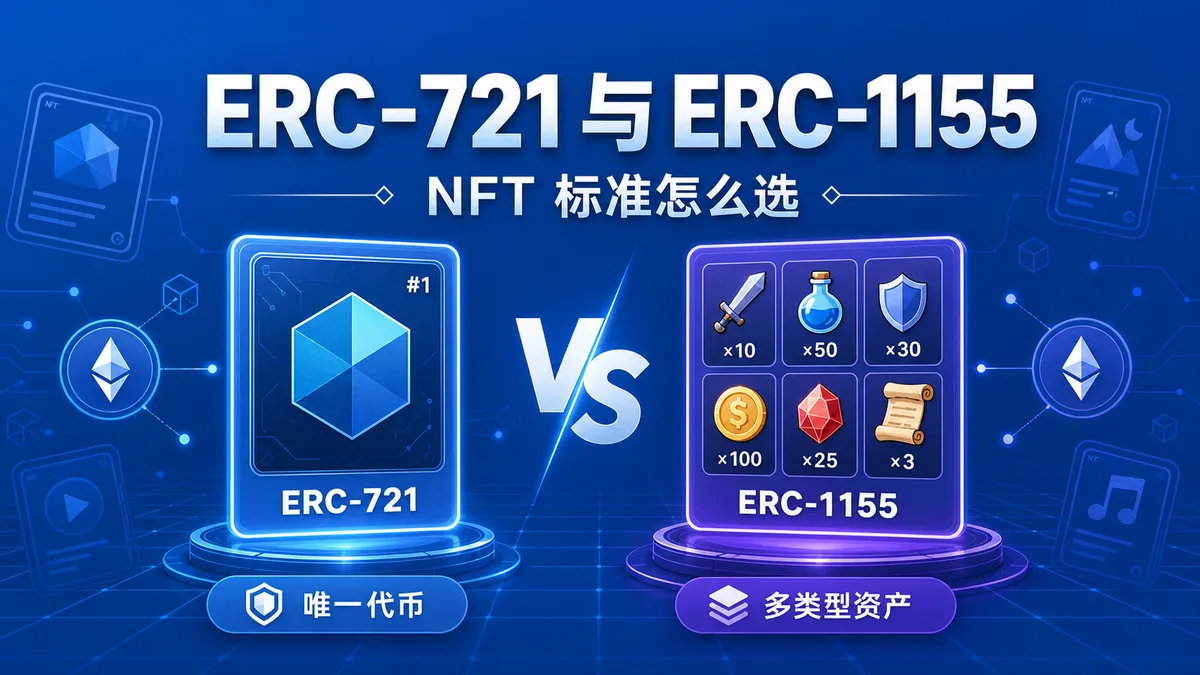
本文用中文解释 ERC-721 与 ERC-1155 的核心区别,围绕唯一性、多资产合约、批量转移、适用场景和风险提示,帮助读者判断 NFT 项目为何选择不同代币标准。
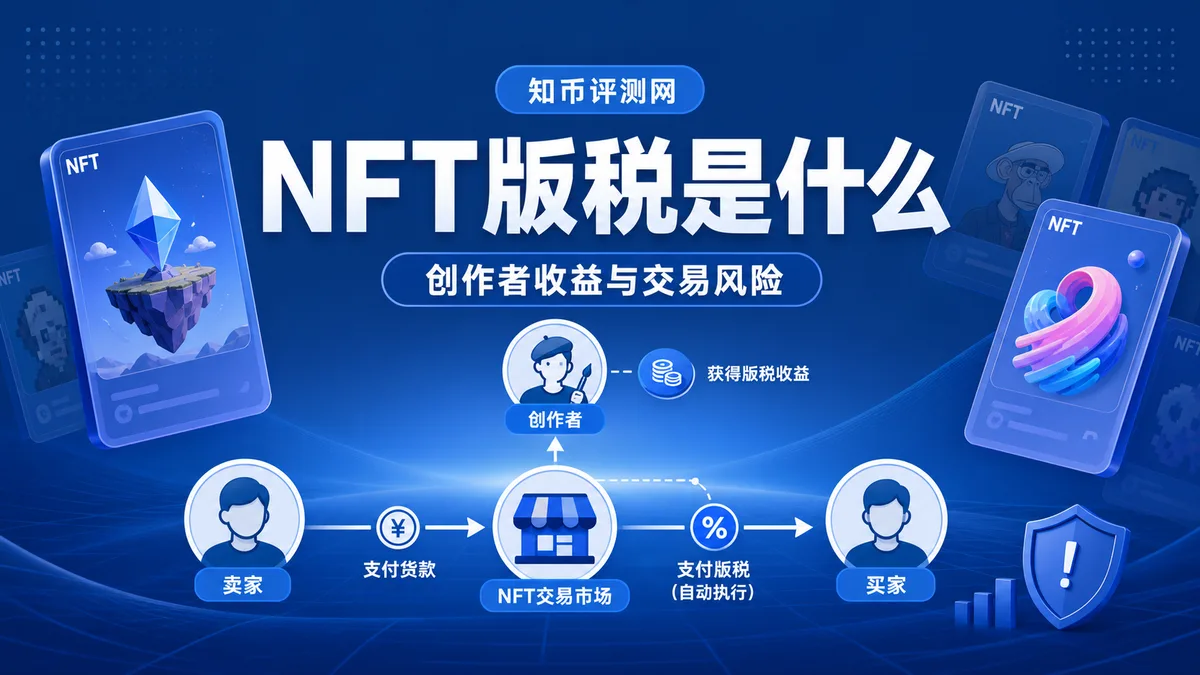
NFT版税常被理解为创作者在二级交易中的持续收益,但是否扣款取决于合约标准、市场规则和交易路径。本文说明 EIP-2981、平台费用展示、买卖双方核对清单与风险边界。
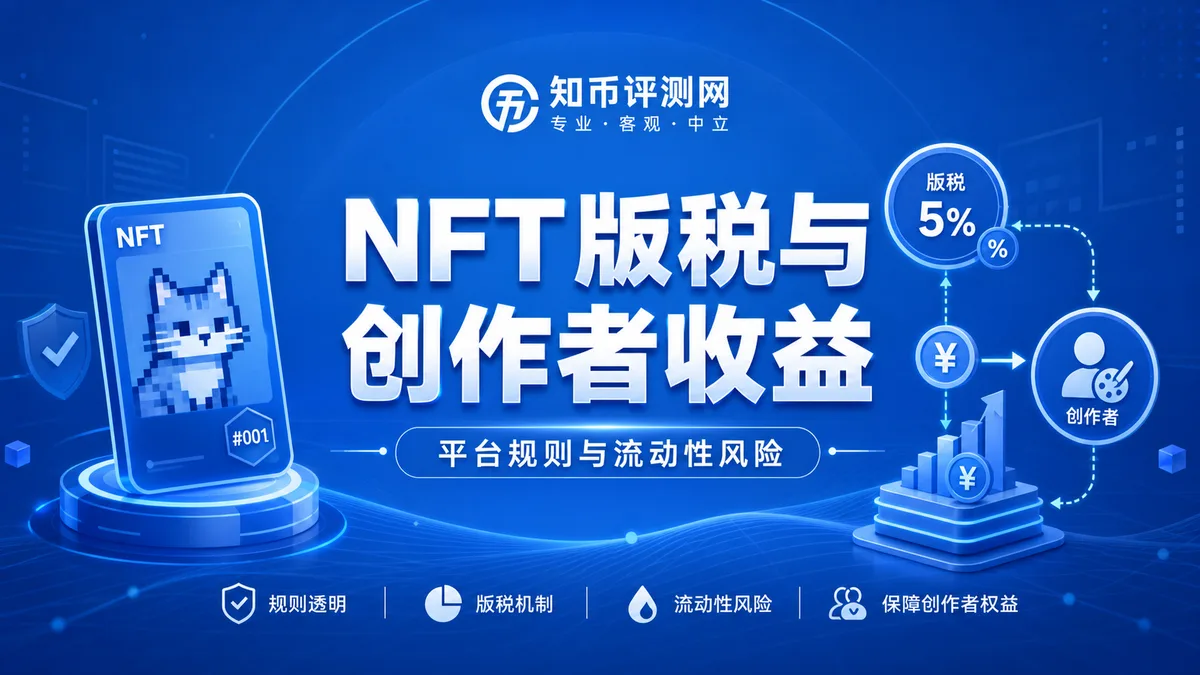
NFT版税也常被称为创作者费用,实际能否收取取决于平台规则、合约约束、交易路径和市场流动性。本文解释NFT版税如何产生、为什么不同平台口径不同,以及买家和创作者核查风险的步骤。
NFT版税是项目方或创作者在二级交易中获得创作者收益的机制,但它通常依赖合约标准、市场规则与平台执行。本文解释EIP-2981、平台差异、洗盘交易与版权边界,帮助普通用户在买卖前识别风险。
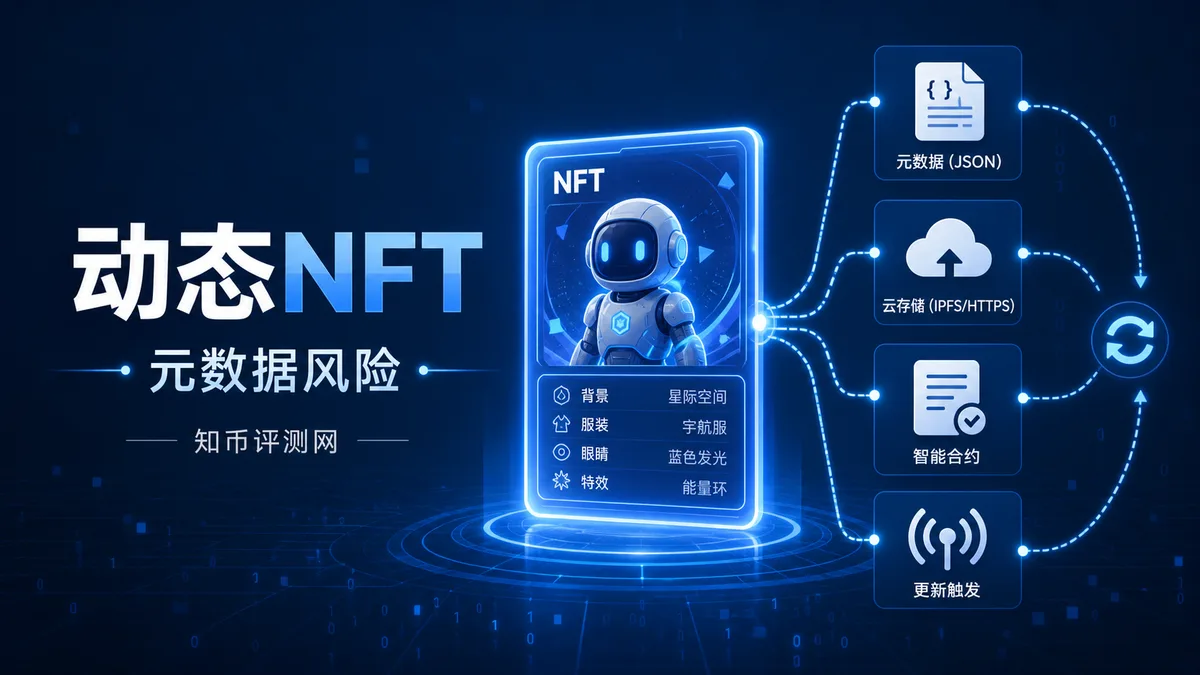
动态NFT会让图片、属性或展示内容随条件更新,但价值也取决于元数据存储、更新权限和平台识别。本文解释动态NFT、tokenURI、EIP-4906与购买前核查清单。
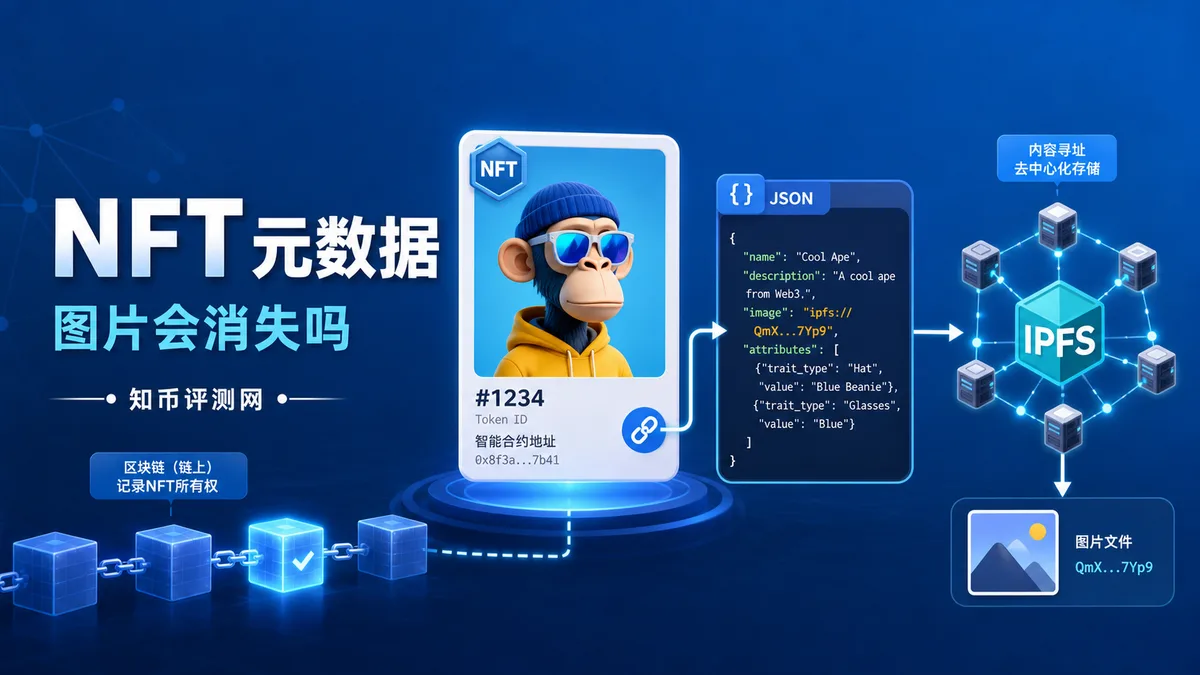
NFT元数据决定藏品名称、图片、属性和展示方式。本文解释 tokenURI、IPFS、链上与链下存储差异,梳理图片失效或变更的原因,并给出购买或铸造前的核查清单。
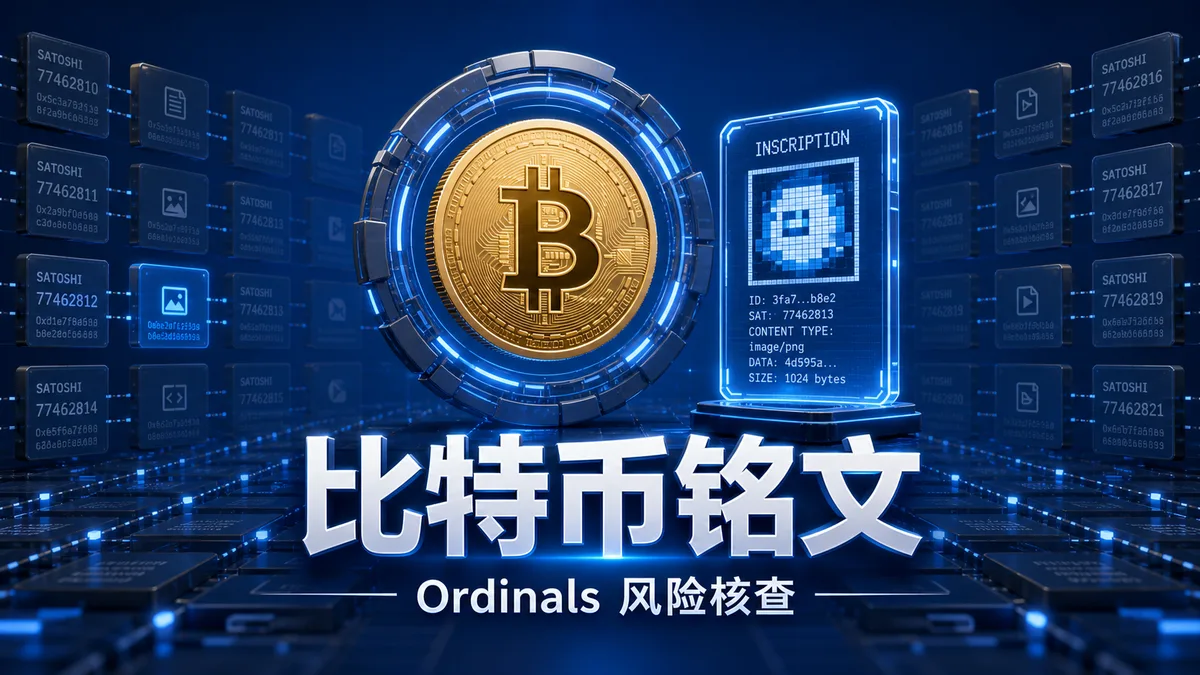
本文用比特币铭文和 Ordinals 为关键词,解释聪编号、铭刻数据、钱包转移和费用风险的关系,帮助用户区分链上数字藏品、索引器显示、版权授权、钱包兼容性和投资炒作。
「数字藏品」和「NFT」常被混用,但两者在技术实现、流转规则和监管环境上存在实质差异。本文对比两者的定义、典型特征与常见发行方式,说明“可二次流转”这一核心区别,并提示不同司法辖区对数字藏品交易的合规要求可能不同。
NFT 的安全性最终取决于私钥的保管方式。本文对比热钱包、冷钱包、托管平台三类托管方案的安全边界,讲解助记词备份的正确做法,拆解钓鱼网站、恶意授权(Approval)等针对 NFT 持有人的常见攻击手法,并给出被盗后的正确处置步骤。
元数据(Metadata)是描述 NFT 的 JSON 数据,包括名称、图片地址和属性。本文拆解 NFT 元数据的标准结构,解释链上存储与链下存储(IPFS、中心化服务器)的成本与可靠性差异,说明“图片消失”的真实原因,并给出评估项目元数据风险的具体方法。
Ordinals(序数)为比特币的最小单位“聪”赋予唯一序号,铭文(Inscription)把文本、图片或 JSON 数据刻录在特定聪上,使其可被追踪和转移。本文解释聪的序数化原理、铭文交易的工作机制,以及它与 NFT 的区别、费用风险和数据永久性的边界。
NFT(非同质化代币)是区块链上的唯一性数字资产记录。本文从“同质”与“非同质”的区别讲起,解释代币标准、元数据、铸造与所有权转移的完整机制,并澄清“拥有NFT不等于拥有版权”等常见误区,帮助新手建立对数字藏品的准确认知。
本文解释 NFT 所有权、版权授权、创作者版税、元数据存储和平台规则的区别,并提醒用户购买数字藏品前核对合约地址、商用边界、费用结构、项目条款、真假系列和流动性风险。